Bilder
C2PA, KI-Wasserzeichen oder Bilddetektor: Welche Prüfung brauchen Sie?
Content Credentials (C2PA), KI-Wasserzeichen und Bilddetektoren im Vergleich: ein Prüfablauf für gemischte Quellen und widersprüchliche Ergebnisse.
Veröffentlicht · 15 Min. Lesezeit
Auf dieser Seite
Content Credentials, Wasserzeichen und Bilddetektoren beantworten unterschiedliche Fragen. Eine C2PA-Prüfung validiert einen aufgezeichneten Verlauf. Eine Wasserzeichenprüfung sucht ein bestimmtes eingebettetes Signal. Ein Bilddetektor untersucht den Inhalt auf Muster, für deren Erkennung er trainiert wurde. Wählen Sie das Verfahren nach der offenen Frage und gleichen Sie die Ergebnisse ab. Kein einzelner Befund beweist, dass ein abgebildetes Ereignis wie behauptet stattgefunden hat; fehlende Angaben sind kein Echtheitsnachweis.
Unternehmen, die Bilder von Kunden, Agenturen und Lieferanten erhalten, kontrollieren selten, wie jede Datei entstanden ist. Manche Dateien tragen einen signierten Verlauf, manche ein erkennbares KI-Wasserzeichen, andere sind Screenshots ohne beides. Daran ändert auch Art. 50 der KI-Verordnung vorerst wenig: Gekennzeichnete und ungekennzeichnete Dateien werden noch lange nebeneinander eingehen. Ein brauchbarer Prüfablauf muss alle drei Fälle abdecken und die Befunde mit der Entscheidung verbinden, die tatsächlich ansteht.
Dieser Ratgeber behandelt, wie Sie Nachweise zusammenführen und Widersprüche auflösen, nicht das Erkennen sichtbarer KI-Fehler. Für die erste Einordnung einer Datei lesen Sie Wie erkennt man, ob ein Bild KI-generiert ist?. Liegen Ihnen bereits widersprüchliche Ergebnisse vor, beginnen Sie beim Ablauf bei widersprechenden Befunden.
Auf einen Blick
| Ihre Frage | Passende Prüfung | Was sie nicht klärt |
|---|---|---|
| Welcher Verlauf wurde signiert aufgezeichnet? | Content Credentials (C2PA) validieren | Ob die Szene oder Bildunterschrift wahr ist |
| Trägt das Bild eine bestimmte KI-Markierung? | Wasserzeichenprüfung mit dem passenden Prüfdienst | Den vollständigen Bearbeitungsverlauf; Markierungen anderer Systeme |
| Zeigt der Inhalt Spuren von KI-Generierung oder Bearbeitung? | Trainierte Bildanalyse | Herkunft, Urheberschaft oder Absicht |
| Ist das Bild ausreichend für meine Entscheidung? | Alle drei plus Vorgangsunterlagen | Diese Frage beantwortet Ihr Fachteam |
Mit der Aussage beginnen, nicht mit dem Etikett „echt“
„Ist dieses Bild echt?“ ist als Anforderung zu breit. Ein Marketingteam muss vielleicht nicht offengelegte generative Bearbeitungen finden. Ein Qualitätsteam im Einkauf braucht den Nachweis, dass eine bestimmte Baugruppe vor Versand geprüft wurde. Eine Redaktion muss klären, wo und wann ein Bild aufgenommen wurde. Das sind verschiedene Entscheidungen, auch wenn alle drei Teams dasselbe JPEG erhalten.
Formulieren Sie zuerst die Abnahmebedingung: „Dieses Bild muss die bezeichnete Baugruppe vor Versand dokumentieren.“ Trennen Sie dann die Frage nach dem Dateiverlauf von der Frage nach der Szene. Ein Hinweis auf KI-Einsatz kann beeinflussen, ob ein Foto akzeptabel ist; dass keine KI gefunden wurde, identifiziert aber die Baugruppe nicht. Ein unbearbeitetes Foto einer anderen Baugruppe würde die Anforderung ebenso verfehlen.
Führen Sie bei gemischten Quellen zwei Aufzeichnungen nebeneinander: was über die Datei bekannt ist und was ihre Verwendung in diesem Vorgang stützt. Erst die Schnittmenge entscheidet, ob die Einreichung ausreicht.
Was jede Prüfung beiträgt
Content Credentials tragen signierte Herkunftsangaben nach den C2PA-Standards. Ein Prüfprogramm kontrolliert ihre Integrität und ihre Verbindung zur Datei; der Verlauf kann Aufnahme, Bearbeitung oder Generierung beschreiben. Die Teilnahme ist freiwillig, Verläufe können unvollständig sein, und die C2PA-Erläuterung stellt ausdrücklich klar, dass Herkunftsangaben allein nicht sagen, ob ein Inhalt wahr, zutreffend oder sachlich richtig ist (C2PA Explainer 2.2).
Ein unsichtbares KI-Wasserzeichen ist ein Signal, das ein teilnehmendes System in den Inhalt einbettet; ein kompatibler Prüfdienst sucht nach genau diesem Signal. Eine trainierte Bildanalyse untersucht dagegen Merkmale des Inhalts selbst und setzt keine vorherige Kennzeichnung voraus. NIST beschreibt diese Ansätze als Bausteine, von denen keiner für sich eine umfassende Lösung bietet (NIST AI 100-4, Abschnitte 3.1 und 3.2). Das BSI kommt für Deepfakes zum selben Schluss: Gegenmaßnahmen bieten in der Regel keinen vollständigen Schutz und sollten kombiniert werden (BSI, Deepfakes – Gefahren und Gegenmaßnahmen).
| Anforderung | C2PA / Content Credentials | Wasserzeichenprüfung | Trainierte Bildanalyse |
|---|---|---|---|
| Hauptzweck | Aufgezeichnete Angaben und ihre Bindung an die Datei validieren | Ein unterstütztes eingebettetes Signal finden | Muster bewerten, die auf Generierung oder Manipulation hindeuten |
| Vorleistung nötig | Ein teilnehmender Signier-Workflow | Ein teilnehmendes Wasserzeichensystem | Keine Kennzeichnung erforderlich |
| Aufzubewahren | Validierungsdiagnose, Unterzeichner, relevanter Verlauf | Genauer Prüfdienst, Umfang, zurückgegebener Status | Eingabe, Definition der Ausgabe, Version, Schwellenwert |
| Grenze der Abdeckung | Vorhandener Verlauf, Formate, Vertrauenskonfiguration, Unterstützung im Prüfprogramm | Unterstützte Wasserzeichenfamilien und Produkte | Getestete Bildarten, Übertragungswege und Aufgaben |
| Fehlendes oder negatives Ergebnis | Unterscheiden: nicht vorhanden, ungültig oder nicht unterstützt, validiert ohne relevante Angabe | Unterstütztes Signal nicht gefunden; Abdeckungs- und Eingabegrenzen gelten weiter | Ziel unter dieser Analyse nicht markiert |
| Sinnvoller nächster Schritt | Relevante Aktionen prüfen oder eine frühere Datei anfordern | Ökosystem und Eignung der Eingabe bestätigen | Strittiges Merkmal untersuchen oder Absicherung anfordern |
| Kann allein nicht klären | Wahrheit der abgebildeten Aussage | Vollständigen Bearbeitungsverlauf, erstellendes Konto | Vollständige Herkunft, Urheberschaft, Absicht |
Ein sichtbares Logo oder KI-Badge gehört in eine andere Kategorie: Es ist eine Beobachtung. Halten Sie es fest, aber werten Sie es nicht als erfolgreiche kryptografische oder Wasserzeichenprüfung.
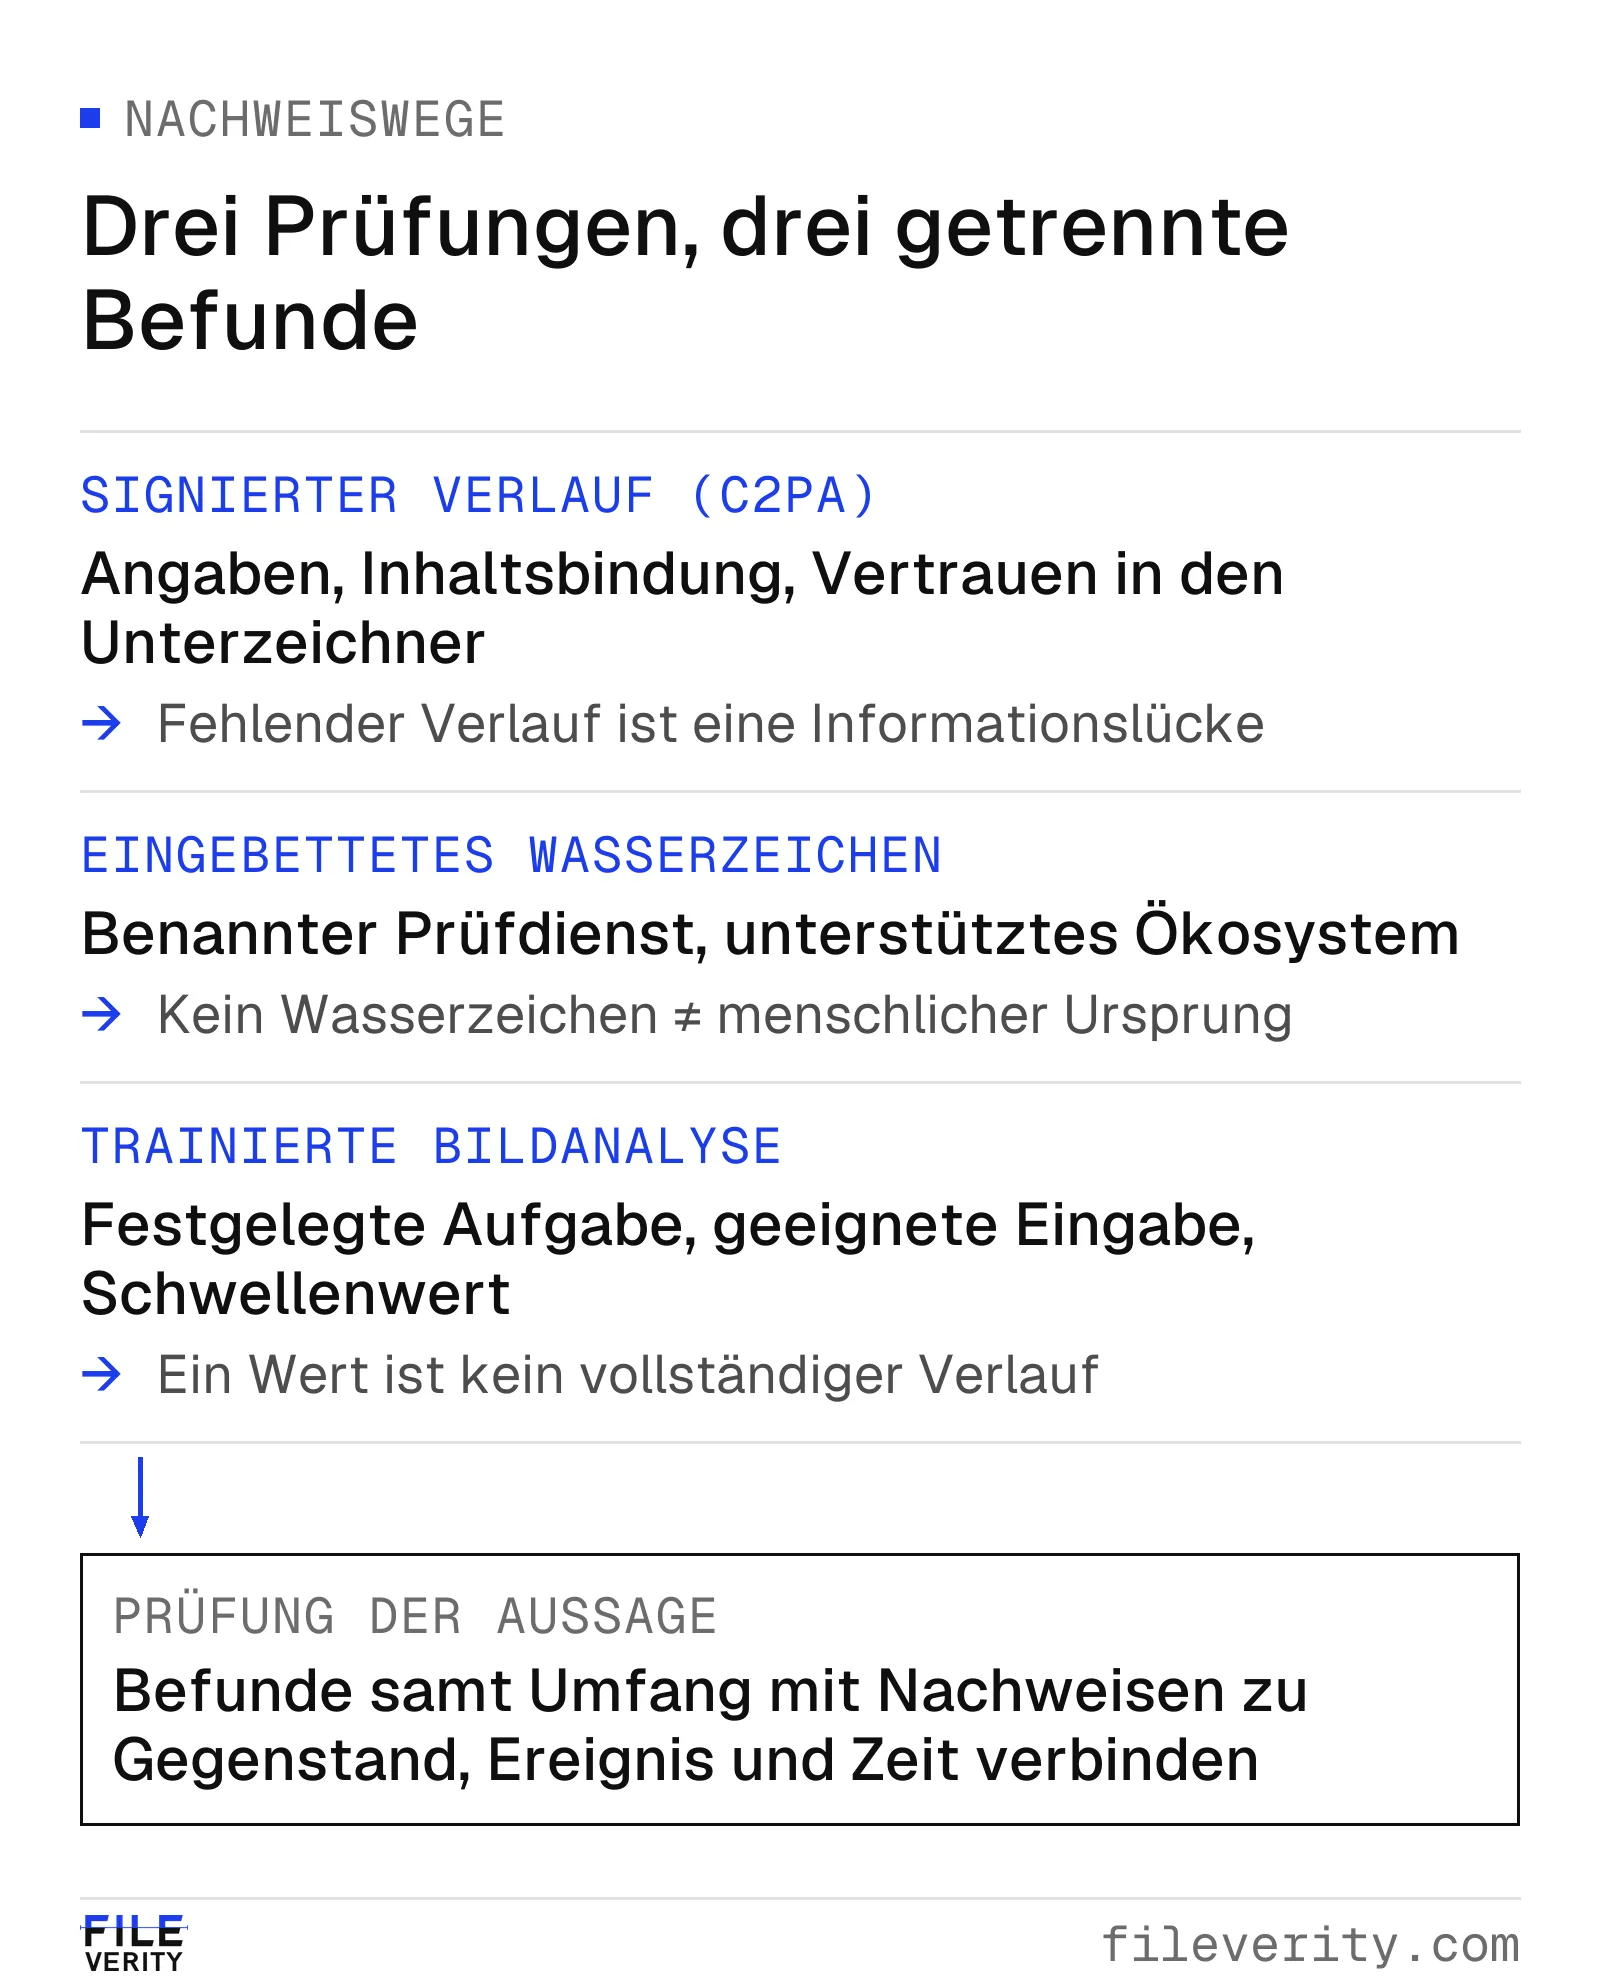
Signierter Verlauf, Wasserzeichenprüfung und Bildanalyse liefern unterschiedliche Nachweise für dieselbe Prüfung – jeder mit eigenem Umfang und eigenem Ergebnis.
Was Art. 50 KI-Verordnung für Wasserzeichen und Herkunftsdaten bedeutet
Rechtlicher Rahmen, Stand: 28.10.2026. Überblick, keine Rechtsberatung.
- Kennzeichnung durch Anbieter (Art. 50 Abs. 2). Anbieter von KI-Systemen, die synthetische Audio-, Bild-, Video- oder Textinhalte erzeugen, müssen sicherstellen, dass die Ausgaben in einem maschinenlesbaren Format gekennzeichnet und als künstlich erzeugt oder manipuliert erkennbar sind. Die technischen Lösungen müssen wirksam, interoperabel, belastbar und zuverlässig sein, soweit technisch möglich. Die Pflicht gilt nicht, soweit ein System eine unterstützende Funktion für die Standardbearbeitung ausführt oder die Eingabedaten nicht wesentlich verändert (Art. 50 KI-VO).
- Offenlegung durch Betreiber (Art. 50 Abs. 4). Wer als Betreiber Bild-, Ton- oder Videoinhalte erzeugt oder manipuliert, die einen Deepfake darstellen, muss offenlegen, dass sie künstlich erzeugt oder manipuliert wurden (ebenda).
- Fristen. Art. 50 gilt seit dem 2. August 2026. Für KI-Systeme, die vor diesem Datum in Verkehr gebracht wurden, gilt für die maschinenlesbare Kennzeichnung nach Abs. 2 eine Übergangsfrist bis zum 2. Dezember 2026 (Art. 111 Abs. 4 KI-VO in geänderter Fassung).
- Verhaltenskodex. Die Europäische Kommission hat am 10. Juni 2026 einen Verhaltenskodex zur Transparenz KI-generierter Inhalte veröffentlicht. Die Teilnahme ist freiwillig, und er schafft keine Pflichten über die KI-Verordnung hinaus (Europäische Kommission, FAQ zum Verhaltenskodex).
- Österreich und Schweiz. In Österreich gilt die KI-Verordnung als EU-Verordnung unmittelbar. Die Schweiz ist nicht gebunden; Anbieter und Betreiber aus Drittländern werden aber erfasst, wenn die Ausgabe ihres KI-Systems in der Union verwendet wird (Art. 2 Abs. 1 Buchst. c KI-VO).
Was daraus für die Prüfung folgt: Eine vorhandene maschinenlesbare Kennzeichnung stützt die Annahme einer KI-Herkunft. Eine fehlende Kennzeichnung beweist nichts. Kennzeichnungen können beim Entfernen von Metadaten, bei Screenshots und bei erneutem Speichern verloren gehen. Für Systeme, die vor dem 2. August 2026 in Verkehr gebracht wurden, läuft die Übergangsfrist noch; manche Werkzeuge kennzeichnen nicht oder noch nicht; kleine, unterstützende Bearbeitungen können von der Pflicht ausgenommen sein. Was Art. 50 für Texte bedeutet, erläutert die Seite Kennzeichnungspflicht für KI-generierte Inhalte.
Fileverity liest Content Credentials, maschinenlesbare KI-Kennzeichnungen und bekannte unsichtbare Wasserzeichen aus und unterstützt so die dokumentierte Prüfung eingehender Inhalte; ob für einen Inhalt eine Kennzeichnungspflicht besteht, bewertet Ihre Rechtsabteilung.
Content Credentials prüfen: Vorhandensein, Gültigkeit und Vertrauen trennen
Stand 28.10.2026 führt die Spezifikationsseite der C2PA die Version 2.5 als neueste Fassung (C2PA-Spezifikationen 2.5). Halten Sie fest, welche Version und welche Funktionen ein Prüfprogramm tatsächlich umsetzt; ein veröffentlichter Standard belegt keine Unterstützung in einem Produkt.
Das Vertrauensmodell der Version 2.5 unterscheidet wohlgeformte, gültige und vertrauenswürdige Manifeste; jedes vertrauenswürdige Manifest ist auch gültig, jedes gültige auch wohlgeformt. Getrennt davon gilt die Datei selbst erst als gültig, wenn die von der Inhaltsbindung erfassten Teile seit Erstellung des Manifests nicht verändert wurden (C2PA 2.5, Abschnitte 13 und 14). Ein vorhandenes Manifest ist also nur der Anfang. Halten Sie den zurückgegebenen Validierungsstatus fest, ob der erfasste Inhalt validiert und wie die Vertrauensprüfung des Unterzeichners ausfiel.
Lassen Sie sich diese Unterscheidungen bei der Beschaffung mit freigegebenen Beispieldateien vorführen. Kann Ihr Prüfteam „keine Content Credentials gefunden“ von „Content Credentials vorhanden, aber nicht validiert“ unterscheiden? Erklärt das Werkzeug ein nicht unterstütztes Format oder einen Unterzeichner außerhalb seiner Vertrauenskonfiguration? Lassen sich die relevanten Aktionen einsehen, statt sich auf ein grünes Symbol zu verlassen?
Lesen Sie den Verlauf gegen Ihre Anforderung. Ein Eintrag zur Generierung kann offengelegten KI-Einsatz klar belegen und das Bild für eine konzeptionelle Anzeige trotzdem völlig unproblematisch machen. Ein gültiger Kameraverlauf kann für eine Prüfung vor Versand dennoch nicht reichen, wenn sich das Foto nicht der geforderten Baugruppe zuordnen lässt. Ein Kameraeintrag mit späterer Bearbeitung ist als Abfolge zu lesen, nicht auf den ersten Eintrag zu verkürzen.
Besonders leicht wird das Fehlen von Content Credentials falsch gedeutet. Ein Lieferant, der nie signiert hat, kann diesen Nutzen nicht nachträglich durch erneutes Senden derselben Datei liefern. Wenn Sie signierte Aufnahmen für einen künftigen Prozess brauchen, vereinbaren Sie das vor der Aufnahme. Für bestehende gemischte Bestände behalten Sie einen alternativen Prüfweg, statt alles ohne Content Credentials abzulehnen.
KI-Wasserzeichen prüfen: den konkreten Prüfdienst benennen
Wasserzeichen sind anbieterspezifisch. Ein Prüfdienst erkennt die Wasserzeichenfamilien, für die er gebaut ist, und nur in den Formaten und Produkten, die er unterstützt. Ein Beispiel: Laut Google DeepMind prüft der SynthID Detector, ob Bild-, Video- oder Audiodateien mit KI von Google oder dort genannten Partnern erstellt wurden (Google DeepMind, SynthID). Ein negatives Ergebnis eines solchen Dienstes sagt nichts über Wasserzeichen anderer Anbieter, und ein Partner in einer Ankündigung bedeutet nicht, dass jedes Produkt, jeder ältere Export oder jeder Bearbeitungsmodus dieses Partners erfasst ist.
Halten Sie deshalb im Prüfprotokoll fest, welcher Dienst in welcher Version geprüft hat und mit welchem Ergebnis. Behandeln Sie „unklar“ als eigenen Ausgang; starke Bearbeitung, kleine Änderungen oder wenig Bildinhalt können ein eindeutiges Ergebnis verhindern. Die Einschätzung eines Chatbots, ein Bild „wirke KI-generiert“, ist keine Wasserzeichenprüfung und gehört nicht als solche in die Akte.
Wasserzeichen und Content Credentials können zusammenhängen. Die C2PA-Spezifikation sieht vor, dass ein unsichtbares Wasserzeichen als sogenannte weiche Bindung (Soft Binding) auf ein Manifest verweisen kann, sodass sich der Verlauf wiederfinden lässt, wenn die Metadaten aus der Datei entfernt wurden (C2PA 2.5, Soft Bindings). Die Content Authenticity Initiative beschreibt solche dauerhaften Content Credentials als Kombination aus Wasserzeichen, gesicherten Metadaten und digitalem Fingerabdruck (Content Authenticity Initiative, How it works). Für Ihre Prüfung ist das wichtig: Die Analyse von Fileverity meldet, wenn Content Credentials aus einer Datei entfernt wurden, das Bild aber noch ihr unsichtbares Wasserzeichen trägt. Das beweist keine Bearbeitung, zeigt aber, dass die Datei nach Anlage der Content Credentials verändert wurde. Weil sich eingebettete Metadaten entfernen lassen, ist das Fehlen von Content Credentials nie eine Entlastung.
Trainierte Bildanalyse: der Weg für unbekannte Quellen
Eine allgemeine Bildanalyse hilft, wenn Lieferanten keinem Herkunftsökosystem angehören oder wenn eine empfangene Kopie ihren Verlauf verloren hat. Ihr Wert hängt von der Aufgabe ab: vollständige Generierung, lokale Manipulation und Zuordnung zu einem KI-System sind verschiedene Anforderungen.
Legen Sie fest, welche Anforderung zählt. Ein Werkzeug, das vollständig generierte Bilder einstuft, klärt nicht unbedingt, ob ein kleines Typenschild ersetzt wurde. Ein Manipulationssignal kann eine Prüfung rechtfertigen, ohne generative KI als Ursache zu belegen. Diese Unterscheidung vertieft der Ratgeber KI-bearbeitete Bilder erkennen.
Fordern Sie Bewertungen auf Ihrem tatsächlichen Quellenmix an: direkte Kamera-Uploads, Agenturexporte, bearbeitete Fotos und Bilder aus Messengern oder Screenshots. NIST betont bei der Bewertung von Detektoren die Bedeutung von Fehlalarmen und die Leistung bei festgelegten Schwellenwerten (NIST AI 100-4, Abschnitt 4.2.2); das BSI nennt die mangelhafte Generalisierbarkeit auf neue Verfahren ein zentrales Problem (BSI, ebenda). Ein Wert braucht daher eine Definition und eine passende Validierung, bevor er eine betriebliche Entscheidung lenkt. Was Komprimierung und Screenshots an Bildspuren zerstören, beschreibt der Ratgeber Screenshots und komprimierte Bilder prüfen.
Ein Beispiel: Eine lokale Prüfung meldet bei einem Agenturexport ohne verwertbaren Verlauf einen Hinweis an einem Produktmerkmal. Dieser Befund kann die Anfrage auf die Ausgangsdatei vor der Bearbeitung und den Umgang mit diesem Merkmal lenken, statt pauschal zu verlangen, die ganze Datei als „echt“ zu belegen. Ist die Eingabe ungeeignet oder das Ergebnis nicht eindeutig, bleibt die Anfrage nach der Quelle offen.
Geben Sie das Ergebnis mit der Bezeichnung des Anbieters wieder. Rechnen Sie es nicht in eine Wahrscheinlichkeit um, dass jemand gelogen hat, und mitteln Sie es nicht mit einem Wasserzeichenstatus. Solche Operationen verdecken, was die Prüfungen jeweils gemessen haben.
Wie Content Credentials an das Bild gebunden sind
Fileverity liest und validiert Content Credentials nach dem C2PA-Standard, einschließlich Signatur und Integrität des Manifests, und prüft, ob die Angaben in der Datei zur Pixelanalyse passen. Herkunftsangaben werden dabei getrennt von den Befunden der Bildanalyse ausgewiesen. Ein Grundprinzip dieser Prüfung ist die kryptografische Inhaltsbindung: Ein Manifest, das neben ein fremdes Bild kopiert wurde, genügt nicht; die aufgezeichnete Angabe muss mit dem geprüften Inhalt verbunden sein.
Zwei Verbindungen sind zu unterscheiden. Eine harte Bindung verknüpft erfasste Dateidaten über einen Hashwert mit einer Angabe im Manifest. Die signierte Erklärung verweist über Hashwerte auf diese Angaben und verbindet sie mit einem Signaturschlüssel. Die Prüfung der Signatur allein belegt nicht, dass das aktuelle Bild dem erfassten Inhalt entspricht; dafür ist die Prüfung der Inhaltsbindung da. Ob man dem Unterzeichner vertraut, ist eine weitere Frage (C2PA 2.5, Bindung an den Inhalt).
Die Bindung heißt nicht immer „jedes Byte der fertigen Datei wird gehasht“. Bei einer Data-Hash-Angabe dürfen festgelegte Bytebereiche ausgenommen werden, etwa der eingebettete Manifestspeicher. Sonst entstünde ein Zirkelproblem, denn der Hashwert steht im Manifest, das selbst in den gehashten Daten liegt. Die Spezifikation begrenzt solche Ausnahmen und empfiehlt, zum Schutz vor eingeschobenen Inhalten möglichst nur einen Ausnahmebereich zu verwenden (C2PA 2.5, Data Hash). Andere Formate nutzen andere Bindungsstrukturen.
Ein vereinfachtes Rechenbeispiel: Eine Datei von 1.000 Byte enthält einen zulässigen Manifestbereich von 200 Byte ab Offset 300. Mit nullbasierten Bereichen, deren Ende jeweils nicht mehr dazugehört:
erfasste Bytes = Datei[0:300] || Datei[500:1000]
In den Hash gehen 300 + 500 = 800 Byte ein; || steht für das Aneinanderhängen. Dass zwei Dateien denselben Manifesttext enthalten, sagt nichts darüber, ob diese 800 erfassten Bytes validieren. Ein Prüfprogramm muss außerdem kontrollieren, ob die Ausnahmen zum Dateiformat passen.
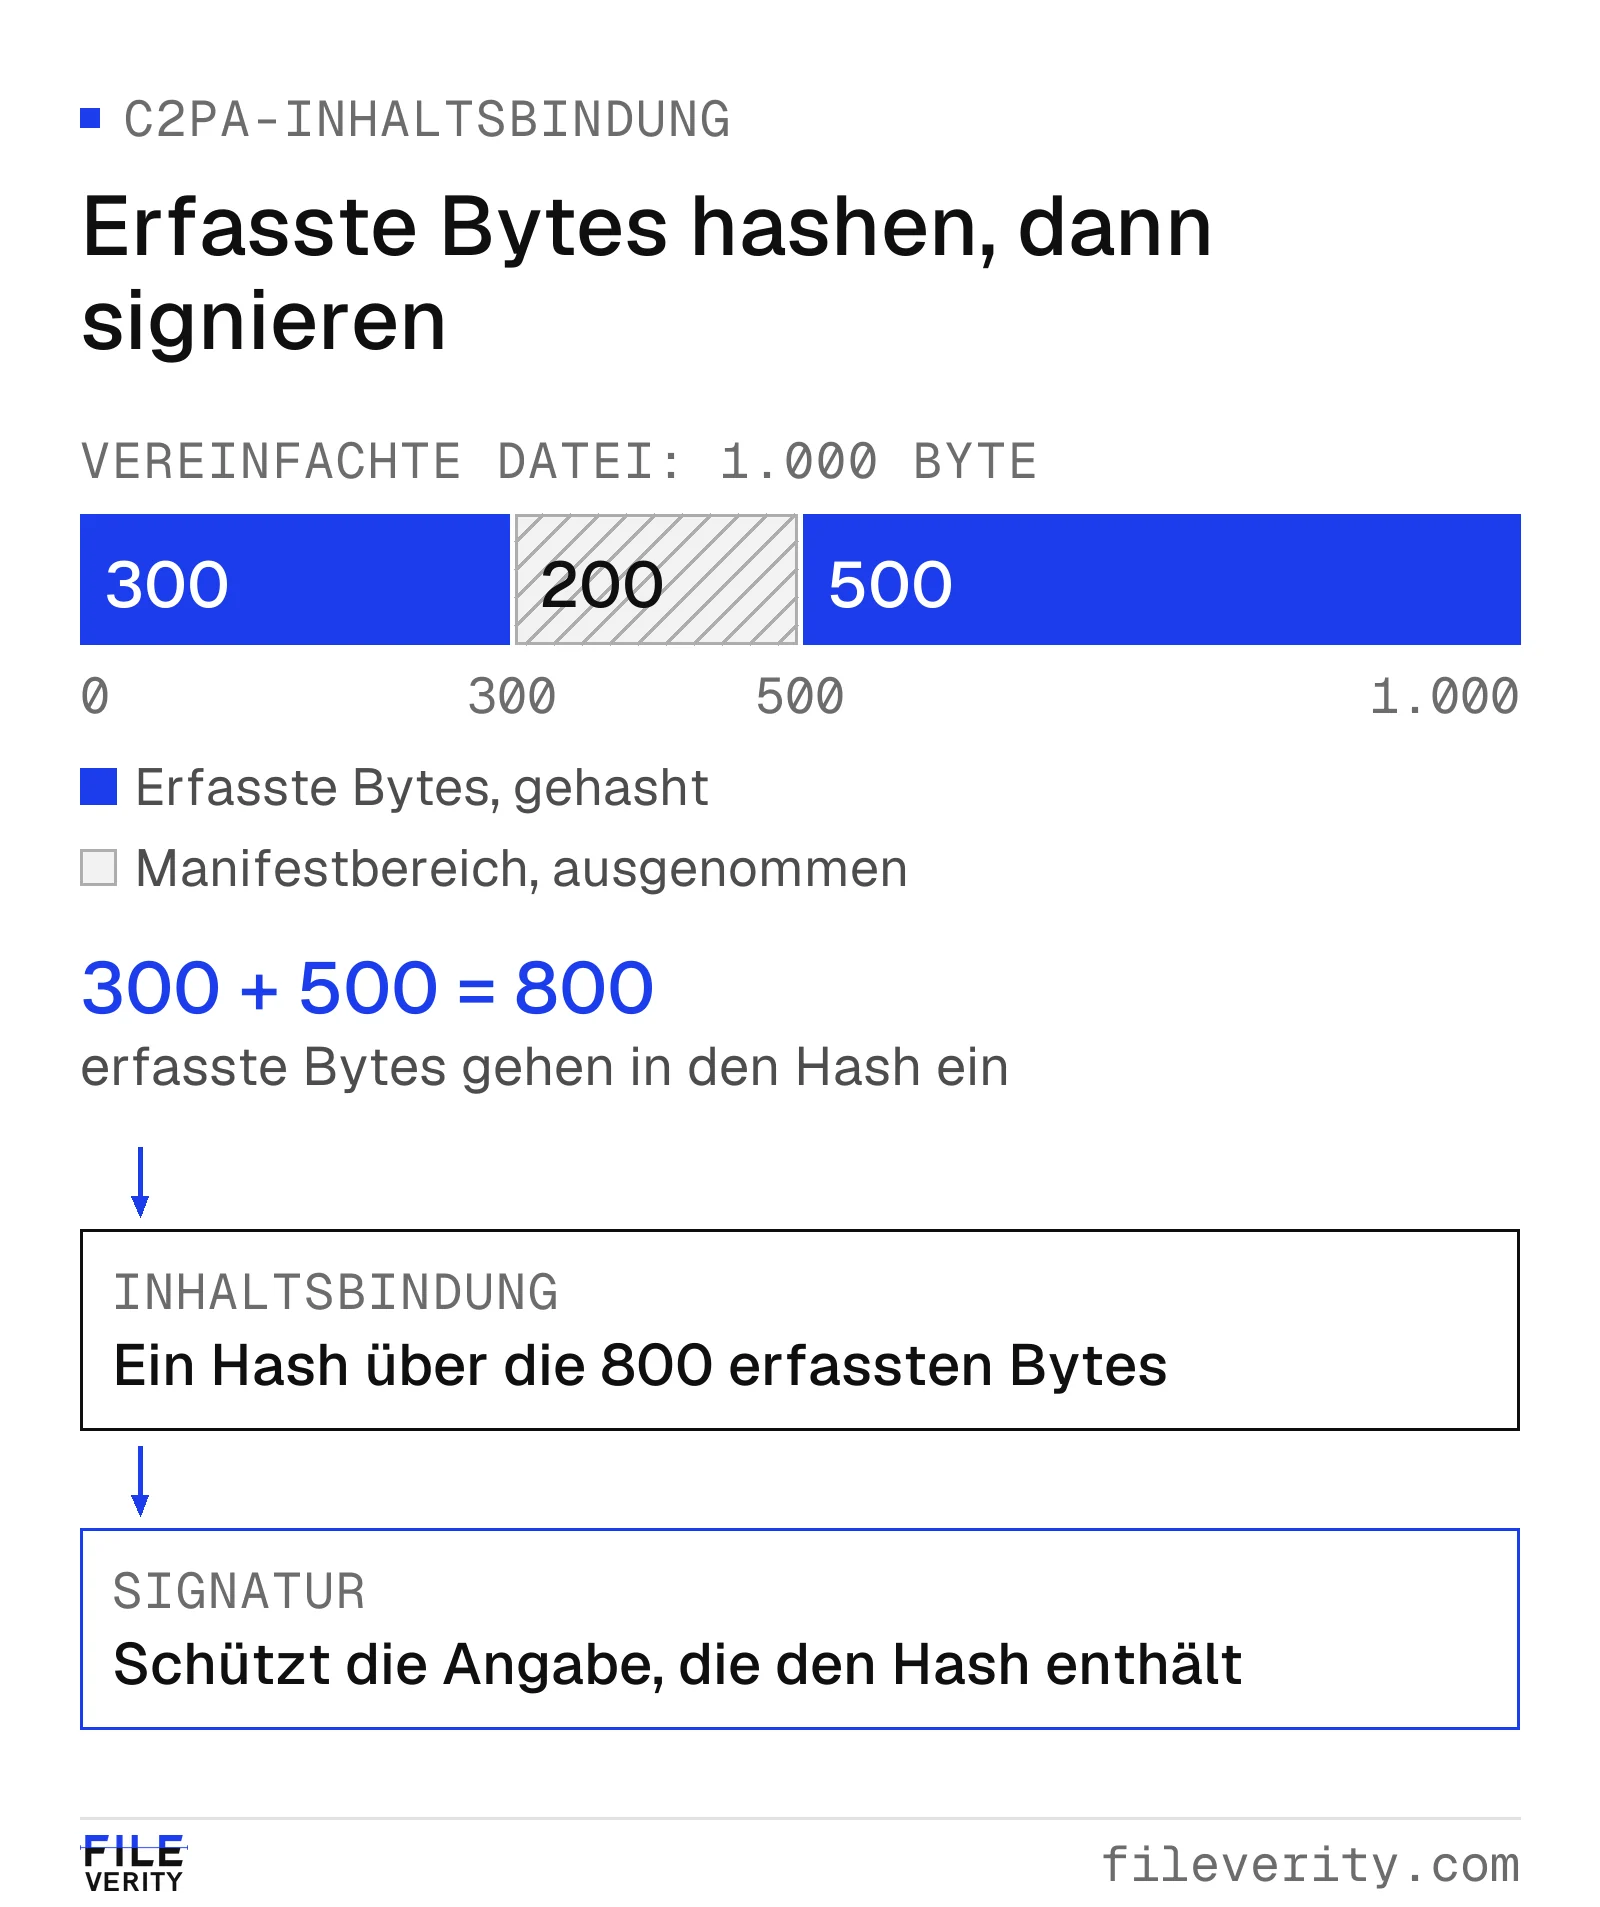
In diesem vereinfachten Aufbau bleiben nach Ausnahme des 200 Byte großen Manifestbereichs 800 Byte im Hash.
Machen Sie daraus bei der Beschaffung eine Vorführung: die ursprüngliche Datei mit Content Credentials, eine Kopie mit veränderten erfassten Bilddaten und die Diagnose des Prüfprogramms zu beiden. Fragen Sie, was es zu Inhaltsbindung, Signatur und Vertrauen in den Unterzeichner geprüft hat. Schließen Sie aus der bloßen Anzeige eines Manifests nicht auf vollständige Konformität mit dem Standard. Welche Formate und welchen Validierungsumfang Fileverity abdeckt, zeigen wir Ihnen in der Bewertung an Ihren Beispieldateien. Und: Auch ein korrekt gebundener, vertrauenswürdiger Verlauf belegt nicht, dass die fotografierte Baugruppe zur Lieferung gehört.
Ablauf bei widersprechenden Befunden
Prüfen Sie zuerst, ob überhaupt ein Widerspruch vorliegt. „Kein unterstütztes Wasserzeichen gefunden“ und „Hinweis der Bildanalyse“ können beide zutreffen, weil sie verschiedene Fragen beantworten. Zwei Ergebnisse zu verschiedenen Kopien sind keine konkurrierenden Analysen derselben Datei.
Gehen Sie bei scheinbar widersprüchlichen Befunden so vor:
- Dateien abgleichen. Vergleichen Sie Hashwerte, Abmessungen und empfangene Versionen. Sichern Sie die Quelle und kennzeichnen Sie jeden Ausschnitt, jede Umwandlung und jeden Screenshot, der analysiert wurde.
- Umfang trennen. Schreiben Sie je Prüfung einen Satz zu Verfahren, Umfang und tatsächlichem Ergebnis. Lassen Sie „nicht unterstützt“ und „nicht eindeutig“ sichtbar.
- Strittige Tatsache benennen. Geht es um einen Unterzeichner, eine aufgezeichnete Aktion, einen bestimmten Bildbereich oder die Aussage über die reale Welt? Ordnen Sie die Abweichung dieser Frage zu.
- Klärenden Nachweis beschaffen. Wählen Sie etwas, das die Entscheidung ändern kann: eine Validierungsdiagnose, einen früheren Export, eine dokumentierte Erklärung zur Bearbeitung oder eine unabhängig durchgeführte Prüfung vor Ort.
- Begrenzte Entscheidung dokumentieren. Halten Sie fest, was geklärt ist, welche Unsicherheit bleibt, wer geprüft hat und warum so entschieden wurde.
Die folgende Matrix verhindert, dass wiederholte Prüfungen zur Suche nach der Wunschantwort werden.
| Befundkombination | Was zu klären ist | Nächster Schritt mit Blick auf die Entscheidung |
|---|---|---|
| Validierte, an die Datei gebundene Content Credentials dokumentieren KI-Einsatz; Bildanalyse markiert nicht | Vertrauen in den Unterzeichner nach Ihrer Richtlinie, Umfang der Analyse, Relevanz der Aktion | Offenlegungsrichtlinie anwenden, wenn die Vertrauensanforderungen erfüllt sind; ein unauffälliger Detektor hebt eine belegte Aktion nicht auf |
| Kameraverlauf vorhanden; Bildanalyse markiert | Validierung, Inhaltsbindung, Unterzeichner, spätere Aktionen, Grenzen der Analyse | Gesamten Verlauf mit dem strittigen Merkmal abgleichen; bei Relevanz unabhängigen Nachweis einholen |
| Wasserzeichen gefunden; keine Content Credentials | Welches Wasserzeichen, welcher Umfang | Positiven Befund sichern; Quellverlauf anfordern, wenn die Entscheidung Details braucht |
| Kein Wasserzeichen; Bildanalyse markiert | Abdeckung der Wasserzeichenprüfung, Aufgabe der Analyse | Betroffenes Merkmal prüfen; fehlendes Wasserzeichen nicht als Entlastung werten |
| Zwei Prüfprogramme widersprechen sich | Versionen, Unterstützung externer Daten, Vertrauenskonfiguration | Beide Diagnosen aufbewahren und den Unterschied im Funktionsumfang klären |
| Alle Prüfungen fehlend, negativ oder nicht unterstützt | Reicht die übrige Beleglage für die Aussage? | Regulären Absicherungsweg nutzen oder bessere Nachweise anfordern |
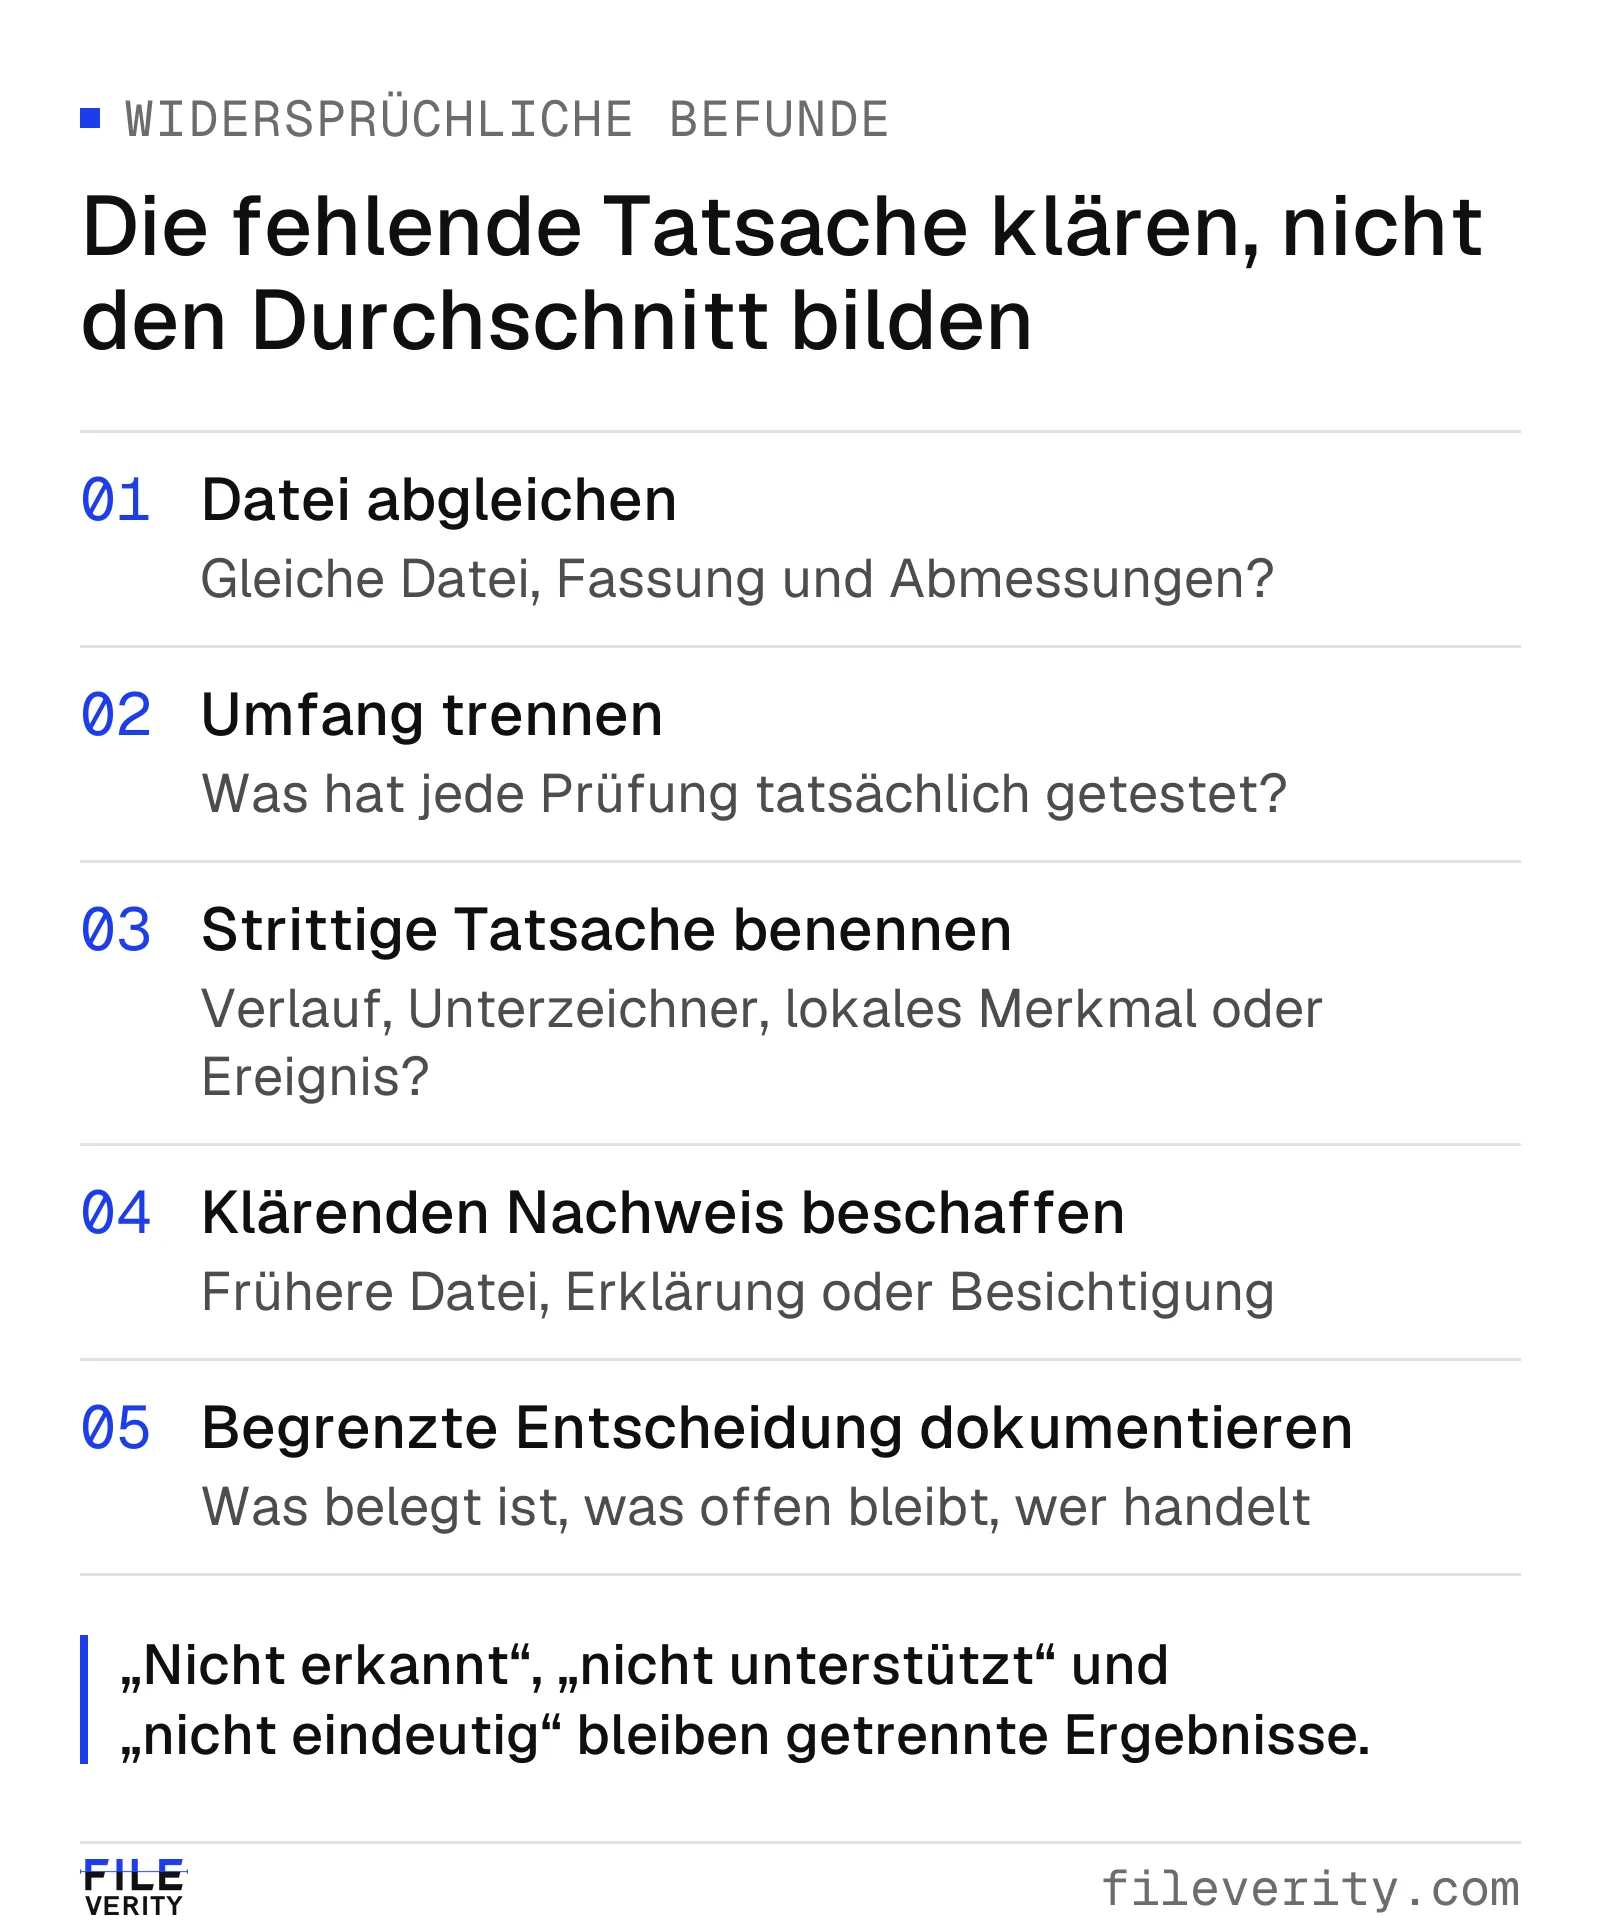
Scheinbare Widersprüche lösen Sie, indem Sie die Eingaben abgleichen und klären, welche Frage jede Prüfung beantwortet.
Fallbeispiel (fiktiv): Prüffoto eines Zulieferers vor Versand
Ein mittelständischer Maschinenbauer verlangt vor jedem Versand ein Foto der bestellten Ventilbaugruppe mit lesbarem Typenschild. Der Zulieferer sendet ein JPEG als Nachweis der Prüfung vor Versand. KI-Unterstützung ist für Marketingmaterial erlaubt; Prüffotos müssen den relevanten Zustand aber ohne generative Ersetzungen zeigen.
Die Sachbearbeitung im Qualitätswesen hält drei Befunde fest. Ein C2PA-Prüfprogramm meldet einen vertrauenswürdigen Verlauf mit einer Kameraaufnahme als Ausgangsmaterial und einer späteren generativen Bearbeitung, ohne genug Detail, um diese Bearbeitung zu verorten. Eine unterstützte Wasserzeichenprüfung findet kein Wasserzeichen. Ein Klassifikator für vollständig generierte Bilder markiert nicht. Fileverity liest die Content Credentials aus, validiert sie und trennt Herkunftsangaben von Pixelbefunden. Der Bericht bündelt diese Ergebnisse, zeigt erkannte verdächtige Bereiche mit Pixelkoordinaten und nennt den Hashwert sowie den Zeitstempelstatus.
Das Bild als unbedenklich abzulegen, würde den wichtigsten Befund verwerfen: Fehlendes Wasserzeichen und unauffälliger Klassifikator klären nicht, was die aufgezeichnete Bearbeitung verändert hat. Den Vorgang als Täuschung zu werten, ginge ebenso über die Beleglage hinaus: Die Bearbeitung kann einen unerheblichen Hintergrund betreffen, und nichts belegt bisher eine Täuschung oder eine fehlerhafte Baugruppe.
Die Sachbearbeitung stellt die Abnahme dieses Fotos zurück und bittet den Zulieferer um die Datei vor der Bearbeitung und eine Erklärung zum veränderten Bereich. Der Zulieferer liefert ein früheres Bild und erklärt, eine Palette im Hintergrund sei entfernt worden. Die Dateien passen zu dieser Erklärung, aber das Typenschild ist auf beiden nicht lesbar. Die Herkunftsfrage ist nun besser verstanden; die geforderte Zuordnung zur Baugruppe fehlt weiterhin.
Über den vereinbarten Lieferantenprozess fordert die Sachbearbeitung eine erneute Prüfung an: zusammenhängende Ansichten der Baugruppe mit lesbarem Typenschild und ein Prüfprotokoll, das die Seriennummer nennt. Eine qualifizierte Prüferin bestätigt Baugruppe und geforderten Zustand. Der Maschinenbauer nimmt diesen Nachweis an und vermerkt das erste Foto als für die ursprüngliche Anforderung nicht ausreichend.
Prüfprotokoll (zum Übernehmen)
Vorgang: [Bestellung / Lieferung / Prüfauftrag] · Datei: [Dateiname, SHA-256-Hashwert, Eingangsweg]
Content Credentials: [nicht vorhanden / vorhanden, nicht validiert / validiert] · Unterzeichner: [Name, Vertrauensstatus] · relevante Aktionen: [z. B. Kameraaufnahme, danach generative Bearbeitung, Umfang unklar]
Wasserzeichenprüfung: Dienst und Version: [Name] · Ergebnis: [gefunden / nicht gefunden / unklar / nicht unterstützt]
Bildanalyse: Dienst und Version: [Name] · Aufgabe: [vollständige Generierung / lokale Bearbeitung] · Ergebnis: [Einstufung, markierte Bereiche, „nicht bestimmbar“]
Strittige Tatsache: [z. B. Zuordnung des Fotos zur Seriennummer] · Angeforderter Nachweis: [Datei vor Bearbeitung, erneute Prüfung] · Entscheidung und Begründung: [Text] · Bearbeitet von / am: [Name, Datum]
Für das Fallbeispiel lautet der Abschlussvermerk: „Eingereichtes Bild enthält eine aufgezeichnete generative Aktion mit zunächst ungeklärtem Umfang. Der anschließende Abgleich mit der Ausgangsdatei stützt die Erklärung des Zulieferers zur Bearbeitung des Hintergrunds. Die ursprünglichen Ansichten belegen die Seriennummer nicht. Die Abnahme stützt sich auf die erneute Prüfung und das zugehörige Prüfprotokoll.“
So bleibt der Unterschied erhalten zwischen der Erklärung des Bildverlaufs und dem Nachweis des Lieferzustands. Und niemand muss einen zweiten Detektor eine Tatsache entscheiden lassen, die eine Prüfung vor Ort direkt klären kann.
Aus der Prüfarchitektur eine Beschaffungsanforderung machen
Lassen Sie Anbieter ein Leistungsblatt mit folgenden Feldern ausfüllen: Prüfverfahren, unterstützte Eingaben, unterstützte Ökosysteme oder Standardversionen, Darstellung negativer und nicht unterstützter Ergebnisse, aufbewahrte Diagnosen und die Maßnahme, die jeder Befund ermöglicht. Benennen Sie eine verantwortliche Person, die sich ändernde Kompatibilitätsangaben aktuell hält.
Führen Sie eine kleine Übung mit freigegebenen Dateien durch: mindestens eine Datei ohne Verlauf, eine signierte Datei, eine bekannte KI-unterstützte Datei und eine umgewandelte Kopie. Ziel ist zunächst zu sehen, ob Ihr Prüfteam die Verfahren auseinanderhält und zu sinnvollen nächsten Schritten kommt – kein Genauigkeitsvergleich. Eine größere Leistungsbewertung braucht eine definierte Stichprobe und Referenzlabels; wie das geht, beschreibt der Ratgeber Software zur Erkennung von KI-Bildern auswählen.
Für gemischte Eingänge prüfen Sie die Bildforensik von Fileverity an den Fragen zu Generierung, Manipulation und Herkunft, die Ihr Prüfteam klären muss: Content Credentials und maschinenlesbare KI-Kennzeichnungen werden ausgelesen und mit den Pixeln abgeglichen, bekannte unsichtbare Wasserzeichen erkannt, bearbeitete Bereiche lokalisiert. Anbieterspezifische Wasserzeichendienste einzelner Generatorhersteller führen Sie als eigene Zeile im Leistungsblatt; Fileverity erkennt bekannte unsichtbare Wasserzeichen, welche Systeme das sind, zeigt Ihnen unser Team in der Bewertung. Welche Standards Fileverity zugrunde legt, steht auf der Seite Sicherheit und Datenschutz im Abschnitt zu Standards.
Datenschutz: Ihre Dateien werden nach der Analyse gelöscht und nie zum Training genutzt; die Analyse läuft auf von Entogo betriebenen Servern in Toronto, Kanada, und Enterprise-Kunden erhalten auf Anfrage eine private Bereitstellung. Alle Verarbeitungsorte stehen unter Sicherheit und Datenschutz, den Vertrag nach Art. 28 DSGVO finden Sie unter Auftragsverarbeitung.
Für eine Bewertung im Team sprechen Sie mit uns über Ihren Quellenmix und eine wiederkehrende Entscheidung, für die weder ein signierter Verlauf noch ein unterstütztes Wasserzeichen verfügbar ist; welche Beispieldateien Sie bereitstellen dürfen, vereinbaren wir nach Klärung des Umfangs.
Von Yang Zheng · Geprüft von Bill Liu