الصور
C2PA والعلامة المائية الرقمية وكواشف الصور: أي فحص تحتاج؟
قارن بين C2PA (Content Credentials) والعلامة المائية الرقمية وكواشف الصور بالذكاء الاصطناعي، وتعرّف على ما يثبته منشأ المحتوى وكيف تحسم التعارض.
تاريخ النشر · 17 د للقراءة
في هذه الصفحة
تستقبل المؤسسات صورًا من العملاء والوكالات والموردين، ونادرًا ما تتحكم في طريقة إنشاء كل ملف. بعض الصور يصل ومعه سجل موقَّع لتاريخه وفق معيار C2PA (Content Credentials)، وبعضها يحمل علامة مائية رقمية للذكاء الاصطناعي يمكن رصدها، وبعضها لقطات شاشة لا تحمل شيئًا من ذلك. وأي عملية تحقق مفيدة، سواء اعتمدت على C2PA أو على العلامة المائية أو على كاشف الصور بالذكاء الاصطناعي (AI image detector)، يجب أن تتعامل مع هذه الحالات الثلاث دون أن تعدّ غياب المعلومات دليلًا على سلامة الملف.
اختر التحقق من C2PA عندما يكون السؤال: أي سجل مدوَّن يمكن التحقق من صحته؟ واختر أداة تحقق من علامة مائية مدعومة عندما يكون السؤال: هل توجد إشارة مضمَّنة بعينها؟ واختر التحليل القائم على التعلّم الآلي عندما يكون السؤال: هل يُظهر المحتوى المستلَم أنماطًا ترتبط بما صُمّم الكاشف للبحث عنه؟ ثم اربط هذه النتائج بالقرار الذي تحتاج فعلًا إلى اتخاذه.
يمكن أن تجتمع هذه الأساليب في مراجعة واحدة، لكن أيًّا منها لا يثبت وحده أن الحدث المصوَّر وقع كما هو موصوف. يركّز هذا الدليل على جمع الأدلة وحسم أوجه التعارض بينها، لا على رصد الأخطاء البصرية للذكاء الاصطناعي. وللمراجعة الأولية لملف ما، انظر كيف تعرف إن كانت الصورة مولّدة بالذكاء الاصطناعي.
إذا كانت لديك نتائج متعارضة بالفعل، فابدأ من مسار العمل عند تعارض النتائج. وإن كنت تختار أداة، فابدأ بجدول المقارنة في قسم «ما الذي يضيفه كل أسلوب».
ابدأ بالادعاء المراد إثباته، لا بوسم «أصلية»
سؤال «هل هذه الصورة أصلية؟» أوسع من أن يصلح متطلبًا للشراء. فقد يحتاج فريق التسويق إلى كشف التعديلات التوليدية غير المُعلَنة، وقد يحتاج فريق جودة الموردين إلى دليل على أن دفعة إنتاج بعينها قد فُحصت، وقد تحتاج غرفة الأخبار إلى التحقق من مكان التقاط الصورة وزمانه. هذه قرارات مختلفة، حتى لو تلقّت الفرق الثلاثة ملف JPEG نفسه.
اكتب شرط القبول أولًا، مثل: «يجب أن توثّق هذه الصورة وحدة الإنتاج المحددة قبل الشحن». ثم ميّز بين سؤال تاريخ الملف وسؤال المشهد. فالدليل على استخدام الذكاء الاصطناعي قد يؤثر في قبول الصورة، لكن عدم رصد الذكاء الاصطناعي لا يحدد وحدة الإنتاج. وصورة غير معدَّلة لوحدة أخرى تظل غير مستوفية للشرط.
وفي المصادر المختلطة، احتفظ بسجلّين متوازيين: ما يُعرف عن الملف، وما يدعم استخدامه في هذه الحالة. ويحدد تقاطعهما ما إذا كان ما أُرسل كافيًا.
ماذا يعني منشأ المحتوى الرقمي
منشأ المحتوى الرقمي هو السجل المدوَّن لتاريخ هذا المحتوى: من أين جاء، وكيف صُنع، وما الذي جرى عليه بعد ذلك. ويصف المعهد الوطني الأمريكي للمعايير والتقنية (NIST) تتبّع بيانات المنشأ بأنه تسجيل معلومات عن أصل المحتوى وتاريخه للمساعدة في إثبات أصالته وسلامته وموثوقيته. NIST AI 100-4، القسم 3.1 (بالإنجليزية) ويستخدم شرح C2PA الفكرة نفسها، إذ يعرّف المنشأ بأنه الوقائع المتعلقة بتاريخ عنصر من المحتوى الرقمي. شرح C2PA (بالإنجليزية)
ثلاثة أسئلة يسهل الخلط بينها، ويجب إبقاؤها منفصلة:
- المنشأ: ما التاريخ المسجَّل لهذا الملف، ومن سجّله؟
- الأصالة: هل السجل سليم، وهل ينطبق على هذا الملف تحديدًا، وهل الجهة الموقِّعة موثوقة؟ يستخدم NIST مصطلح «مصادقة المحتوى» (content authentication) للإشارة إلى عملية استخدام طرائق تتبّع بيانات المنشأ للتحقق من أصالة المحتوى.
- صحة الحدث المصوَّر: هل وقع المشهد كما يظهر؟ يذكر شرح C2PA أن معلومات المنشأ وحدها لا تكشف ما إذا كان المحتوى الرقمي صحيحًا أو دقيقًا أو مطابقًا للواقع.
ينقل كل أسلوب المنشأ بطريقة مختلفة:
| الوسيلة | كيف يصل التاريخ | نقطة الضعف الرئيسية |
|---|---|---|
| Content Credentials من C2PA | بيان منشأ موقَّع (manifest) يضم إفادات (assertions) مرتبطة بالأصل الرقمي عبر قيم التجزئة | المشاركة اختيارية؛ ويمكن إزالة السجلات المضمَّنة عند إعادة حفظ الملف أو مشاركته، وثقة الجهة الموقِّعة مسألة مستقلة |
| العلامة المائية غير المرئية | إشارة مضمَّنة في المحتوى نفسه تقرؤها أداة تحقق متوافقة | قد يفشل الكشف أو يكون غير واضح، ويعتمد النطاق على النظام الذي وضعها |
| البيانات الوصفية (EXIF، XMP، ووسوم الذكاء الاصطناعي) | حقول مخزَّنة في الملف | يمكن حذفها أو تعديلها أو تزويرها ما لم تكن موقَّعة، وينبّه NIST إلى أن البيانات الوصفية الموقَّعة لا تثبت إلا أن الموقِّع يدّعي صحتها |
ما الذي يضيفه كل أسلوب
تحمل Content Credentials إفادات (assertions) موقَّعة عن المنشأ وفق معايير C2PA. وتتحقق أداة التحقق من سلامتها ومن علاقتها بالأصل الرقمي؛ وقد يصف التاريخ عملية التقاط أو تحريرًا أو توليدًا. والمشاركة اختيارية، وقد تكون السجلات ناقصة، والمنشأ ليس ضمانًا لصحة المشهد أو التعليق المرافق. شرح C2PA (بالإنجليزية)
العلامة المائية غير المرئية للذكاء الاصطناعي إشارة يضمّنها في المحتوى نظام مشارك، وتبحث عنها أداة تحقق متوافقة. أما الكشف القائم على التعلّم الآلي فيحلّل خصائص المحتوى دون أن يشترط أن يكون المُنشِئ قد أرفق سجل منشأ. ويصف NIST هذه الأساليب بأنها متكاملة، ويحذّر من أن أيًّا منها وحده لا يقدّم حلًّا شاملًا. NIST AI 100-4، القسمان 3.1 و3.2 (بالإنجليزية)
| وجه المقارنة | C2PA / Content Credentials | التحقق من العلامة المائية المدعومة للذكاء الاصطناعي | الكشف القائم على التعلّم الآلي |
|---|---|---|---|
| الاستخدام الرئيسي | التحقق من الإفادات المسجَّلة وصلتها بالأصل | البحث عن الإشارة المضمَّنة المدعومة | تقدير الأنماط المرتبطة بالتوليد أو التلاعب |
| التعاون المطلوب من جهة الإنشاء | مسار توقيع مشارك | نظام مشارك لوضع العلامات المائية | لا يتطلب علامة مائية أو Content Credentials مسبقة |
| أفضل دليل يُحتفظ به | تشخيصات التحقق، والجهة الموقِّعة، والتاريخ ذو الصلة | أداة التحقق المحددة، ونطاقها، والحالة التي أعادتها الأداة | المُدخَل، وتعريف المُخرَج، والإصدار، وعتبة المراجعة |
| حدود التغطية | التاريخ المتاح، والصيغ، وإعدادات الثقة، ودعم أداة التحقق | فئات العلامات المائية والمنتجات المدعومة | أنواع الصور المقيَّمة، والتحويلات، والمهام المستهدفة |
| النتيجة الغائبة أو السلبية | فرّق بين الغياب، وغير الصالح أو غير المدعوم، وتاريخ صالح بلا إفادة ذات صلة | لم تُرصد الإشارة المدعومة؛ وتبقى حدود التغطية والمُدخَل سارية | لم يصدر تنبيه بشأن الهدف وفق هذا التحليل |
| الإجراء التالي المفيد | فحص الإجراءات ذات الصلة أو طلب نسخة سابقة من الملف | تأكيد نطاق المنظومة وملاءمة المُدخَل | التحقيق في العنصر المتنازع عليه أو طلب دليل مؤيِّد مستقل |
| لا يحسم وحده | صحة الادعاء المصوَّر | سجل التحرير الكامل أو الحساب الذي أنشأ الصورة | المنشأ الكامل أو هوية المؤلف أو نيّته |
ويندرج الشعار المرئي أو شارة الذكاء الاصطناعي في فئة مختلفة، إذ يستطيع المراجِع ملاحظته بنفسه. سجّله، لكن لا تفترض أنه تحقق تشفيري ناجح أو تحقق من علامة مائية. ويلخّص الشكل التالي الفكرة: ثلاثة مسارات يحتفظ كل منها بسجله المستقل، ثم تصب جميعها في مراجعة واحدة للادعاء.
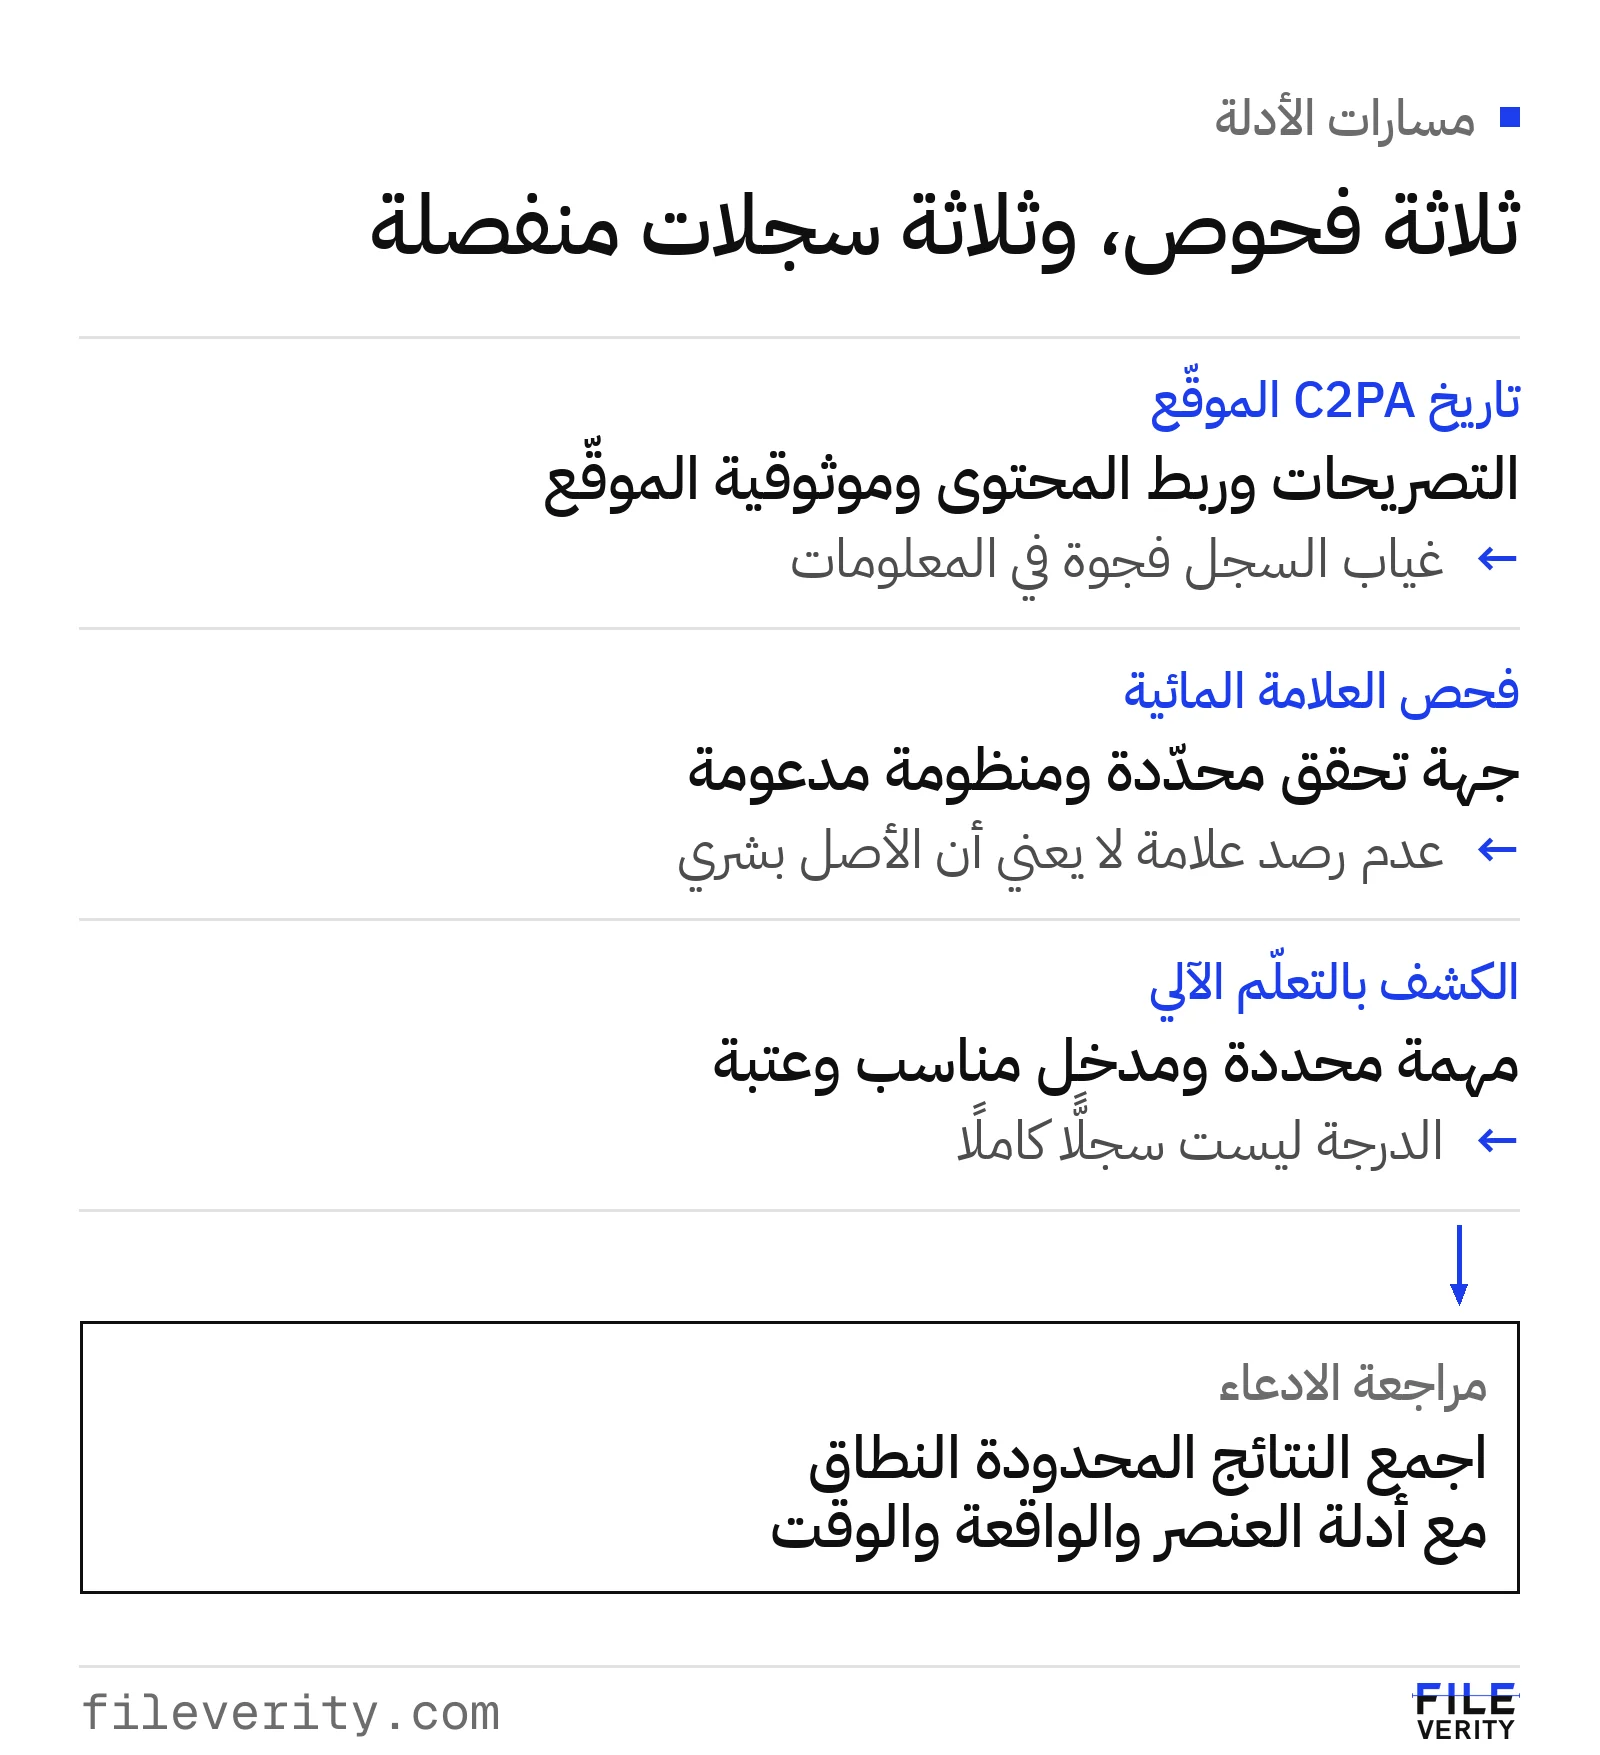
يقدّم التاريخ الموقَّع والتحقق من العلامة المائية وتحليل الصورة أدلة مختلفة للمراجعة نفسها.
ما تقوله إرشادات سدايا عن العلامات المائية ووسم المحتوى
نشرت الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا) وثيقتين إرشاديتين تتناولان العلامات المائية ووسم المحتوى المُنشأ بالذكاء الاصطناعي وتتبّع منشأه، وتحمل النسختان المنشورتان على موقعها تاريخ مايو 2025. وهما مرجع عملي لمن يفحص صورًا واردة إلى مؤسسة تعمل في المملكة. الأولى «مبادئ التزييف العميق» (الوثيقة SDAIA-P119)، وتخاطب المطوّرين ومنشئي المحتوى والجهات التنظيمية والمستهلكين. سدايا، مبادئ التزييف العميق، الإصدار 2 (بالإنجليزية) والثانية «مبادئ الذكاء الاصطناعي التوليدي للعموم» (الوثيقة SDAIA-P115E)، وتخاطب المطوّرين والمستخدمين. سدايا، مبادئ الذكاء الاصطناعي التوليدي للعموم، الإصدار 1 (بالإنجليزية) وهما إرشادات، ولا يتعامل معهما هذا الدليل بوصفهما نصًّا قانونيًا ملزمًا.
| الوثيقة والبند | الجهة المخاطَبة | ما تقوله، باختصار | ما يعنيه عند استلامك ملفًا |
|---|---|---|---|
| مبادئ التزييف العميق، البندان 5.3.3 و6.3.3 | المطوّرون ومنشئو المحتوى | تطوير تقنيات وسم مائي رقمي غير ملحوظة، مثل أساليب إخفاء المعلومات (steganography)، تقاوم هجمات شائعة كإعادة الضغط والاقتصاص والترشيح، وتطبيق علامات مائية مرئية يصعب العبث بها على محتوى التزييف العميق، مع جواز الاستغناء عنها في السياقات الإبداعية التي يُفصَح فيها عن طبيعته الاصطناعية | وجود علامة يعني ادعاءً بأن الملف مُنشأ أو معدَّل بالذكاء الاصطناعي؛ أما غيابها فلا يدل على شيء |
| مبادئ التزييف العميق، البند 7.2.4 | الجهات التنظيمية | وضع معايير لإنتاج المحتوى التوليدي وإنفاذها، مثل المعايير الصادرة عن C2PA | هذا توجيه للجهات التنظيمية؛ ولا يعني أن كل ملف يحمل Content Credentials |
| مبادئ التزييف العميق، البند 8.3 | المستهلكون | التحقق من المحتوى بأدوات تشمل تحليل البيانات الوصفية، والعلامات المائية الرقمية، وأدوات مصادقة المحتوى التي تُضمِّن Content Credentials عند الالتقاط، وأدوات الكشف بالذكاء الاصطناعي | تذكر الوثيقة فحص المنشأ والكشف بالأدوات معًا، وهو النهج الذي يتبعه هذا الدليل |
| مبادئ الذكاء الاصطناعي التوليدي للعموم، البندان 5.1 و5.3 | المطوّرون والمستخدمون | ينبغي أن تتضمن جميع خدمات الذكاء الاصطناعي التوليدي علامات مائية يمكن التعرف عليها، وعلى المستخدمين أن يبحثوا عن أي مؤشر على أن المحتوى جاء من أداة توليدية | علامة مقروءة مؤشر تسجّله؛ وغيابها لا يثبت أن الصورة التقطتها كاميرا |
عند تطبيق ذلك على فحص ملف ما، تذكّر أربع نقاط:
- هذه إرشادات لا ضمانات. لا تفترض أن صورة واردة من مزوّد ما تحمل وسمًا، ولا أن صورة مصدرها خارج المملكة تتبع هذه التوصيات.
- العلامة لا تبقى دائمًا. تطلب مبادئ التزييف العميق من المطوّرين علامات مقاومة لإعادة الضغط والاقتصاص والترشيح، لكن لقطة الشاشة أو إعادة الحفظ أو الإرسال عبر تطبيق مراسلة قد تُسقط البيانات الوصفية، ولا يخبرك الملف المستلَم في أي مرحلة حدث ذلك. ويقرّ شرح C2PA بأن السجلات يمكن أن تُزال.
- لا يوجد معيار تقني واحد مفروض على كل ملف. توصي الوثيقتان بعلامات مائية ووسوم ومنشأ، وتذكر إحداهما C2PA مثالًا على معيار للجهات التنظيمية. فقد يكون الوسم الذي تصادفه بيانات وصفية أو علامة مائية أو سجلًّا موقَّعًا أو غير ذلك، فلا تفترض أن كل ملف يحمل Content Credentials. وحقل البيانات الوصفية غير الموقَّع مجرد إفادة داخل الملف يمكن تعديلها أو تزويرها.
- الوسم ادعاء يُتحقق منه. وسم يطابق توصية أو قاعدة ما يبقى ادعاءً يجب فحصه، لا إثباتًا لتاريخ الملف. وكذلك أي علامة مرئية: هي ما يلاحظه المراجِع، لا نتيجة تحقق تشفيري.
وثمة مرجع دولي ذو صلة بالمؤسسات التي لها شركاء أوروبيون أو تتلقى محتوى من خدمات تعمل في الاتحاد الأوروبي: المادة 50 من قانون الذكاء الاصطناعي الأوروبي (EU AI Act). فبحسب المفوضية الأوروبية، تنطبق قواعد الشفافية فيها اعتبارًا من 2 أغسطس 2026؛ إذ يجب على مزوّدي الأنظمة التوليدية وسم مخرجاتها بصيغة مقروءة آليًا، وعلى الجهات التي تنشر التزييف العميق أن تفصح عنه. ومدونة الممارسات المرتبطة بها طوعية، أما الالتزامات نفسها فملزمة قانونًا. المفوضية الأوروبية، مدونة الممارسات بشأن المحتوى المُنشأ بالذكاء الاصطناعي (بالإنجليزية) وتمنح المادة 111(4) مزوّدي الأنظمة التي تنتج محتوى صوتيًا أو مرئيًا أو نصيًا اصطناعيًا وطُرحت في السوق قبل 2 أغسطس 2026 مهلة حتى 2 ديسمبر 2026 للامتثال لوسم المخرجات المنصوص عليه في المادة 50(2). قانون الذكاء الاصطناعي الأوروبي، المادة 111 (بالإنجليزية)
هذه المعلومات سياق مرجعي وليست استشارة قانونية، ولا يستند هذا الدليل إلى نص قانوني ملزم لوسم المحتوى في الإمارات أو مصر. وانطباق أي إرشاد أو قانون على أداة توليد بعينها، أو على التزامات مؤسستك، سؤال لإدارتك القانونية. وتقرأ Fileverity بيانات EXIF، وبيانات XMP، ووسوم الذكاء الاصطناعي المقروءة آليًا حين تتضمنها الملفات، وتُبقيها منفصلة عن أدلة مستوى البكسل. والتقرير يسجّل ما يوجد في الملف؛ ولا يقيّم ما إذا كان ملف أو مزوّد ما ممتثلًا لأي قانون أو إرشاد.
التحقق من C2PA: افصل بين الوجود والصلاحية والثقة
وفق ما اطّلعنا عليه في 4 نوفمبر 2026، يشير موقع مواصفات C2PA إلى الإصدار 2.5، ويحمل سجل الإصدارات في مواصفته التقنية تاريخ أكتوبر 2026. سجّل إصدار C2PA الذي تنفّذه كل أداة تحقق وقدراتها الفعلية؛ فنشر معيار ما لا يثبت أن منتجًا بعينه يدعمه. فهرس C2PA 2.5 (بالإنجليزية)
يميّز نموذج الثقة في الإصدار 2.5 بين بيان المنشأ (manifest) سليم البنية وبيان صالح وبيان موثوق، ويعالج على حدة ربط البيان بمحتوى الأصل الرقمي. فوجود بيان المنشأ ليس سوى البداية. سجّل حالة التحقق التي تعيدها الأداة، وهل نجح التحقق من المحتوى المشمول بالتغطية، ونتيجة الثقة في الجهة الموقِّعة. مواصفة C2PA 2.5 التقنية، القسمان 13 و14 (بالإنجليزية)
وعند الشراء، اطلب من المزوّد أن يُظهر هذه الفروق باستخدام ملفات عينة مسموح بها. هل يستطيع المراجِع التمييز بين «لم يُعثر على Content Credentials» و«Content Credentials موجودة لكن لم يُتحقق منها»؟ وهل تستطيع الأداة تفسير صيغة غير مدعومة أو جهة موقِّعة خارج إعدادات الثقة لديها؟ وهل يستطيع المراجعون فحص الإجراء ذي الصلة بدل الاعتماد على أيقونة خضراء؟
اقرأ التاريخ في ضوء متطلبك. فقد يثبت سجل توليد بوضوح استخدام الذكاء الاصطناعي المُعلَن، ويظل الملف مقبولًا تمامًا لإعلان مفاهيمي. وقد يظل سجل كاميرا صالح غير كافٍ لعملية فحص إذا تعذّر ربط الصورة بالوحدة المطلوبة. ويجب أن يُقرأ إدخال أصل الكاميرا المتبوع بتحرير بوصفه تسلسلًا، لا أن يُختزل في الإدخال الأول.
وأكثر ما يُساء تفسيره هو الغياب. فالمورّد الذي لم يستخدم مسار توقيع لا يستطيع أن يمنحك فوائده بأثر رجعي بمجرد إعادة إرسال الملف نفسه. وحين يكون الالتقاط الموقَّع ضروريًا لمسار عمل مستقبلي، فاذكر هذا المتطلب قبل الالتقاط. وفي الأرشيفات المختلطة القائمة، أبقِ مسار تحقق بديلًا بدل رفض كل ما لا يحمل Content Credentials.
التحقق من العلامة المائية: سمِّ الخدمة المحددة
عبارة «يدعم SynthID» لا تحدد نطاق تحقق واحدًا ثابتًا. ففي 4 نوفمبر 2026، تصف النظرة العامة من Google DeepMind أداة SynthID Detector بأنها تتيح التحقق من صور وفيديو وملفات صوتية أُنشئت بالذكاء الاصطناعي من Google أو من شركائها. وهذا أوسع من وصف يقتصر على Google. نظرة Google DeepMind العامة على SynthID (بالإنجليزية)
وفي المقابل، تذكر صفحة المساعدة الخاصة بتطبيقات Gemini أن التعرّف على SynthID في Gemini مقتصر حاليًا على المحتوى الذي أنشأته أدوات الذكاء الاصطناعي من Google. كما توثّق فحصًا منفصلًا للتحقق من Content Credentials: فهو يدعم الإصدارات 2.2 وما بعدها الصادرة عن منتجات مدرجة في قائمة C2PA Conforming Products List، ولا يدعم البيانات الوصفية المخزَّنة عن بُعد. وهذه حدود خاصة بالمنتج، لا حدود عامة لـ C2PA أو لكل أنظمة التحقق من SynthID. مساعدة Gemini في التحقق (بالإنجليزية)
احتفظ في سجل المراجعة باسم أداة التحقق والواجهة التي استُخدمت للوصول إليها. ولا ينبغي تعميم نتيجة سلبية لعلامة مائية من Gemini على أنها «فُحص جميع الشركاء المشاركين». وبالمثل، فإن ورود شريك في إعلان عن المنظومة لا يثبت أن كل منتج من منتجاته أو كل تصدير أقدم أو كل وضع تحرير مشمول بالتغطية. أكّد نطاق المُدخَل والمنتج للخدمة المستخدمة.
وتشير Google أيضًا إلى أن التعديلات المتكررة قد تحول دون الكشف، وأن التعديلات الصغيرة أو المحتوى القليل التفاصيل قد يؤديان إلى نتائج غير واضحة. أبقِ «غير واضح» نتيجةً قائمة بذاتها. حدود العلامة المائية في مساعدة Gemini (بالإنجليزية)
وللاستخدام التشغيلي، ألزم المراجعين بالاحتفاظ بنتيجة التحقق الفعلية. فرأي روبوت محادثة بأن الصورة «تبدو مولَّدة بالذكاء الاصطناعي» لا يُسجَّل بوصفه رصدًا ناجحًا لعلامة مائية. وينبغي أن يحدد السجل الآلية التي قدّمت الدليل.
الكشف القائم على التعلّم الآلي: مسار المصادر المجهولة
تفيد خدمة تحليل الصور العامة حين لا يشارك الموردون في منظومة منشأ، أو حين فقدت النسخة المستلَمة تاريخها. وتعتمد قيمتها على المهمة: فتوليد الصورة بالكامل، والتلاعب الموضعي، ونسبة الصورة إلى نظام ذكاء اصطناعي بعينه، متطلبات مختلفة.
حدّد في التقييم أي متطلب يهمك. فأداة تصنّف الصور المولَّدة بالكامل قد لا تثبت ما إذا استُبدل ملصق فحص صغير. وقد تستوجب إشارة التلاعب المراجعة دون أن تحدد الذكاء الاصطناعي التوليدي سببًا. وللتمييز بين الحالتين، انظر كيف تكتشف التعديلات بالذكاء الاصطناعي في الصور.
اطلب تقييمًا على مزيج مصادرك الفعلي: ملفات مرفوعة مباشرة من الكاميرا، وتصديرات الوكالات، وصور محرَّرة، وصور مستلمة عبر تطبيقات المراسلة أو لقطات شاشة. وللصور المضغوطة ولقطات الشاشة تحديدًا، انظر هل يستطيع كاشف الصور بالذكاء الاصطناعي فحص لقطات الشاشة والصور المضغوطة. ويشدد نقاش التقييم في NIST على الإيجابيات الكاذبة وعلى الأداء عند عتبات محددة؛ ولذلك تحتاج الدرجة إلى تعريف للمُخرَج وإلى تحقق تجريبي ذي صلة قبل أن تعتمد عليها في قرار تشغيلي. NIST AI 100-4، القسم 4.2.2 (بالإنجليزية)
لنفترض مثلًا أن فحصًا موضعيًا مدعومًا أثار شبهة حول عنصر في منتج داخل تصدير من وكالة بلا تاريخ قابل للاستخدام. يستطيع هذا الرصد أن يركّز الطلب على المصدر السابق للتحرير وعلى معالجة ذلك العنصر، بدل مطلب عام بإثبات أن الملف كله «حقيقي». وإذا كان المُدخَل غير مناسب أو النتيجة غير حاسمة، يظل طلب المصدر قائمًا.
أبقِ النتيجة بالصيغة التي يقدّمها المزوّد. ولا تحوّلها إلى احتمال أن المرسل كذب، ولا تحسب متوسطها مع حالة علامة مائية. فهذه العمليات تخفي الفروق في ما قاسه كل فحص.
كيف يرتبط سجل Content Credentials الموقَّع بالصورة التي يصفها
يتضمن تحليل الصور في Fileverity قراءة Content Credentials المتاحة عبر قارئ C2PA، مع الاحتفاظ بمعلومات المنشأ منفصلة عن أدلة البكسل التي يستخلصها نموذج للتعلّم الآلي. ومن المبادئ التي يقوم عليها فحص المنشأ هذا الربط التشفيري بالمحتوى (cryptographic content binding). فلا يكفي أن يُنسخ سجل Content Credentials بجوار صورة لا علاقة له بها: يجب أن يكون الادعاء المسجَّل متصلًا بالمحتوى قيد المراجعة.
هناك رابطان يجب فهمهما. الأول ربط بالتجزئة (hash binding): يصل بين بيانات الأصل المشمولة وقيمة تجزئة مسجَّلة في إفادة. والثاني أن الادعاء الموقَّع (claim) يُحيل إلى الإفادات عبر قيم تجزئتها، فيربط ذلك السجل بمفتاح التوقيع. والتحقق من التوقيع وحده لا يثبت أن الصورة الحالية تطابق الأصل المشمول؛ أما التحقق من الربط بالمحتوى فيعالج هذه الحلقة الإضافية. وأما الثقة بالجهة الموقِّعة فسؤال آخر. مواصفة C2PA 2.5، الأقسام 12 إلى 14 (بالإنجليزية)
ولا يعني الربط دائمًا «تجزئة كل بايت من الملف النهائي». ففي إفادة تجزئة البيانات (data hash) في C2PA تُستثنى نطاقات بايتات محددة، منها مخزن بيان المنشأ المضمَّن حيث ينطبق ذلك. ولولا ذلك لأدى وضع بيان منشأ يحوي قيمة التجزئة داخل المحتوى نفسه الذي تُحسب تجزئته إلى مشكلة إحالة ذاتية. ويقيّد المعيار هذه الاستثناءات ويتحقق منها، وهي ليست إذنًا بترك محتوى مهم بلا حماية. وقد تستخدم صيغ أخرى بنى ربط مختلفة. إفادات تجزئة البيانات والتحقق منها في C2PA (بالإنجليزية)
لنأخذ مثالًا مبسّطًا لحساب البايتات. أصل رقمي حجمه 1,000 بايت يسمح باستبعاد نطاق طوله 200 بايت لبيان المنشأ، يبدأ عند الإزاحة 300. وباستخدام نطاقات يبدأ ترقيمها من الصفر ولا تشمل نقطة نهايتها:
covered bytes = file[0:300] || file[500:1000]
يتضمن مُدخَل التجزئة 300 + 500 = 800 بايت، ويرمز || إلى الضم. ومجرد العثور على نص سجل Content Credentials نفسه في ملفين لا يقول شيئًا عما إذا كانت البايتات المشمولة البالغ عددها 800 تجتاز التحقق. ويجب على أداة التحقق كذلك أن تتأكد من أن الاستثناءات تتوافق مع صيغة الملف.
وعند الشراء، أجرِ عرضًا عمليًا لهذه الآلية: احتفظ بالعينة الأصلية الحاملة لسجل Content Credentials، وبنسخة غُيّرت فيها بيانات الصورة المشمولة بالتغطية، وبتشخيصات أداة التحقق المدعومة لكلٍّ منهما. واسأل عمّا فحصته الأداة بشأن ربط الأصل والتوقيع وثقة الجهة الموقِّعة. ولا تستنتج المطابقة الكاملة للمعيار من قدرة منتج على عرض بيان المنشأ.
تقرأ Fileverity بيانات Content Credentials وتتحقق منها وفق مواصفة C2PA، بما في ذلك توقيع بيان المنشأ وسلامته. ومع ذلك فسجل مرتبط بالمحتوى ارتباطًا صحيحًا وصادر عن جهة موثوقة لا يستطيع أن يثبت أن العنصر المصوَّر يخص الشحنة. ويوضح الشكل التالي هذا المخطط المبسّط.
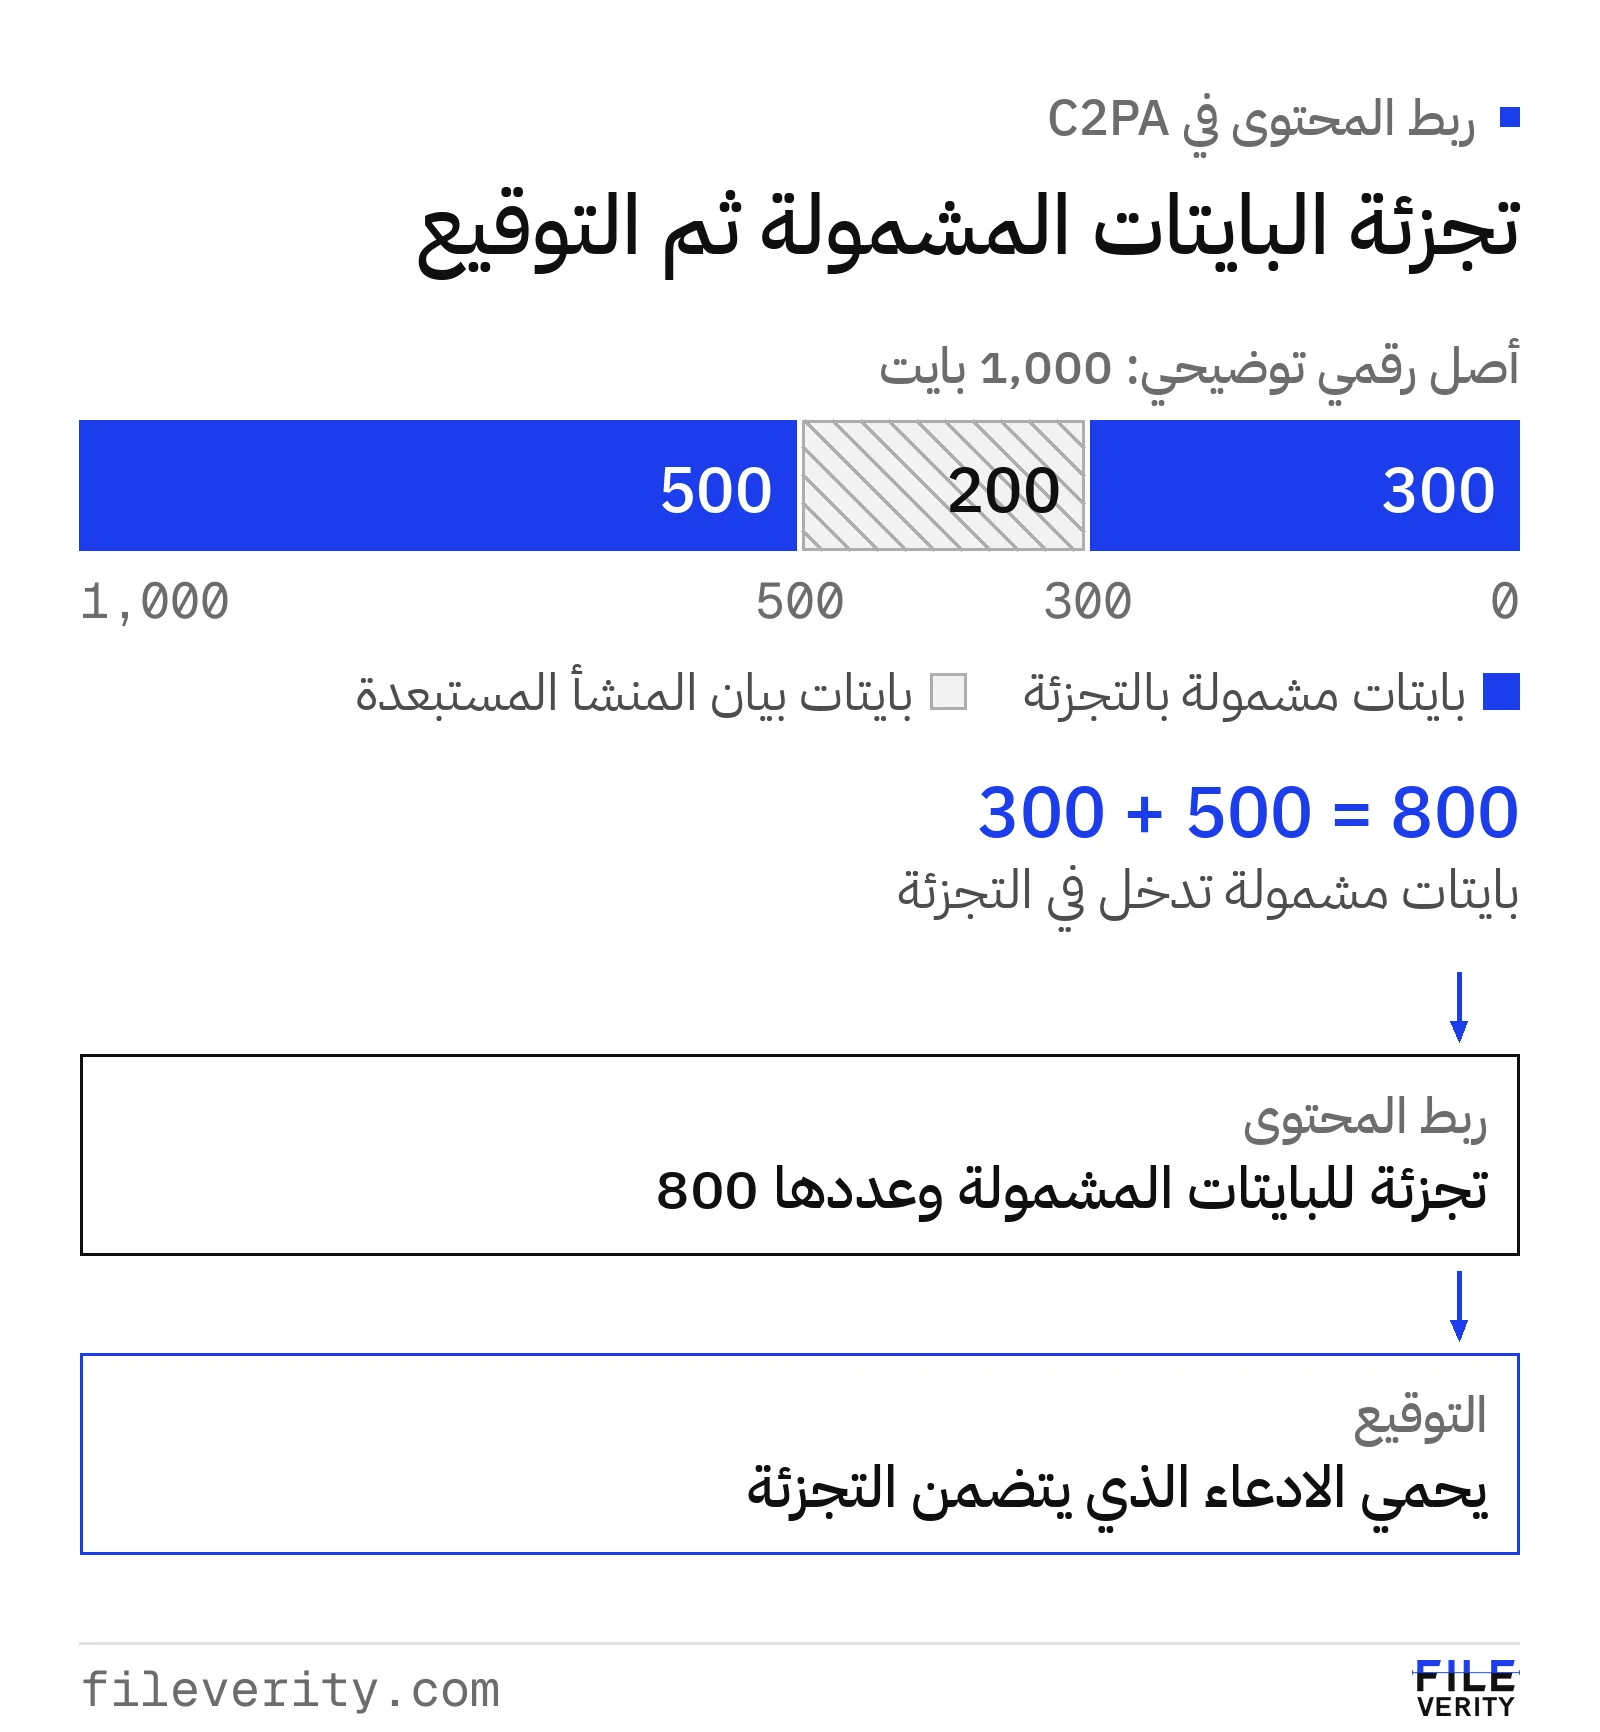
في هذا المخطط المبسّط، يترك استبعاد نطاق بيان المنشأ البالغ 200 بايت 800 بايت في مُدخَل التجزئة.
مسار العمل عند تعارض النتائج
حدّد أولًا ما إذا كان هناك تعارض حقيقي. فعبارتا «لم تُرصد علامة مائية مدعومة» و«تنبيه مراجعة من تحليل الصورة» قد تكونان صحيحتين معًا: فهما تجيبان عن سؤالين مختلفين. ومخرجان يخصان نسختين مختلفتين ليسا تحليلين متنافسين للدليل نفسه.
اتبع هذا التسلسل كلما بدت النتائج متناقضة:
- طابِق المُدخَلات. قارن معرّفات الملفات والأبعاد والنسخ المستلَمة. احفظ المصدر، ودوّن أي اقتصاص أو تحويل أو لقطة شاشة استُخدمت في التحليل.
- فسِّر المخرجات. اكتب جملة واحدة لكل فحص تذكر آليته ونطاقه ونتيجته الفعلية. أبقِ حالتي «غير مدعوم» و«غير حاسم» ظاهرتين.
- حدّد موضع الخلاف. هل هو في الجهة الموقِّعة، أم في إجراء مسجَّل، أم في منطقة بعينها، أم في الادعاء المتعلق بالواقع؟ انسب التباين إلى ذلك السؤال.
- اطلب دليلًا فاصلًا. اختر ما يمكن أن يغيّر القرار: تشخيص من أداة تحقق، أو تصدير أسبق، أو تفسير موثّق للتحرير، أو معاينة مستقلة يُحصل عليها على حدة.
- أغلق الحالة بالقدر الذي تدعمه الأدلة. سجّل ما حُسم، وما بقي من عدم يقين، والمراجِع، وسبب القرار المتخذ.
يحول جدول الإجراء التالي دون أن تتحول الفحوص المتكررة إلى بحث لا ينتهي عن الجواب المفضّل.
| النتائج المرصودة | ما يجب التحقيق فيه | الخطوة التالية الموجَّهة للقرار |
|---|---|---|
| Content Credentials صالحة مرتبطة بالأصل تسجّل استخدام الذكاء الاصطناعي؛ والكاشف لا يُصدر تنبيهًا | ثقة الجهة الموقِّعة وفق سياسة المراجعة، ونطاق الكاشف، وهل للإجراء المسجَّل أثر في القرار | طبّق سياسة الإفصاح عند استيفاء متطلبات الثقة؛ فالتصنيف السلبي من كاشف لا يمحو إجراءً مسجَّلًا مدعومًا |
| تاريخ كاميرا موجود؛ والكاشف يُصدر تنبيهًا | صلاحية Content Credentials، وربط الأصل، وثقة الجهة الموقِّعة، والإجراءات اللاحقة، وحدود الكاشف | قارن التاريخ الكامل بالعنصر المتنازع عليه؛ واطلب دليلًا مستقلًا إن كان مؤثرًا |
| عُثر على علامة مائية دون Content Credentials | أي علامة مائية عُثر عليها وما الذي تغطيه نتيجتها | احتفظ بالنتيجة الإيجابية؛ واطلب تاريخ المصدر إن احتاج القرار إلى تفاصيل |
| لا علامة مائية؛ والكاشف يُصدر تنبيهًا | تغطية العلامة المائية ومهمة المصنِّف | راجع العنصر المعني؛ ولا تعدّ غياب العلامة سببًا كافيًا لتجاهل التنبيه |
| أداتا تحقق تعطيان نتيجتين مختلفتين | الإصدارات، ودعم البيانات المخزَّنة خارج الملف، وإعدادات الثقة | احتفظ بالتشخيصين، واحسم الفرق في القدرات |
| كل فحص غائب أو سلبي أو غير مدعوم | هل بقي دليل كافٍ للادعاء | استخدم مسار إثبات الادعاء المعتاد أو اطلب دليلًا أفضل |
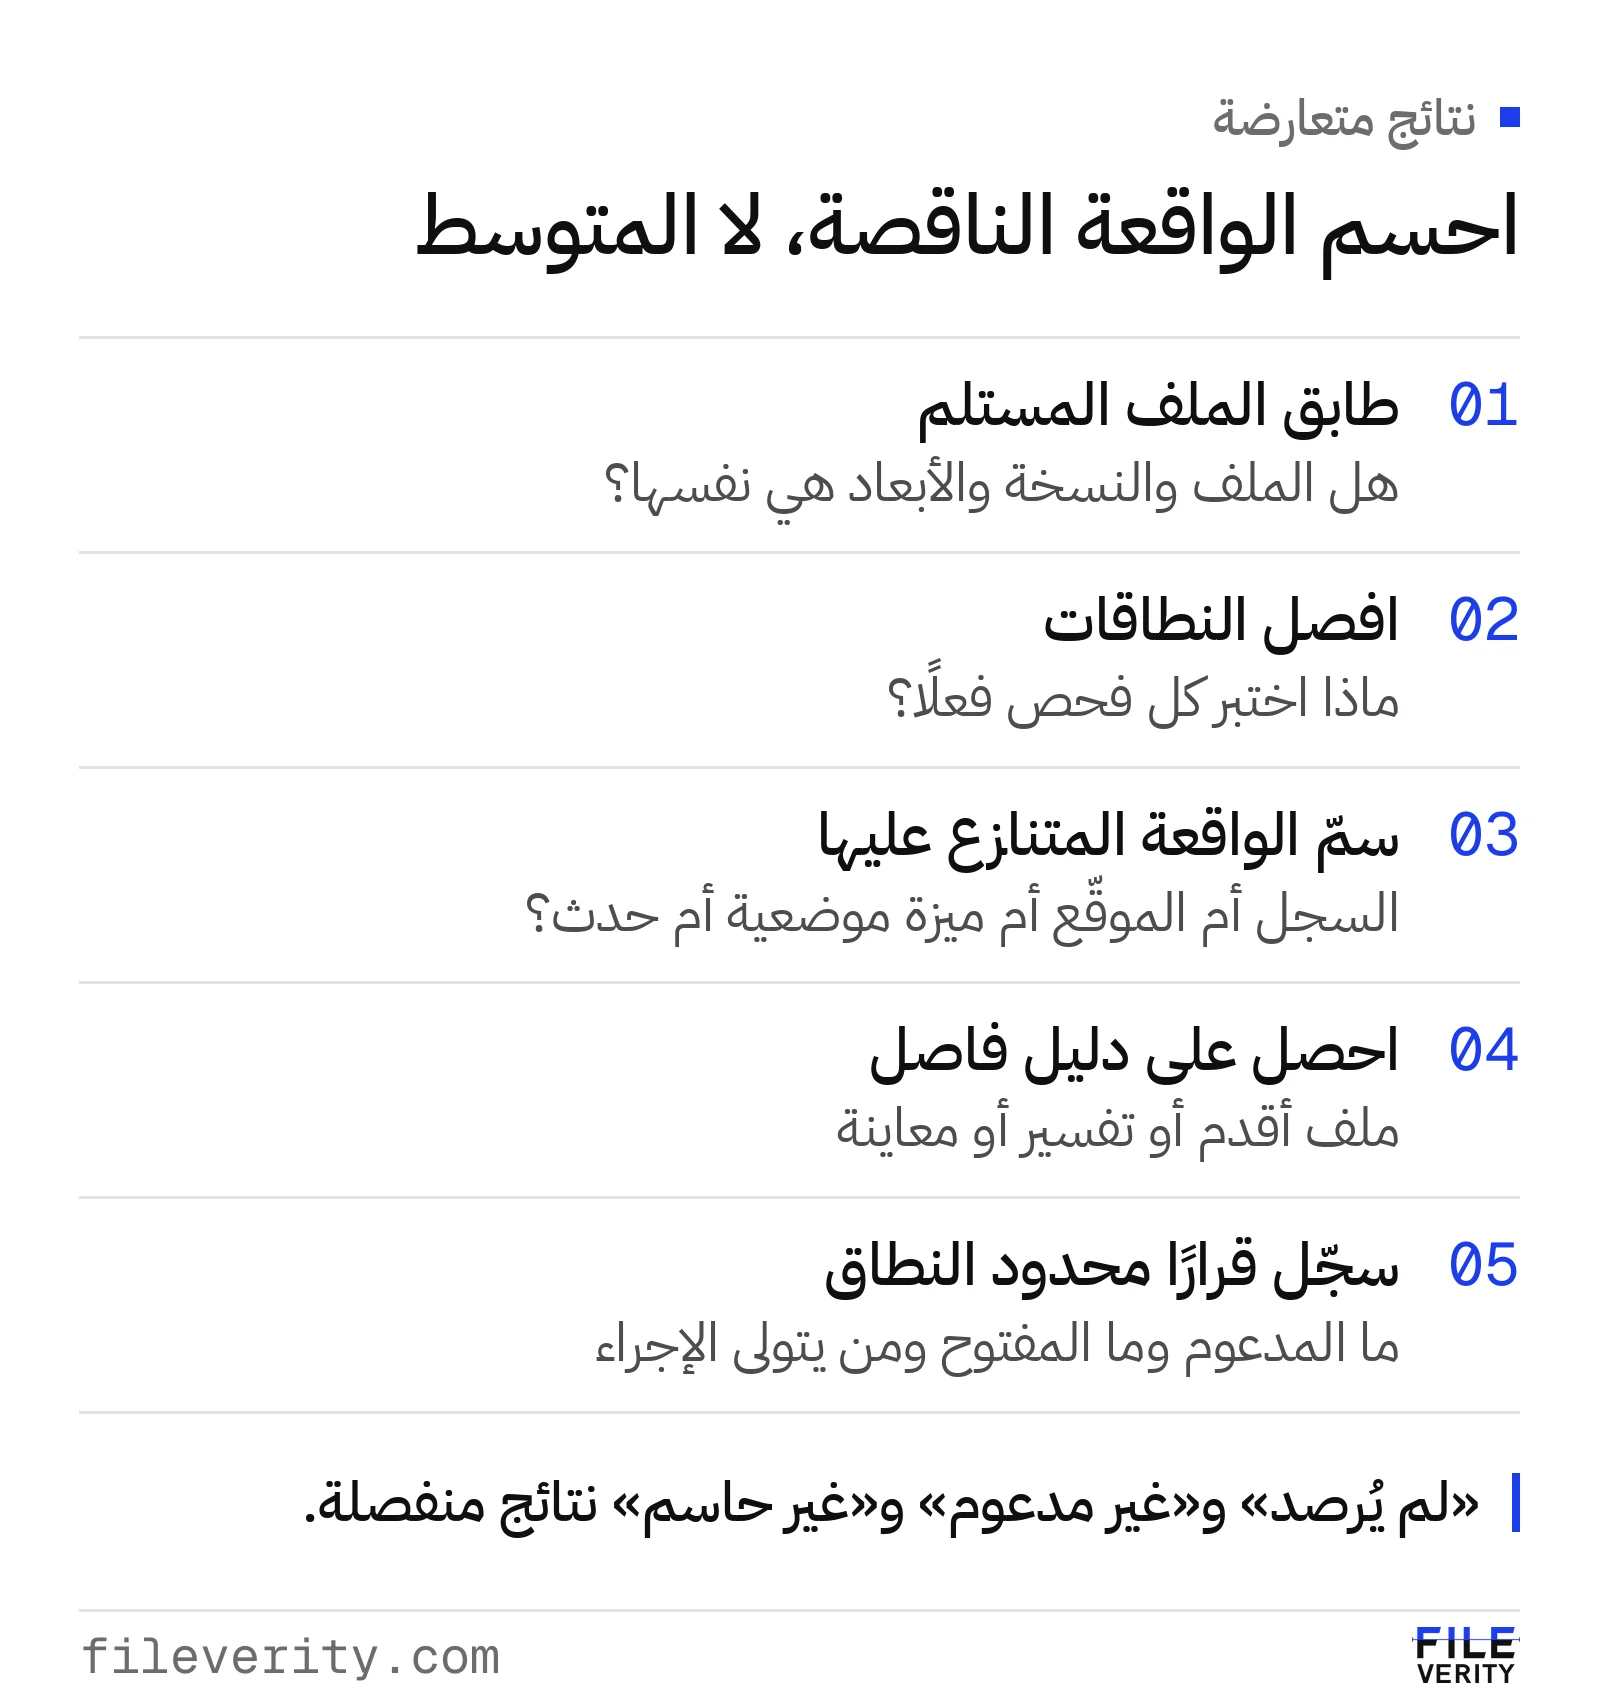
تُحسم التعارضات الظاهرية بمطابقة المُدخَل وتحديد السؤال الذي يجيب عنه كل فحص.
مثال تطبيقي (افتراضي): صورة فحص من مورّد
في هذه الحالة الافتراضية، تشترط شركة صناعية في الجبيل صورة تُظهر مجموعة صمام محددة مع لوحة الرقم التسلسلي الخاصة بها قبل الشحن. يرسل المورّد ملف JPEG دليلًا على اكتمال العمل. ويُسمح باستخدام الذكاء الاصطناعي في المواد التسويقية، لكن دليل الفحص يجب أن يُظهر الحالة المعنية دون استبدال توليدي.
يسجّل المراجِع ثلاث نتائج افتراضية. تفيد أداة التحقق من C2PA بوجود منشأ موثوق يتضمن مكوّنًا (ingredient) ذا أصل كاميرا وإجراء تحرير توليديًا لاحقًا، دون تفاصيل كافية لتحديد موضع هذا الإجراء. وتفيد أداة التحقق من العلامات المائية المدعومة بأنه لم تُرصد علامة مائية. ولا يُصدر مصنِّف يعتمد على التعلّم الآلي ويحلل الصورة بأكملها تنبيه مراجعة.
وصف الملف بأنه «حقيقي ومتحقق منه» سيُسقط النتيجة الأكثر صلة. أما وصف الشحنة بالاحتيال فسيتجاوز الأدلة أيضًا: فقد يتعلق الإجراء بخلفية غير ذات صلة، ولم يثبت بعدُ أي خداع أو عيب في مجموعة الصمام. وغياب العلامة المائية وعدم إصدار المصنِّف تنبيهًا لا يحسمان ما غيّره التحرير المسجَّل.
يعلّق المراجِع قبول هذه الصورة، ويطلب من المورّد الملف السابق للتحرير وتفسيرًا للمنطقة التي تغيّرت. يقدّم المورّد صورة أسبق ويقول إنه أزال منصة شحن (باليت) من الخلفية. يبدو الملفان متسقين مع روايته، لكن لوحة الرقم التسلسلي تظل غير مقروءة في كليهما. وهكذا صار سؤال المنشأ أوضح، أما الصلة المطلوبة بالوحدة فما زالت مفقودة.
يطلب المراجِع فحصًا جديدًا عبر إجراء الموردين المعتمد، يُظهر المجموعة ولوحة الرقم التسلسلي المقروءة في لقطات متصلة، مع سجل فحص يحدد وحدة الإنتاج. ويؤكد مفتش مؤهل الوحدة والحالة المطلوبة. تقبل الشركة دليل الفحص هذا، وتسجّل الصورة الأولى بوصفها غير كافية للمتطلب الأصلي.
وتنص الملاحظة الختامية على ما يلي: «تتضمن الصورة المُرسلة إجراءً توليديًا مسجَّلًا لم يُحسم نطاقه في البداية. وتدعم المقارنة اللاحقة بالمصدر تفسير المورّد بتحرير الخلفية. ولا تثبت اللقطات الأصلية معرّف الوحدة. ويستند القبول إلى فحص الاستبدال وسجل الوحدة المرتبط به.»
أين يفيد تقرير Fileverity: يقرأ Content Credentials المتاحة ويُبقي المنشأ منفصلًا عن أدلة البكسل. وحين تتوافر أدلة تدعم النتائج الموضعية، يحدد التقرير المناطق المشتبه بها ليرى المراجِع هل تتعلق النتيجة بمجموعة الصمام أم بمنصة الشحن في الخلفية.
يحافظ هذا الحل على الفرق بين تفسير تاريخ الصورة وإثبات حالة الشحنة. كما يتفادى طلب كاشف ثانٍ ليحكم في واقعة يستطيع الفحص المباشر أن يثبتها.
حوِّل هذا الإطار إلى متطلب شراء
اطلب من المزوّدين المحتملين تعبئة نموذج لبيان القدرات يتضمن الحقول التالية: آلية التحقق، والمُدخَلات المدعومة، والمنظومات أو إصدارات المعايير المدعومة، والنتائج السلبية وغير المدعومة، والتشخيصات المحتفظ بها، وإجراء المراجِع الذي تتيحه كل نتيجة. وعيّن مسؤولًا عن تحديث معلومات التوافق المتغيرة.
أجرِ اختبارًا تجريبيًا صغيرًا مصرَّحًا به يضم ملفًا واحدًا على الأقل بلا تاريخ، وملفًا موقَّعًا، وملفًا معروفًا أنه أُنتج بمساعدة الذكاء الاصطناعي، ونسخة محوَّلة. الهدف الأولي أن ترى هل يستطيع المراجِعون إبقاء الآليات منفصلة والوصول إلى خطوات تالية مفيدة. وهذا ليس اختبارًا مرجعيًا (Benchmark) للدقة. أما التقييم الأوسع للأداء فيحتاج إلى عيّنة محددة وتصنيفات مرجعية؛ ويشرح دليل اختيار برنامج كشف الصور بالذكاء الاصطناعي تلك المرحلة.
وعند استلام الملفات من مصادر مختلطة، يجمع التحقق من الصور في Fileverity الأساليب الثلاثة في تقرير واحد: التحقق من Content Credentials المتاحة، وفحص العلامات المائية غير المرئية المدعومة، والتحليل القائم على التعلّم الآلي لإشارات التوليد بالذكاء الاصطناعي والتعديل الموضعي. وسجّل في نموذج القدرات أي أداة تحقق من علامة مائية خاصة تحتاجها أيضًا على حدة، وأكّد دعمها وطريقة الوصول إليها مع ذلك المزوّد.
أرسل إلينا مزيج مصادر صورك وقرارًا متكررًا لا يتوافر له تاريخ موقَّع أو علامة مائية مدعومة، وسنستعرض مع فريقك حالات حقيقية؛ تواصل مع فريق المبيعات. تحلل Fileverity الملفات على خوادم تشغّلها Entogo في تورنتو بكندا، وتحذفها بعد اكتمال التحليل. وتعرض صفحة الثقة والأمان كيفية التعامل مع البيانات، بما في ذلك النشر الخاص لعملاء Enterprise عند الطلب.
بقلم Yang Zheng · مراجعة Bill Liu