Imágenes
C2PA, marcas de agua de IA o detector de imágenes: qué comprobación necesita
Compare las Credenciales de contenido (C2PA), las marcas de agua de IA y los detectores de imágenes, y resuelva los casos en que no coinciden.
Publicado · Actualizado · 17 min de lectura
En esta página
Elija la verificación C2PA cuando la pregunta sea qué historial registrado puede validarse; un verificador de marcas de agua compatible cuando la pregunta sea si está presente una señal incrustada concreta; y un detector de imágenes generadas con IA cuando la pregunta sea si el contenido recibido muestra patrones asociados a lo que el detector busca. Los tres métodos responden a preguntas distintas y pueden convivir en una misma revisión. Ninguno demuestra por sí solo que el hecho fotografiado ocurrió tal como se describe, y la ausencia de credenciales o de marca no acredita un origen humano.
Una empresa que recibe imágenes de clientes, agencias y proveedores rara vez controla cómo se creó cada archivo. Algunos llegan con un historial firmado. Otros contienen una marca de agua de IA detectable. Otros son capturas de pantalla sin ninguna de las dos cosas. Un proceso de verificación útil debe tratar los tres casos sin interpretar la información ausente como una prueba de autenticidad. Esta guía se centra en reunir esas pruebas y en resolver sus desacuerdos, no en buscar errores visuales de la IA; para una primera revisión de un archivo, consulte cómo saber si una imagen está hecha con IA.
Si ya tiene resultados contradictorios, empiece por el flujo para resultados contradictorios. Si está eligiendo herramientas, empiece por la tabla comparativa.
Empiece por la afirmación, no por la etiqueta de autenticidad
«¿Es auténtica esta imagen?» es una pregunta demasiado amplia para un requisito de compra. Un equipo de marketing puede necesitar identificar ediciones generativas no declaradas. Un equipo de calidad de proveedores puede necesitar pruebas de que se inspeccionó un lote de producción concreto. Una redacción puede necesitar verificar dónde y cuándo se tomó una imagen. Son decisiones distintas, aunque los tres equipos reciban el mismo JPEG.
Redacte primero la condición de aceptación: «Esta imagen debe documentar la unidad de producción identificada antes del envío». Después separe la pregunta sobre el historial del archivo de la pregunta sobre la escena. Las pruebas de uso de IA pueden afectar a la aceptabilidad de la fotografía, pero que no se detecte IA no identifica la unidad de producción. Una fotografía intacta de otra unidad seguiría sin cumplir el requisito.
Para fuentes mixtas, mantenga dos registros paralelos: lo que se sabe del archivo y lo que respalda su uso en este caso. La intersección de ambos determina si el envío es suficiente.
Qué exige ahora el Reglamento de IA
A 28 de octubre de 2026, el artículo 50.2 del Reglamento (UE) 2024/1689 obliga a los proveedores de sistemas de IA que generen contenido sintético de audio, imagen, vídeo o texto a velar por que los resultados de salida «estén marcados en un formato legible por máquina y que sea posible detectar que han sido generados o manipulados de manera artificial». El Reglamento es aplicable, con carácter general, desde el 2 de agosto de 2026 (art. 113). Reglamento (UE) 2024/1689 (DOUE en el BOE)
Para los sistemas introducidos en el mercado antes de esa fecha, el Reglamento (UE) 2026/1744, conocido como Ómnibus digital sobre IA, añadió un apartado 4 al artículo 111: sus proveedores deben cumplir el artículo 50.2 «a más tardar el 2 de diciembre de 2026». Reglamento (UE) 2026/1744 (DOUE en el BOE)
La consecuencia práctica para los revisores es doble. Cada vez más archivos llegarán con marcas legibles por máquina y con Credenciales de contenido (C2PA). Pero la ausencia de marca no equivale a origen humano: el propio artículo 50.2 excluye los sistemas que solo desempeñan una función de apoyo a la edición estándar o no alteran sustancialmente los datos de entrada, y la marca puede faltar porque el sistema es anterior, porque el proveedor no ha cumplido, porque no está sujeto a la norma o porque los metadatos se eliminaron por el camino. Una marca encontrada es una prueba; una marca ausente es un vacío de información. La página sobre el artículo 50 del Reglamento de IA resume qué lee Fileverity en ese contexto.
Qué aporta cada método
Las Credenciales de contenido (C2PA) transportan afirmaciones de procedencia firmadas según los estándares de la C2PA. Un verificador comprueba su integridad y su relación con el archivo; el historial puede describir una captura, una edición o una generación. La participación es opcional, los historiales pueden estar incompletos y la procedencia no garantiza la veracidad de una escena ni de un pie de foto: la propia explicación del estándar indica que las credenciales no emiten juicios de valor sobre si los datos de procedencia son «verdaderos». Explicación de C2PA 2.2 (en inglés)
Una marca de agua invisible de IA es una señal que un sistema participante incrusta en el contenido. Un verificador compatible busca esa señal. La detección aprendida, en cambio, analiza características del propio contenido sin necesidad de que el creador haya adjuntado datos de procedencia. El NIST describe estos enfoques como complementarios y advierte que ninguno ofrece por sí solo una solución completa. NIST AI 100-4, apartados 3.1 y 3.2 (en inglés)
| Requisito | C2PA / Credenciales de contenido | Verificación de una marca de agua de IA compatible | Detección aprendida de imágenes |
|---|---|---|---|
| Uso principal | Validar las afirmaciones registradas y su vínculo con el archivo | Buscar la señal incrustada admitida | Valorar patrones asociados a generación o manipulación |
| Colaboración previa necesaria | Un flujo de firma participante | Un sistema de marcas de agua participante | Ninguna marca ni credencial previa |
| Prueba que conviene conservar | Diagnóstico de validación, firmante e historial pertinente | Verificador exacto, alcance y estado devuelto | Archivo de entrada, definición del resultado, versión y umbral de revisión |
| Límite de cobertura | Historial disponible, formatos, configuración de confianza y soporte del verificador | Familias de marcas y productos admitidos | Tipos de imagen, transformaciones y tareas evaluados |
| Resultado ausente o negativo | Distinga historial ausente, no válido o no admitido, y validado sin afirmación pertinente | Señal admitida no detectada; siguen aplicándose los límites de cobertura y de entrada | Objetivo no señalado en este análisis |
| Siguiente acción útil | Examinar las acciones pertinentes u obtener un archivo anterior | Confirmar el ecosistema cubierto y la idoneidad de la entrada | Investigar el rasgo discutido o pedir corroboración |
| No puede resolver por sí solo | La veracidad de lo representado | El historial completo de edición o qué cuenta creó la imagen | La procedencia completa, la autoría o la intención |
Un logotipo visible o una insignia de «IA» pertenecen a otra categoría: son algo que un revisor puede observar. Regístrelos, pero no los trate como una verificación criptográfica o de marca de agua superada.
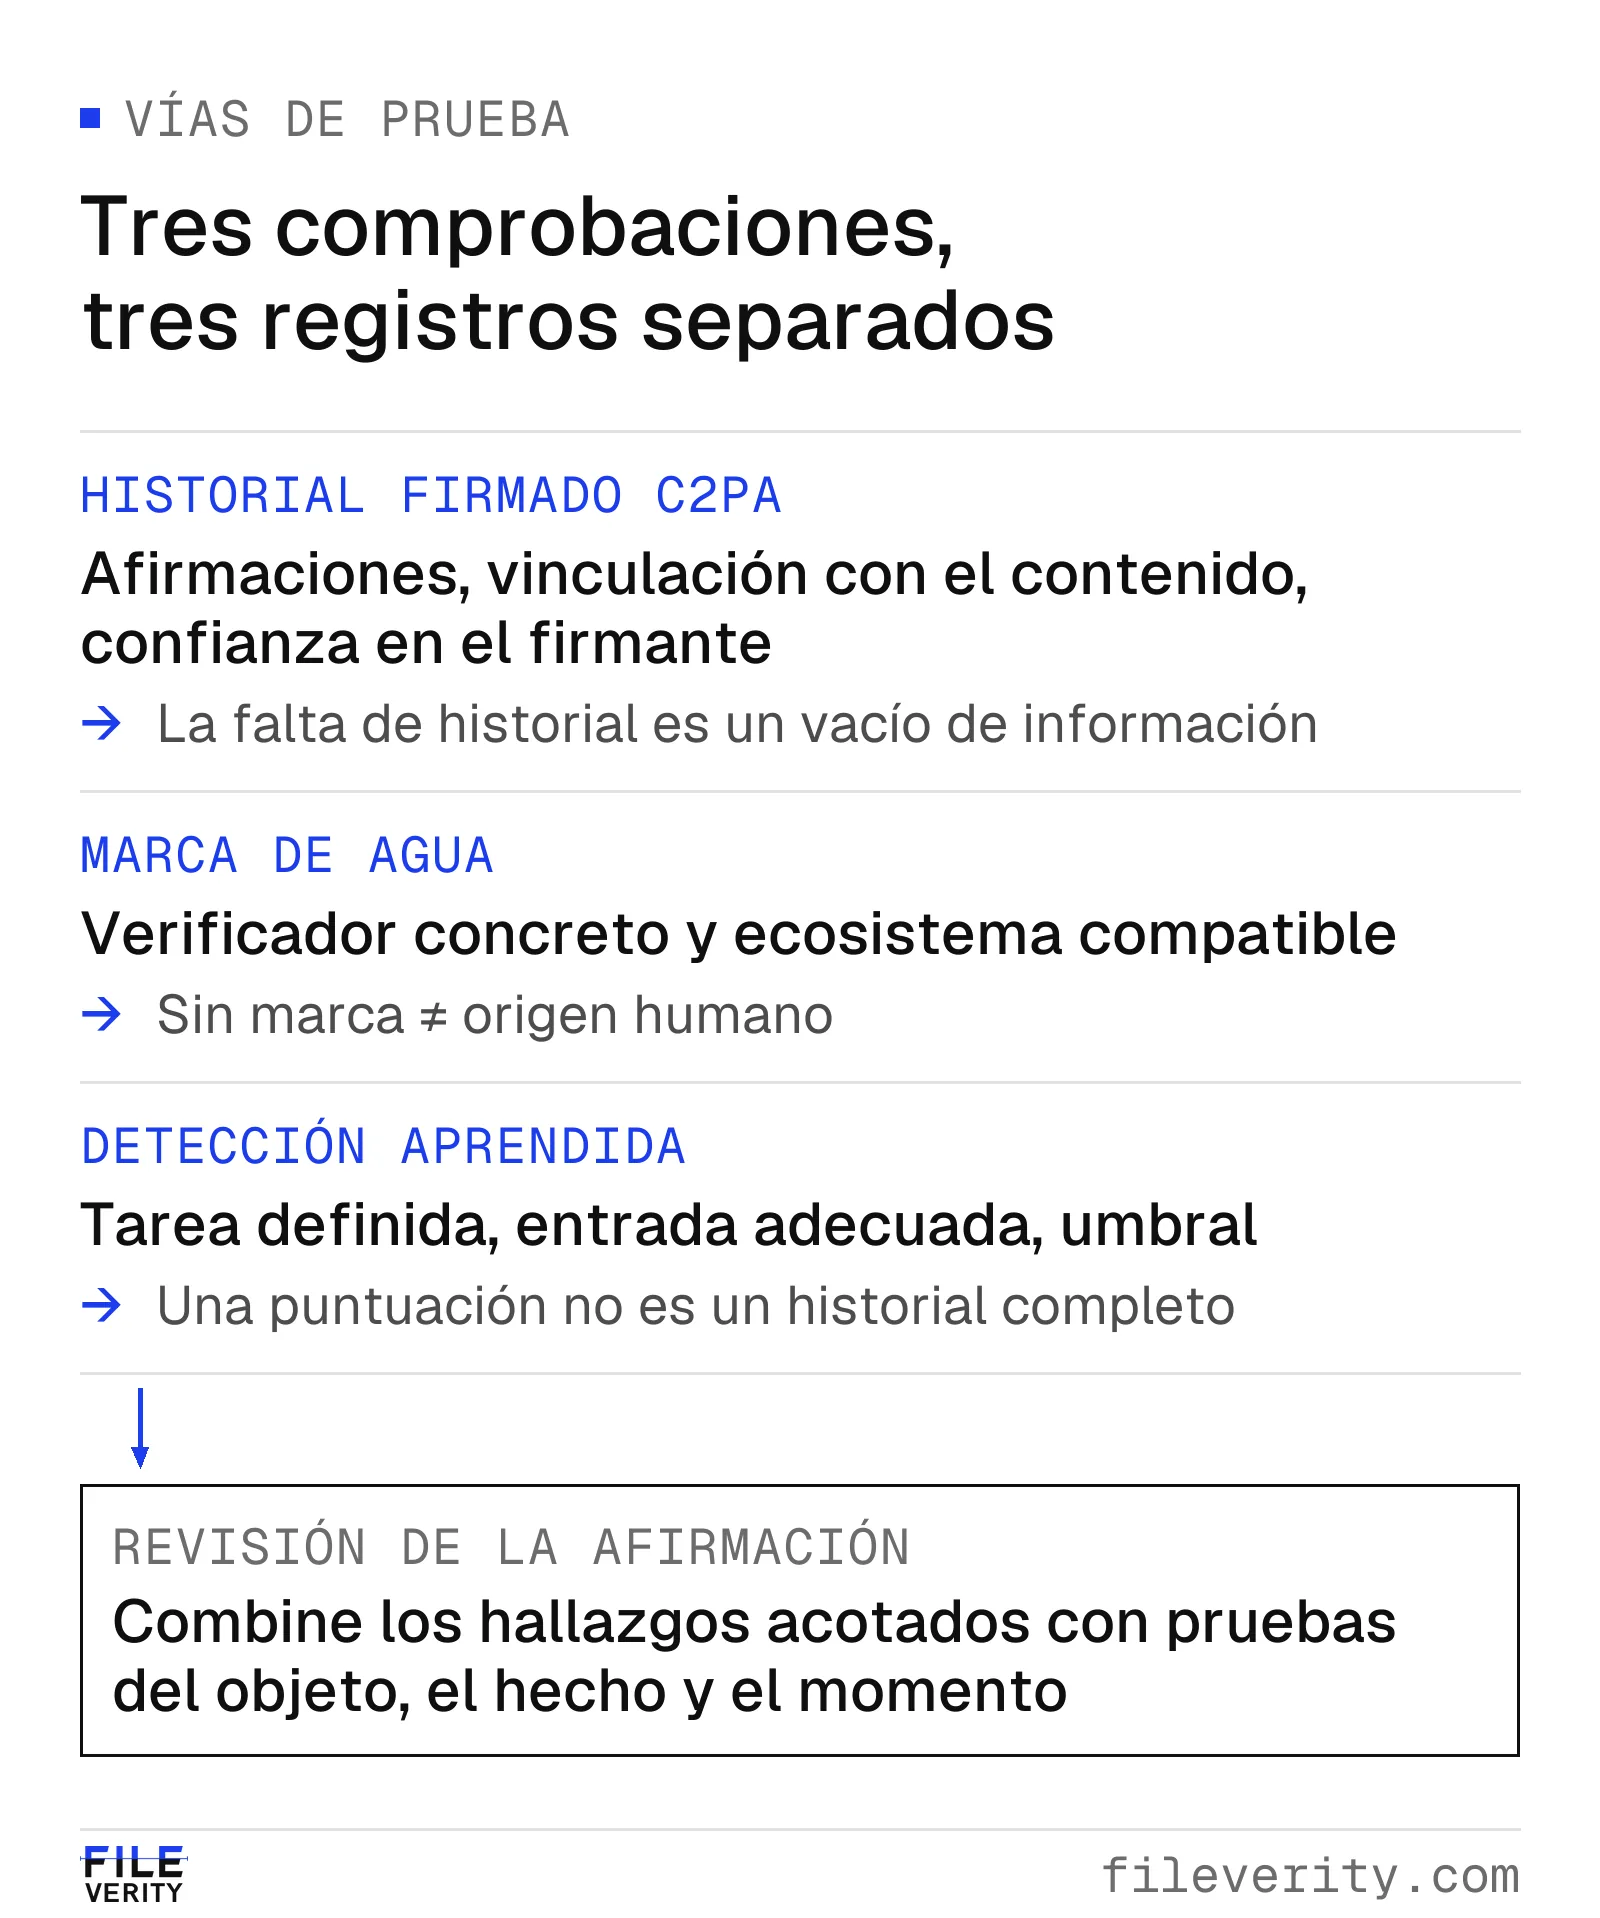
El historial firmado, la verificación de la marca de agua y el análisis de la imagen aportan pruebas distintas a una misma revisión.
Verificación C2PA: presencia, validez y confianza
A 28 de octubre de 2026, el sitio de especificaciones de la C2PA muestra la versión 2.5 como la más reciente, y su especificación técnica registra una publicación en octubre de 2026. Índice de C2PA 2.5 (en inglés) Anote la versión y las capacidades que implementa cada verificador: que exista un estándar publicado no demuestra que un producto lo admita.
El modelo de confianza de la versión 2.5 distingue entre manifiestos bien formados, válidos y de confianza, y trata por separado la vinculación con el contenido del archivo. Que haya un manifiesto es, por tanto, solo el principio. Registre el estado de validación devuelto, si el contenido cubierto se valida y el resultado de confianza en el firmante. Especificación técnica C2PA 2.5, apartados 13 y 14 (en inglés)
En una compra, pida al proveedor que demuestre estas distinciones con archivos de muestra autorizados. ¿Puede un revisor distinguir «no se encontraron credenciales» de «credenciales presentes pero no validadas»? ¿Explica la herramienta un formato no admitido o un firmante ajeno a su configuración de confianza? ¿Puede el revisor examinar la acción pertinente en lugar de fiarse de un icono verde?
Lea el historial a la luz de su requisito. Un registro de generación puede acreditar con claridad una intervención de IA declarada y dejar el archivo perfectamente aceptable para un anuncio conceptual. Un historial de cámara válido puede ser insuficiente para una inspección si la fotografía no puede vincularse con la unidad exigida. Una entrada de origen en cámara seguida de una edición debe leerse como una secuencia, no reducirse a la primera entrada.
La ausencia es especialmente fácil de malinterpretar. Un proveedor que nunca usó un flujo de firma no puede obtener sus ventajas a posteriori reenviando el mismo archivo. Si la captura firmada es necesaria para un proceso futuro, establezca ese requisito antes de la captura. Para los archivos mixtos ya existentes, mantenga una vía de verificación alternativa en lugar de rechazar todo lo que no tenga credenciales.
Fileverity lee y valida las Credenciales de contenido según la especificación C2PA, incluidas la firma y la integridad del manifiesto, y compara lo que declaran con los píxeles. Su método trata las credenciales válidas y las marcas de agua reconocidas como pruebas sólidas: el análisis de píxeles suma peso, pero nunca anula de forma silenciosa una afirmación con firma criptográfica. En la escala de riesgo, el nivel L1 corresponde a unas Credenciales de contenido válidas que confirman el origen. La página Cómo funciona describe esta fase del análisis.
Marcas de agua: identifique el servicio exacto
«Compatible con SynthID» no identifica un alcance de verificación único. A 28 de octubre de 2026, la página de Google DeepMind presenta SynthID Detector como una forma de comprobar si una imagen, un vídeo o un audio se crearon con IA de Google o de sus socios. Google DeepMind, SynthID (en inglés)
En cambio, la ayuda de Gemini indica que Gemini «solo puede reconocer contenido creado con las herramientas de IA de Google». La misma página describe una comprobación separada de Credenciales de contenido, que admite las versiones 2.2 y posteriores de productos incluidos en la lista de productos conformes con C2PA y no admite metadatos remotos. Son límites de un producto concreto, no límites universales de C2PA ni de toda verificación SynthID. Ayuda de Gemini: verificar imágenes, vídeos y audio generados por IA
Anote en el registro de revisión el nombre del verificador y el canal por el que se usó. Un resultado negativo de la marca de agua en Gemini no debe ampliarse a «se han comprobado todos los socios participantes». Del mismo modo, que un socio aparezca en un anuncio del ecosistema no demuestra que todos sus productos, exportaciones antiguas o modos de edición estén cubiertos. Confirme el alcance de entradas y productos del servicio utilizado.
Google advierte también que, tras muchas modificaciones, la marca de agua puede dejar de ser detectable, que una edición pequeña puede no dejar una marca detectable y que algunos resultados no son concluyentes cuando el contenido no tiene detalle suficiente. Conserve «no concluyente» como un resultado propio. Ayuda de Gemini, limitaciones
En la práctica, exija a los revisores que conserven el resultado real de la verificación. La opinión visual de un asistente conversacional según la cual una imagen «parece generada por IA» no debe registrarse como un hallazgo de marca de agua. El registro debe identificar el mecanismo que aportó la prueba.
Un análisis de imágenes de Fileverity añade una comprobación relacionada: indica cuándo se eliminaron las Credenciales de contenido aunque la imagen siga llevando su marca de agua invisible. Algunas credenciales van unidas a una marca en los píxeles que se conserva aunque se borren los metadatos; si la marca está y las credenciales ya no, el informe lo señala. Eso no demuestra por sí solo que la imagen se haya editado, pero sí que el archivo se modificó después de añadirle sus credenciales.
Detección aprendida: la vía para fuentes desconocidas
Un servicio general de análisis de imágenes es útil cuando los proveedores no participan en ningún ecosistema de procedencia o cuando la copia recibida ha perdido su historial. Su valor depende de la tarea: la generación de la imagen completa, la manipulación local y la atribución a un sistema de IA son requisitos distintos.
Especifique en la evaluación qué requisito importa. Una herramienta que clasifica imágenes generadas por completo puede no establecer si se sustituyó una pequeña etiqueta de inspección. Una señal de manipulación puede justificar una revisión sin identificar la IA generativa como causa. Para esa distinción, consulte cómo detectar ediciones con IA en una foto.
Pida una evaluación con la mezcla real de fuentes: subidas directas desde cámara, exportaciones de agencias, fotografías editadas e imágenes recibidas por mensajería o como capturas de pantalla. El NIST subraya la importancia de los falsos positivos y del rendimiento en umbrales definidos. Una puntuación necesita, por tanto, una definición del resultado y una validación pertinente antes de orientar una decisión operativa. NIST AI 100-4, apartado 4.2.2 (en inglés) La guía Precisión de un detector de imágenes generadas con IA explica cómo leer esas cifras, y la de capturas de pantalla y fotos comprimidas qué se pierde en esos archivos.
Suponga que una comprobación local admitida plantea una duda sobre un rasgo del producto en una exportación de agencia sin historial utilizable. Ese hallazgo puede centrar la petición en el archivo anterior a la edición y en el tratamiento de ese rasgo, en lugar de exigir de forma genérica que se demuestre que todo el archivo es «real». Si la entrada no es adecuada o el resultado no es concluyente, la petición del archivo de origen sigue abierta.
Mantenga el resultado en los términos del proveedor. No lo convierta en la probabilidad de que el remitente haya mentido ni lo promedie con el estado de una marca de agua: esas operaciones ocultan las diferencias entre lo que mide cada comprobación.
Cómo se vincula una credencial firmada a la imagen
El análisis de imágenes de Fileverity lee las Credenciales de contenido disponibles y conserva la información de procedencia separada de las pruebas aprendidas a partir de los píxeles. Uno de los principios de ese examen es la vinculación criptográfica con el contenido. Una credencial copiada junto a una imagen ajena no basta: la afirmación registrada debe estar conectada con el contenido que se revisa.
Hay dos vínculos que conviene entender. Una vinculación por hash conecta los datos cubiertos del archivo con un resumen registrado en una afirmación. La reclamación firmada referencia las afirmaciones mediante sus hashes, lo que conecta ese registro con una clave de firma. Verificar solo la firma no demuestra que la imagen actual coincida con el contenido cubierto; de ese segundo vínculo se ocupa la verificación de la vinculación con el contenido. La confianza en el firmante es una cuestión adicional. C2PA 2.5, apartados 12 a 14 (en inglés)
La vinculación no siempre significa «calcular el hash de todos los bytes del archivo final». En formatos como JPEG, el manifiesto se incrusta en medio del archivo, de modo que incluir en el hash el propio manifiesto que contiene ese hash crearía una dependencia circular. La especificación lo resuelve con rangos de exclusión: se calcula un único hash sobre los rangos del archivo que no están excluidos. También obliga a los validadores a señalar las exclusiones que van más allá del almacén de manifiestos y del relleno permitido. Las exclusiones no son, por tanto, un permiso para dejar sin proteger contenido relevante, y otros formatos usan estructuras de vinculación distintas. C2PA 2.5, afirmaciones de hash de datos (en inglés)
Veamos un ejemplo simplificado. Un archivo de 1000 bytes tiene un rango de manifiesto permitido de 200 bytes que empieza en el desplazamiento 300. Con rangos que empiezan en cero y excluyen su extremo final:
bytes cubiertos = archivo[0:300] || archivo[500:1000]
La entrada del hash contiene 300 + 500 = 800 bytes. El símbolo || indica concatenación. Encontrar el mismo texto de credencial en dos archivos no dice nada sobre si esos 800 bytes cubiertos se validan. El verificador debe comprobar además que las exclusiones se ajustan al formato del archivo.
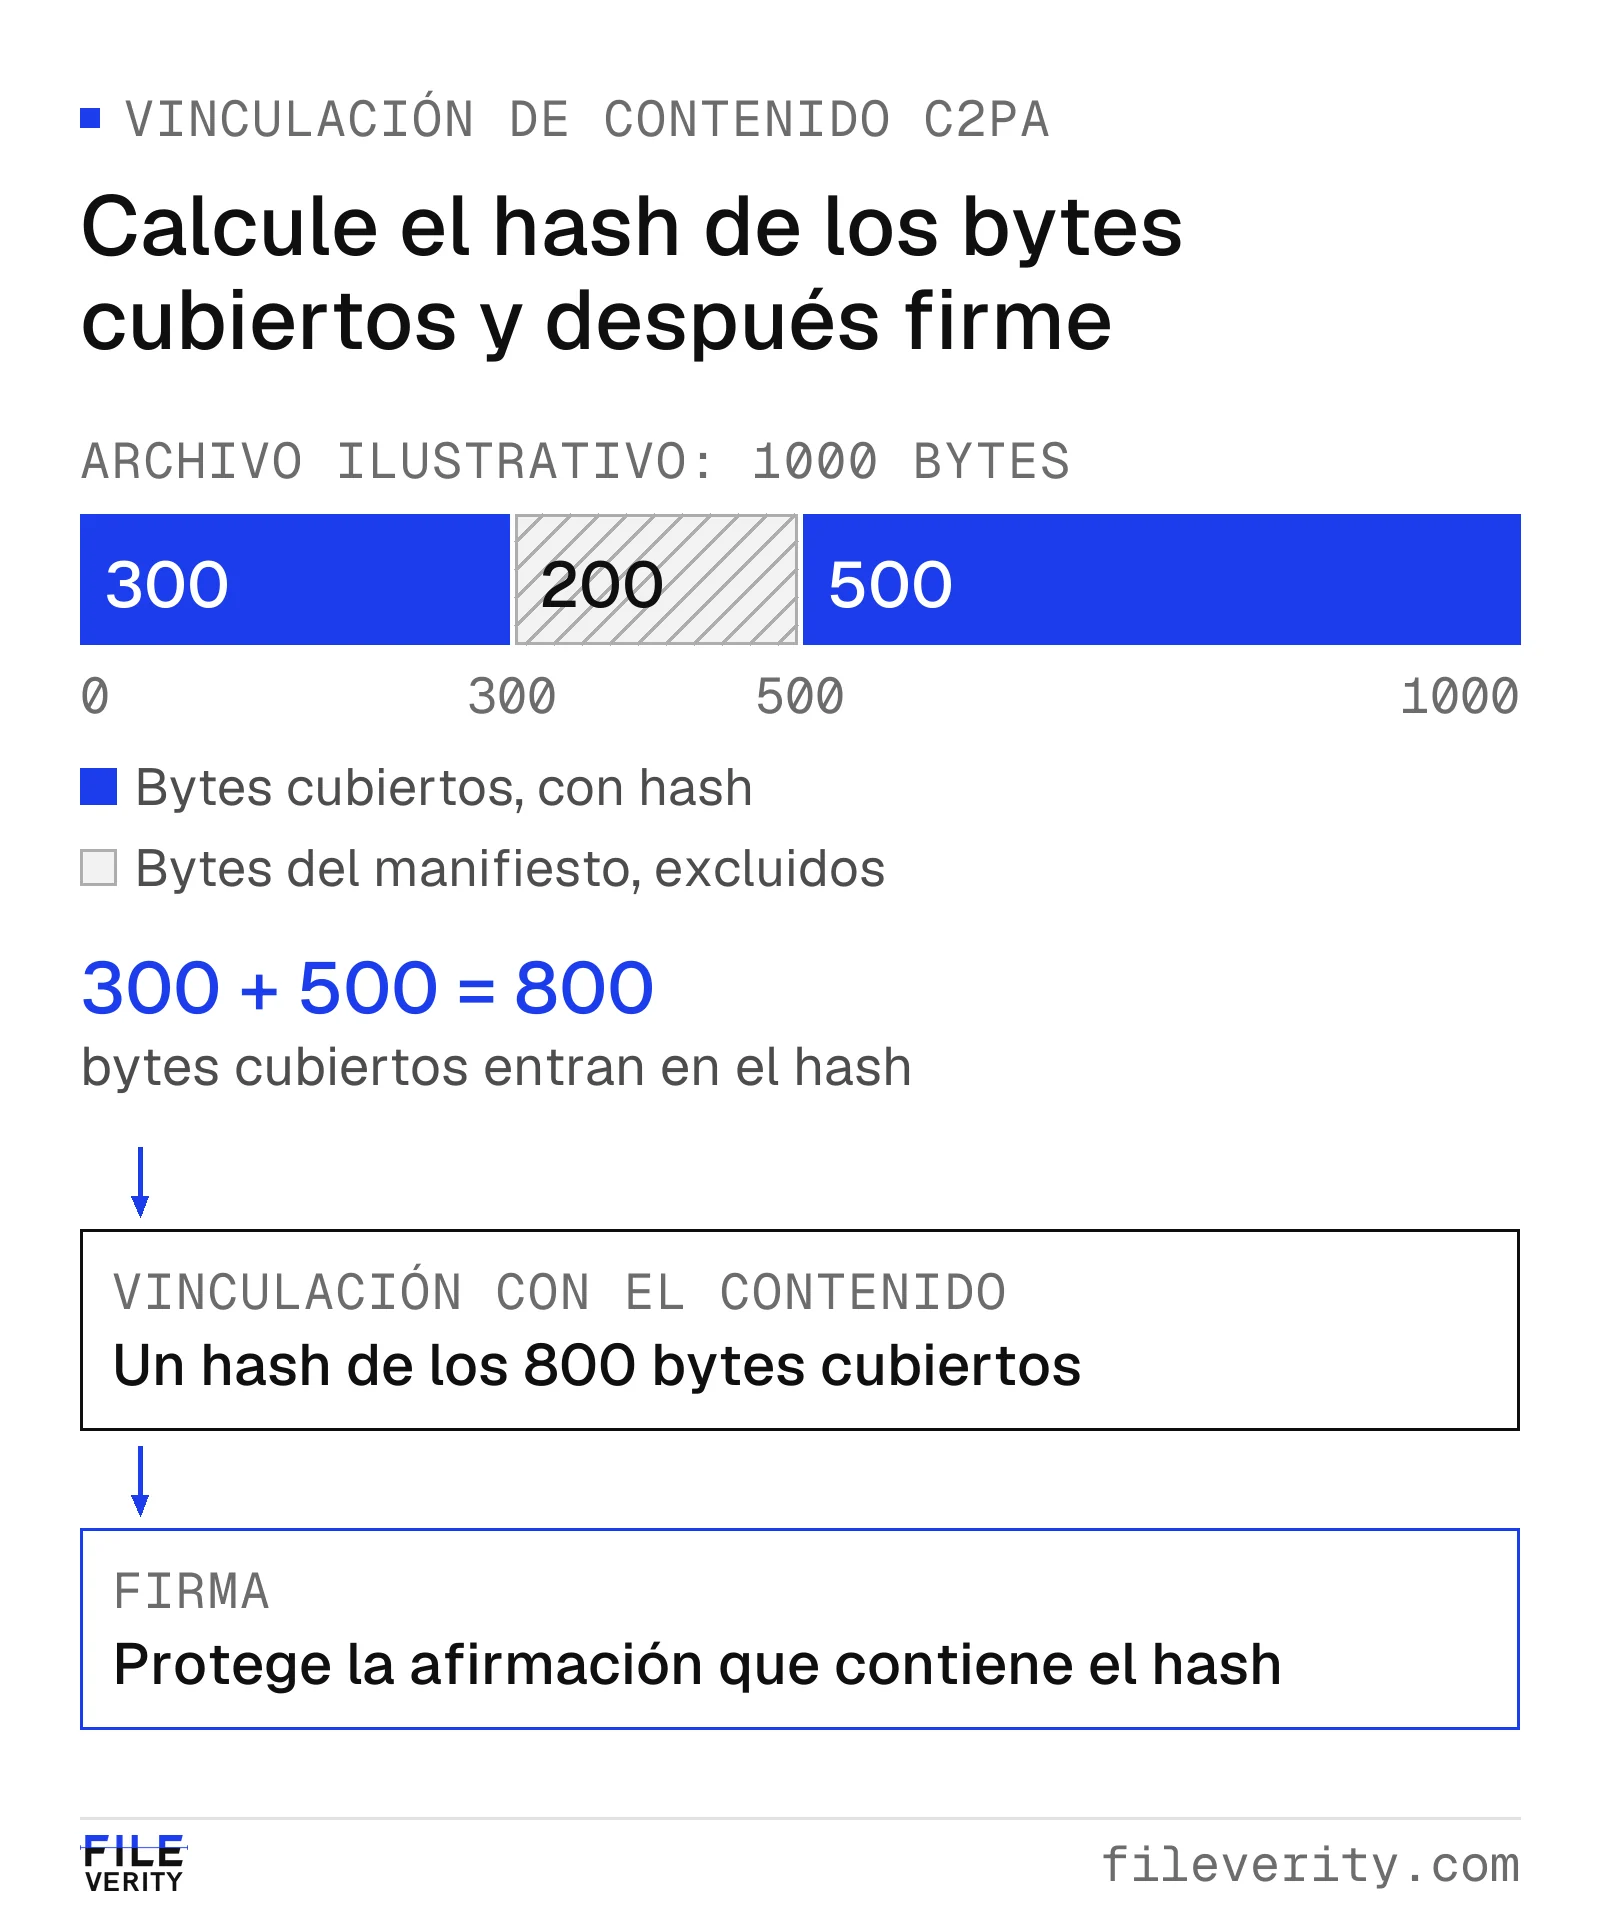
En esta disposición simplificada, excluir el rango de 200 bytes del manifiesto deja 800 bytes en la entrada del hash.
En una compra, convierta este mecanismo en una demostración: conserve el archivo de muestra original con credenciales, una copia en la que se hayan cambiado datos de imagen cubiertos y el diagnóstico que el verificador ofrezca para cada uno. Pregunte qué comprobó sobre la vinculación con el contenido, la firma y la confianza en el firmante. No deduzca la conformidad completa con el estándar de la capacidad de un producto para mostrar un manifiesto.
Fileverity valida la firma y la integridad del manifiesto C2PA y compara lo que declara con los píxeles; los formatos admitidos pueden confirmarse en una prueba con sus archivos. Un registro correctamente vinculado y de confianza sigue sin demostrar que el artículo fotografiado pertenezca al envío.
Un flujo para resultados contradictorios
Determine primero si existe una contradicción real. «No se detectó ninguna marca de agua admitida» y «el análisis de la imagen la señala para revisión» pueden ser ambos correctos: responden a preguntas distintas. Dos resultados sobre copias diferentes no son análisis enfrentados de la misma prueba.
Siga esta secuencia cuando los hallazgos parezcan incoherentes:
- Compruebe que es el mismo archivo. Compare identificadores, dimensiones y versiones recibidas. Conserve el archivo de origen y etiquete cualquier recorte, conversión o captura usada para el análisis.
- Traduzca los resultados. Escriba una frase por comprobación con su mecanismo, su alcance y su resultado real. Mantenga visibles los estados «no admitido» y «no concluyente».
- Localice el desacuerdo. ¿Se refiere a un firmante, a una acción registrada, a una zona concreta o a la afirmación sobre el mundo real? Asigne la discrepancia a esa pregunta.
- Pida la prueba que lo resuelva. Elija algo que pueda cambiar la decisión: un diagnóstico del validador, una exportación anterior, una explicación documentada de la edición o una inspección obtenida por separado.
- Cierre la decisión al nivel que permiten las pruebas. Registre qué se resolvió, qué incertidumbre queda, quién revisó y el motivo de la decisión.
La matriz siguiente evita que las comprobaciones repetidas se conviertan en una búsqueda interminable de la respuesta preferida.
| Combinación observada | Qué investigar | Siguiente paso orientado a la decisión |
|---|---|---|
| Credenciales validadas y vinculadas registran uso de IA; el detector no señala | Confianza en el firmante según su política, alcance del detector y si la acción importa | Aplique la política de divulgación si se cumplen sus requisitos de confianza; un clasificador negativo no borra una acción registrada y respaldada |
| Historial de cámara presente; el detector señala | Validación, vinculación con el contenido, confianza en el firmante, acciones posteriores y límites del detector | Compare el historial completo con el rasgo discutido; busque pruebas independientes si es relevante |
| Marca de agua encontrada; sin credenciales | Qué marca se encontró y qué cubre su resultado | Conserve el hallazgo positivo; pida el historial de origen si la decisión necesita detalles |
| Marca de agua ausente; el detector señala | Cobertura de la marca y tarea del clasificador | Revise el rasgo pertinente; no trate la marca ausente como un veto |
| Dos validadores discrepan | Versiones, soporte de datos externos y configuración de confianza | Conserve ambos diagnósticos y resuelva la diferencia de capacidades |
| Todas las comprobaciones son ausentes, negativas o no admitidas | Si quedan pruebas suficientes para la afirmación | Use la vía habitual de corroboración o pida mejores pruebas |
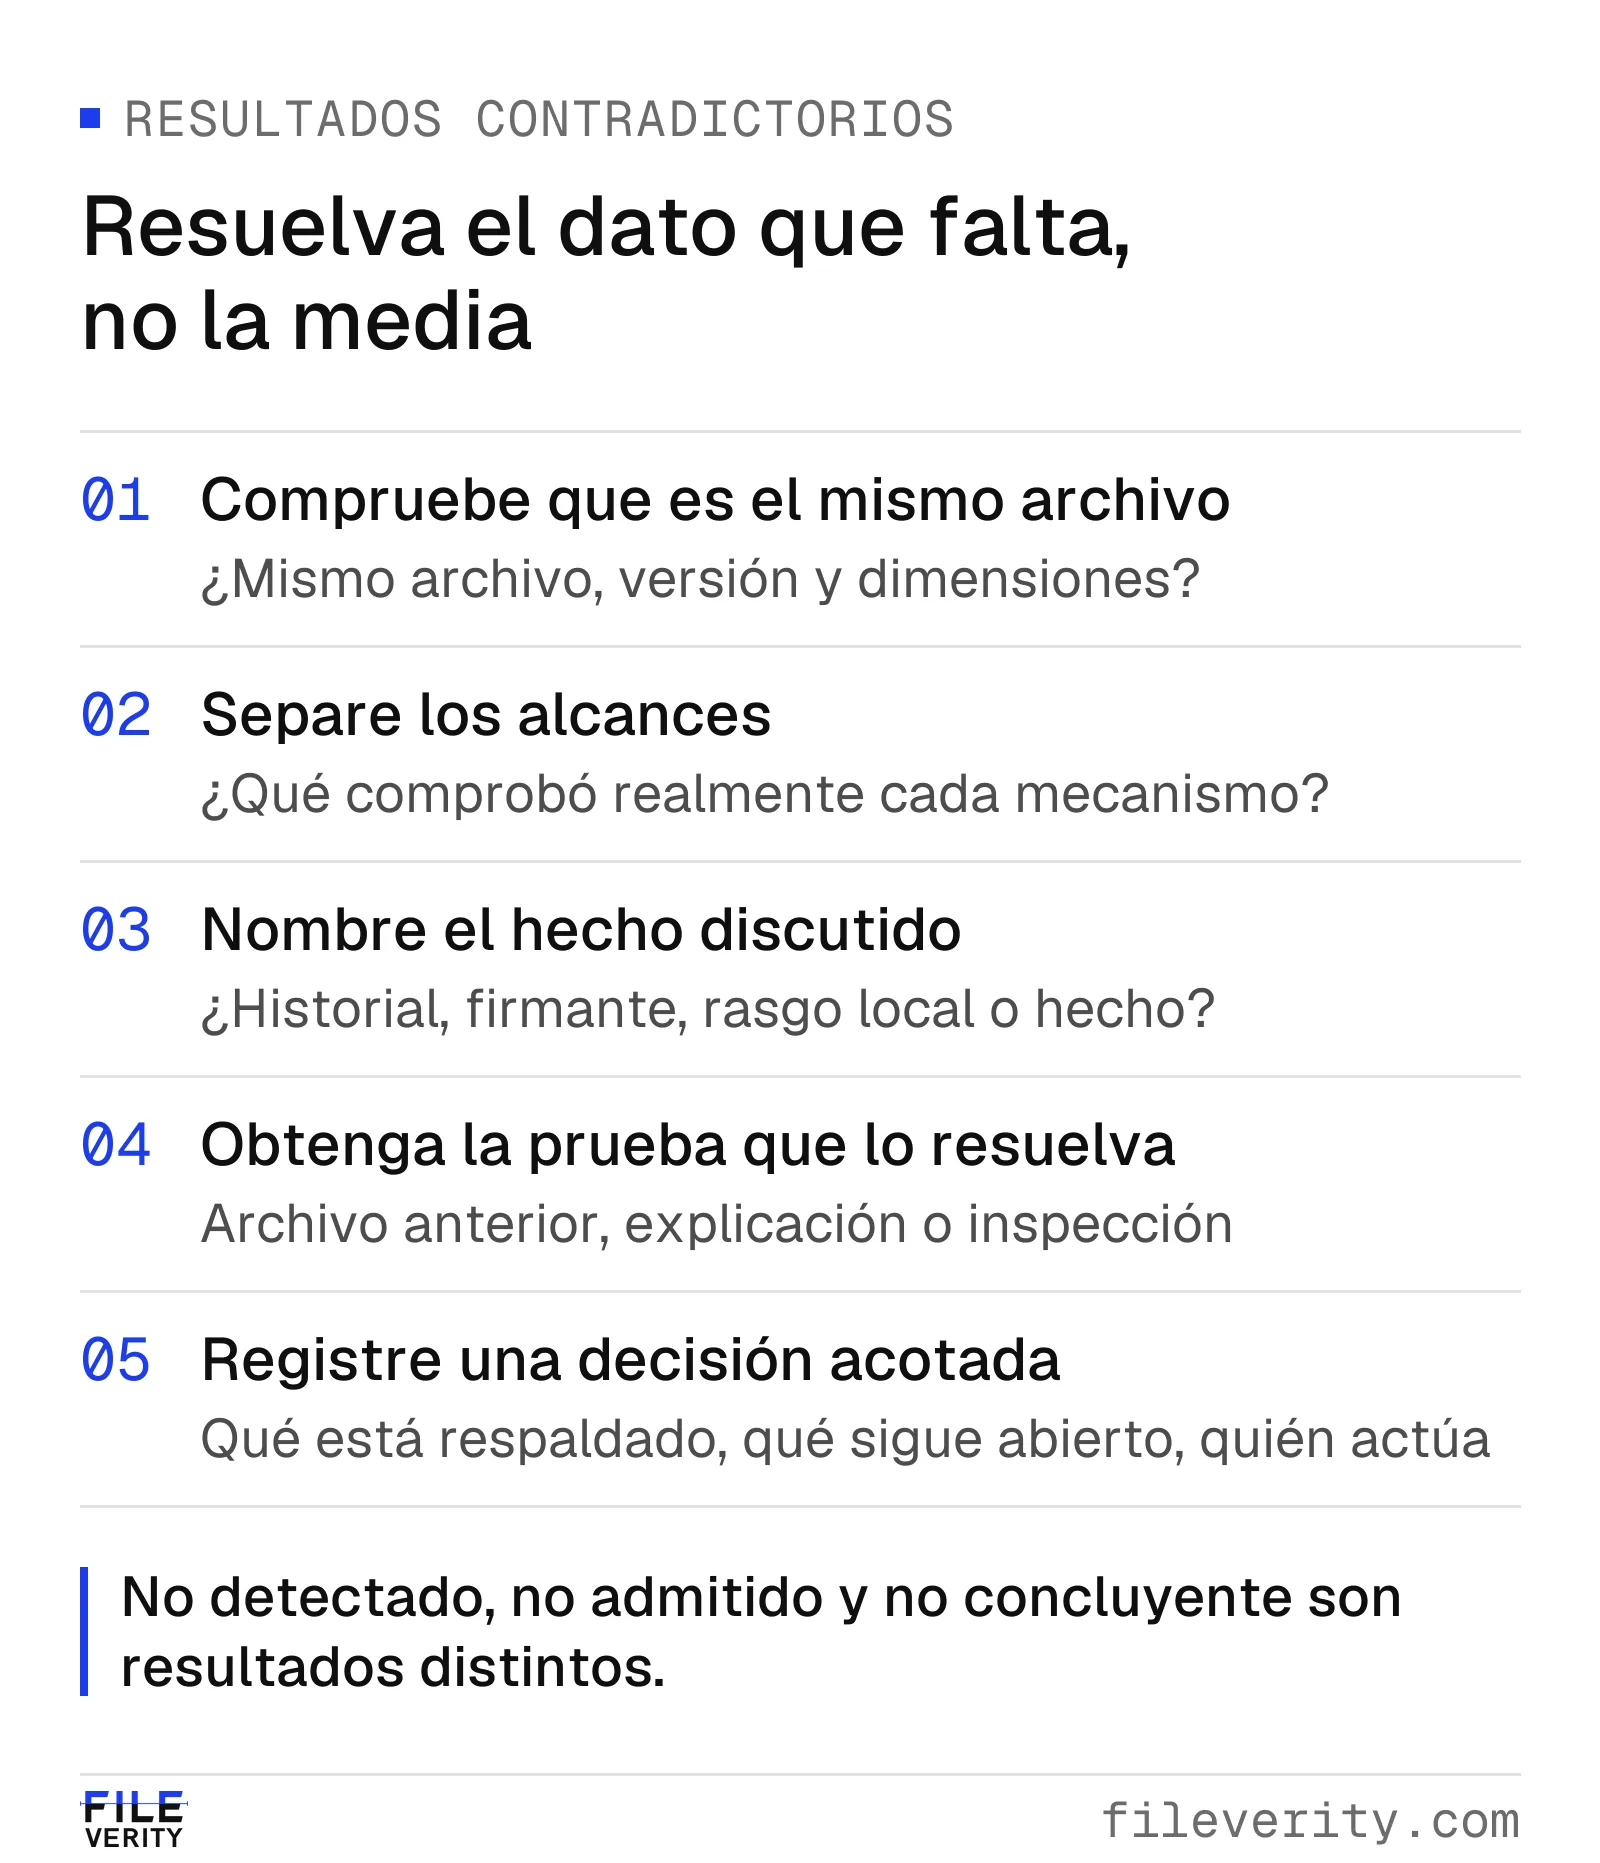
Resuelva los conflictos aparentes comprobando la entrada e identificando a qué pregunta responde cada comprobación.
Ejemplo práctico (hipotético): la fotografía de inspección de un proveedor
En este caso hipotético, un fabricante exige una fotografía de inspección previa al envío que muestre un conjunto de válvula concreto con la placa de características. El proveedor (en adelante, el Proveedor A) envía un JPEG como prueba de que la inspección se completó. La empresa admite la asistencia de IA en materiales de marketing, pero exige que las pruebas de inspección muestren el estado real sin sustituciones generativas.
El revisor registra tres hallazgos ficticios. Un validador C2PA informa de una procedencia de confianza con un ingrediente de origen en cámara y una acción posterior de edición generativa, sin detalle suficiente para localizarla. Un verificador de marcas de agua compatible no detecta ninguna marca. Un clasificador de imagen completa no activa su señal de revisión.
Calificar el archivo de «real verificado» descartaría el hallazgo más pertinente. La marca ausente y el clasificador sin señal no aclaran qué cambió la edición registrada. Calificar el envío de fraudulento también iría más allá de las pruebas: la acción podría afectar a un fondo irrelevante, y nada demuestra todavía un engaño ni un conjunto defectuoso.
El revisor deja en suspenso la aceptación de esta fotografía y pide al proveedor el archivo anterior a la edición y una explicación de la zona modificada. El proveedor aporta una imagen anterior y explica que se eliminó un palé del fondo. Los archivos parecen coherentes con esa explicación, pero la placa de características sigue siendo ilegible en ambos. La cuestión de la procedencia está ahora mejor entendida; el vínculo exigido con la unidad sigue faltando.
El revisor solicita una nueva inspección por el procedimiento habitual con el proveedor, con fotografías enlazadas del conjunto y de la placa legible y un registro de inspección que identifique la unidad de producción. Un inspector cualificado confirma la unidad y el estado exigido. El fabricante acepta esas pruebas de inspección y registra la primera fotografía como insuficiente para el requisito original.
La nota final dice: «La imagen enviada incluye una acción generativa registrada, de alcance inicialmente no resuelto. La comparación posterior con el archivo de origen respalda la explicación del proveedor sobre la edición del fondo. Las fotografías originales no permiten establecer el identificador de la unidad. La aceptación se basa en la inspección sustitutoria y en el registro vinculado de la unidad».
El resultado mantiene la diferencia entre explicar el historial de una imagen y demostrar el estado de un envío. También evita pedir a un segundo detector que resuelva un hecho que una inspección puede establecer directamente.
Convierta esta arquitectura en un requisito de compra
Pida a los proveedores candidatos una ficha de capacidades con estos campos: mecanismo de verificación, entradas admitidas, ecosistemas o versiones del estándar admitidos, resultados negativos y no admitidos, diagnósticos que se conservan y la acción del revisor que permite cada hallazgo. Incluya un responsable de actualizar la información de compatibilidad, que cambia con frecuencia.
Realice un ejercicio pequeño y autorizado con al menos un archivo sin historial, uno firmado, uno con asistencia de IA conocida y una copia transformada. El objetivo inicial es comprobar si los revisores mantienen separados los mecanismos y llegan a siguientes pasos útiles; no es una medición de exactitud. Una evaluación de rendimiento más amplia necesita una muestra definida y etiquetas de referencia; la guía Cómo elegir un software de detección de imágenes generadas con IA para su empresa explica esa fase.
Para flujos de origen mixto, evalúe la verificación de imágenes de Fileverity frente a las preguntas de generación, manipulación y procedencia que sus revisores deben resolver; para una primera comprobación, el análisis de imágenes incluye comprobaciones gratuitas (véase precios). Si necesita un verificador de marcas de agua propietario concreto, inclúyalo por separado en la ficha de capacidades y confirme su soporte con el proveedor correspondiente.
Para una evaluación en equipo, hable con ventas indicando su mezcla de fuentes y una decisión recurrente en la que no disponga de historial firmado ni de una marca de agua compatible, y acuerde los archivos de muestra permitidos. Los archivos se analizan en servidores operados por Entogo en Toronto (Canadá) y se eliminan al terminar el análisis; los detalles están en la página de seguridad.
Por Yang Zheng · Revisado por Bill Liu