Evaluar la verificación
Cómo elegir un software de detección de imágenes generadas con IA para su empresa
Evalúe un software de detección de imágenes generadas con IA con criterios de compra basados en pruebas, un piloto bien diseñado y una comparación del coste de revisión.
Publicado · 22 min de lectura
En esta página
Para elegir un software de detección de imágenes generadas con IA para su empresa, compruebe si mejora una decisión de revisión concreta con los archivos que su equipo recibe realmente. El servicio debe aportar evidencias interpretables, un volumen de revisión asumible y un procedimiento claro para los archivos que no puede evaluar. En banca y seguros, además, el proceso tiene que encajar en las obligaciones del RGPD y de DORA antes de que entre ningún archivo real.
Trabaje en tres fases en lugar de empezar por una gran prueba comparativa:
- Revisión documental: confirme las tareas exigidas, los formatos admitidos, las condiciones de tratamiento de datos y el acceso al producto o plan previsto. Descarte las incompatibilidades evidentes antes de subir nada.
- Muestra de usabilidad autorizada: pruebe una pequeña selección de archivos representativos y permitidos para ver si los revisores entienden los resultados y pueden dar un siguiente paso útil. Es una prueba de encaje, no una estimación de exactitud.
- Evaluación formal: contraste a los candidatos restantes con etiquetas establecidas de forma independiente, límites de error acordados y la misma carga de trabajo. Utilice la matriz de puntuación y la comparación de costes de esta guía para documentar la decisión.
Al final encontrará una solicitud de información (RFI) para enviar a los proveedores preseleccionados.
Empiece por la decisión que debe respaldar el software
Redacte un requisito que nombre el material, la pregunta y la acción siguiente. Por ejemplo: «Cribar las fotografías del estado de los productos en busca de posibles cambios de contenido y enviar los casos señalados o sin resolver a un revisor formado que pueda solicitar el archivo original». Esto es algo que un comprador puede probar. «Detectar imágenes falsas» no lo es.
Defina la preocupación relevante antes de asignar una etiqueta positiva: el uso autorizado de la IA y la edición habitual pueden ser aceptables. Si un vendedor actúa de buena fe o si el hecho fotografiado ocurrió como se describe son cuestiones que exigen contexto y corroboración más allá de la puntuación de un detector. En siniestros, por ejemplo, el hallazgo sobre la imagen y la decisión sobre el fraude son pasos distintos; la guía Fraude al seguro con IA: cómo revisar las fotos de un siniestro muestra cómo separarlos.
Precise si necesita detectar imágenes generadas por completo, localizar alteraciones locales, examinar registros de procedencia o combinar estas tareas. Una fotografía con una sola zona generada es un caso de evaluación distinto de una escena generada en su totalidad. Una fotografía auténtica utilizada en una operación engañosa puede superar ambas comprobaciones y la operación seguir necesitando una investigación.
El NIST distingue en su informe de noviembre de 2024 entre el seguimiento de la procedencia y la detección de contenido sintético, y advierte que ninguna de estas técnicas ofrece por sí sola una solución completa: su valor depende del caso de uso y del contexto. Esa distinción ayuda a delimitar el alcance de la compra. NIST AI 100-4, apartados 1 y 3 (en inglés)
Anote los formatos de archivo previstos, los canales de entrada, el rango de calidad, el volumen diario y la sensibilidad de los datos. Incluya complicaciones habituales, como imágenes descargadas de una aplicación de mensajería o recibidas como capturas de pantalla. Asigne un responsable a la cola de revisión resultante. Si nadie puede actuar sobre una señal, la capacidad más llamativa del producto puede tener poco valor operativo.
Obligaciones del comprador en España y la UE
Las referencias siguientes reflejan el texto vigente consultado el 28 de octubre de 2026. No sustituyen el criterio de su delegado de protección de datos, su área de cumplimiento normativo o su asesoría jurídica.
RGPD: el proveedor como encargado del tratamiento
Si las imágenes contienen datos personales, como fotografías de un asegurado, de una vivienda o de un vehículo con matrícula, el proveedor de detección actuará normalmente como encargado del tratamiento. El artículo 28 del RGPD exige elegir «únicamente un encargado que ofrezca garantías suficientes» y establece que el tratamiento «se regirá por un contrato u otro acto jurídico» que fije su objeto, duración, naturaleza y finalidad. Ese contrato debe recoger, entre otros puntos, que el encargado solo tratará los datos siguiendo instrucciones documentadas, también en lo relativo a transferencias a un tercer país, y que no recurrirá a otro encargado sin autorización previa por escrito. RGPD, art. 28 (copia del BOE)
En la práctica, pida a cada proveedor tres respuestas por escrito: dónde se procesan y almacenan los archivos y los resultados, qué subencargados intervienen y con qué función, y en qué mecanismo de transferencia internacional se basa cuando los datos salen del Espacio Económico Europeo. Valide esas respuestas con su delegado de protección de datos.
En el caso de Fileverity, las ubicaciones de tratamiento y almacenamiento, los subencargados y su función se detallan en la página de seguridad. Los archivos se eliminan tras el análisis; se conservan la huella y el resultado para que el informe siga siendo verificable, y nunca se usan para entrenar ni ajustar modelos. El acuerdo de tratamiento de datos está incluido en Enterprise y disponible para los clientes que compran créditos, previa solicitud; para las cuestiones sobre transferencias internacionales, escriba al equipo comercial.
DORA: contratación de servicios de TIC en entidades financieras
El Reglamento (UE) 2022/2554 sobre la resiliencia operativa digital del sector financiero (DORA) es aplicable desde el 17 de enero de 2025 y alcanza, entre otras, a las entidades de crédito y a las empresas de seguros y de reaseguros. Reglamento (UE) 2022/2554, arts. 2 y 64 (DOUE en el BOE) La CNMV lo resume en cinco pilares, uno de los cuales es la «gestión del riesgo relacionado con las TIC derivado de terceros». CNMV, Ciberseguridad y DORA
Para un comprador, el artículo 28 tiene tres consecuencias directas:
- Antes de contratar, la entidad debe evaluar si el servicio sustenta una función esencial o importante, identificar los riesgos pertinentes y llevar a cabo las comprobaciones debidas sobre el proveedor (art. 28.4).
- Registro de información: la entidad mantiene un registro de todos los acuerdos contractuales sobre servicios de TIC prestados por terceros (art. 28.3).
- Comunicación al supervisor: debe informar oportunamente a la autoridad competente cuando se proponga celebrar un acuerdo para servicios de TIC que sustenten funciones esenciales o importantes (art. 28.3). Para las entidades que supervisa, la CNMV publicó el 19 de noviembre de 2025 su procedimiento de notificación de nuevos acuerdos con proveedores de TIC conforme a este artículo; bancos y aseguradoras deben seguir las indicaciones de su propio supervisor.
Si su entidad califica un servicio de detección como servicio de TIC, la compra debe recorrer ese circuito: evaluación previa, inscripción en el registro y, cuando corresponda, comunicación. Plantee pronto al proveedor las preguntas que exige su política de terceros (continuidad, derechos de auditoría, salida, subcontratación) para que la evaluación técnica no se detenga después por falta de documentación contractual.
Reglamento de IA: documentación y control de cambios
Esta guía no valora cómo clasifica el Reglamento (UE) 2024/1689 un detector utilizado para revisar archivos; esa calificación corresponde a su área de cumplimiento normativo. Con independencia de ella, pida a cada proveedor documentación del modelo, una descripción del uso previsto y de los usos excluidos, y un procedimiento de control de cambios que le avise cuando un modelo, un umbral o un preprocesamiento se modifiquen. Fileverity ofrece documentación para revisiones de riesgo de modelos, a petición, y cada informe indica el perfil de análisis que lo generó.
Revisión documental: separe lo obligatorio de lo accesorio
Pida a cada proveedor que complete la misma matriz de cobertura. Exija una respuesta fechada y vinculada al plan ofertado y a la versión del producto. Marque cada capacidad como disponible, limitada, no admitida o prevista; un compromiso de hoja de ruta no debe cubrir un requisito actual.
| Tarea exigida | Pruebas que debe pedir | Límite que debe aclarar |
|---|---|---|
| Imágenes generadas por completo | Evaluación con imágenes generadas y fotografías de origen documentado | ¿Qué familias de imágenes y condiciones se probaron? |
| Cambios locales de contenido | Resultados separados con imágenes que tienen zonas editadas documentadas | ¿Detecta un cambio, lo localiza o ambas cosas? |
| Examen de la procedencia | Ejemplo de resultado de validación y formatos admitidos | ¿Valida firmas y vinculaciones o solo muestra metadatos? |
| Atribución del generador | Evaluación que respalde las categorías de origen nombradas | ¿Puede abstenerse de nombrar una fuente desconocida? |
| Archivos no admitidos | Estados documentados y ejemplos | ¿Un fallo produce un estado explícito en lugar de una puntuación tranquilizadora? |
| Integración en la revisión | Interfaz disponible, exportación o documentación de la API | ¿Pueden sus revisores conservar la relación entre archivo y resultado? |
En procedencia, «credenciales encontradas» y «credenciales validadas» son afirmaciones distintas. Pregunte qué comprobaciones de validación se ejecutan y cómo se representan los registros ausentes, no válidos o de firmantes no reconocidos. La explicación de la especificación C2PA aclara que las Credenciales de contenido no emiten juicios de valor sobre si un conjunto de datos de procedencia es «verdadero». C2PA 2.2, explicación, objetivos (en inglés) La guía C2PA, marcas de agua de IA o detector de imágenes desarrolla estas diferencias.
Evalúe primero las funciones que responden a su requisito y después los extras. Un mapa de calor bien presentado no compensa formatos de entrada no admitidos, y una larga lista de generadores compatibles no demuestra por sí misma el rendimiento con ediciones locales.
Para Fileverity, empiece por el alcance de la verificación de imágenes, la información sobre tratamiento de datos y los precios y planes. El servicio está diseñado para revisar la generación por IA, la manipulación de imágenes y la procedencia; use su matriz de cobertura para establecer qué comprobaciones y modalidades de acceso encajan con la tarea prevista. Confirme con el equipo cualquier requisito de integración o de implementación en lugar de deducirlo del nombre de una categoría de producto.
Aplique controles obligatorios antes de puntuar
Algunos requisitos deben descartar la compra mientras no se resuelvan. Por ejemplo: el uso del material enviado para entrenar modelos sin su autorización, una ubicación de tratamiento incompatible con su política, la falta de soporte para tipos de archivo críticos, la ausencia de un contrato de encargado del tratamiento aceptable o la inexistencia de una vía para los casos inciertos. Su organización fija estos controles. Una buena puntuación de detección no debe compensar un requisito de datos incumplido.
Una vez superados los controles, use una matriz ponderada para estructurar la comparación. Los pesos siguientes son un punto de partida para un proceso basado en revisión humana; ajústelos antes de ver los resultados de los proveedores.
| Criterio | Peso | Pruebas necesarias para una puntuación alta |
|---|---|---|
| Cobertura de tareas | 25 | Tareas exigidas demostradas con archivos pertinentes; límites documentados |
| Calidad de la evaluación | 25 | Etiquetas independientes, denominadores declarados, errores y entradas sin resolver |
| Usabilidad para el revisor | 20 | Los revisores interpretan los resultados y registran siguientes pasos justificados |
| Fiabilidad operativa | 15 | Fallos, latencia, capacidad y cambios de versión gestionados de forma previsible |
| Gobierno de los datos | 10 | Condiciones aprobadas y tratamiento documentado de archivos y datos derivados |
| Coste operativo total | 5 | Costes calculados con la misma carga de trabajo, incluida la revisión humana |
Puntúe cada fila de cero a cuatro: cero significa ninguna prueba; uno, una afirmación por escrito; dos, una demostración o documentación parcial; tres, pruebas que su equipo ha contrastado con sus requisitos; cuatro, pruebas que cumplen la condición de aceptación acordada de antemano. Use los resultados del piloto para rendimiento y usabilidad, y la documentación contractual u operativa revisada cuando esa sea la prueba pertinente. Calcule los puntos como peso × puntuación ÷ 4 y súmelos hasta un máximo de 100. Anote la prueba y la salvedad junto a cada puntuación.
El número es una ayuda para la discusión. No convierta la información que falta en una puntuación neutra intermedia ni fije un aprobado universal. Un candidato puede obtener un total alto y fallar una tarea obligatoria. Registre ese fallo de forma explícita y aplace la compra o reduzca el alcance previsto.
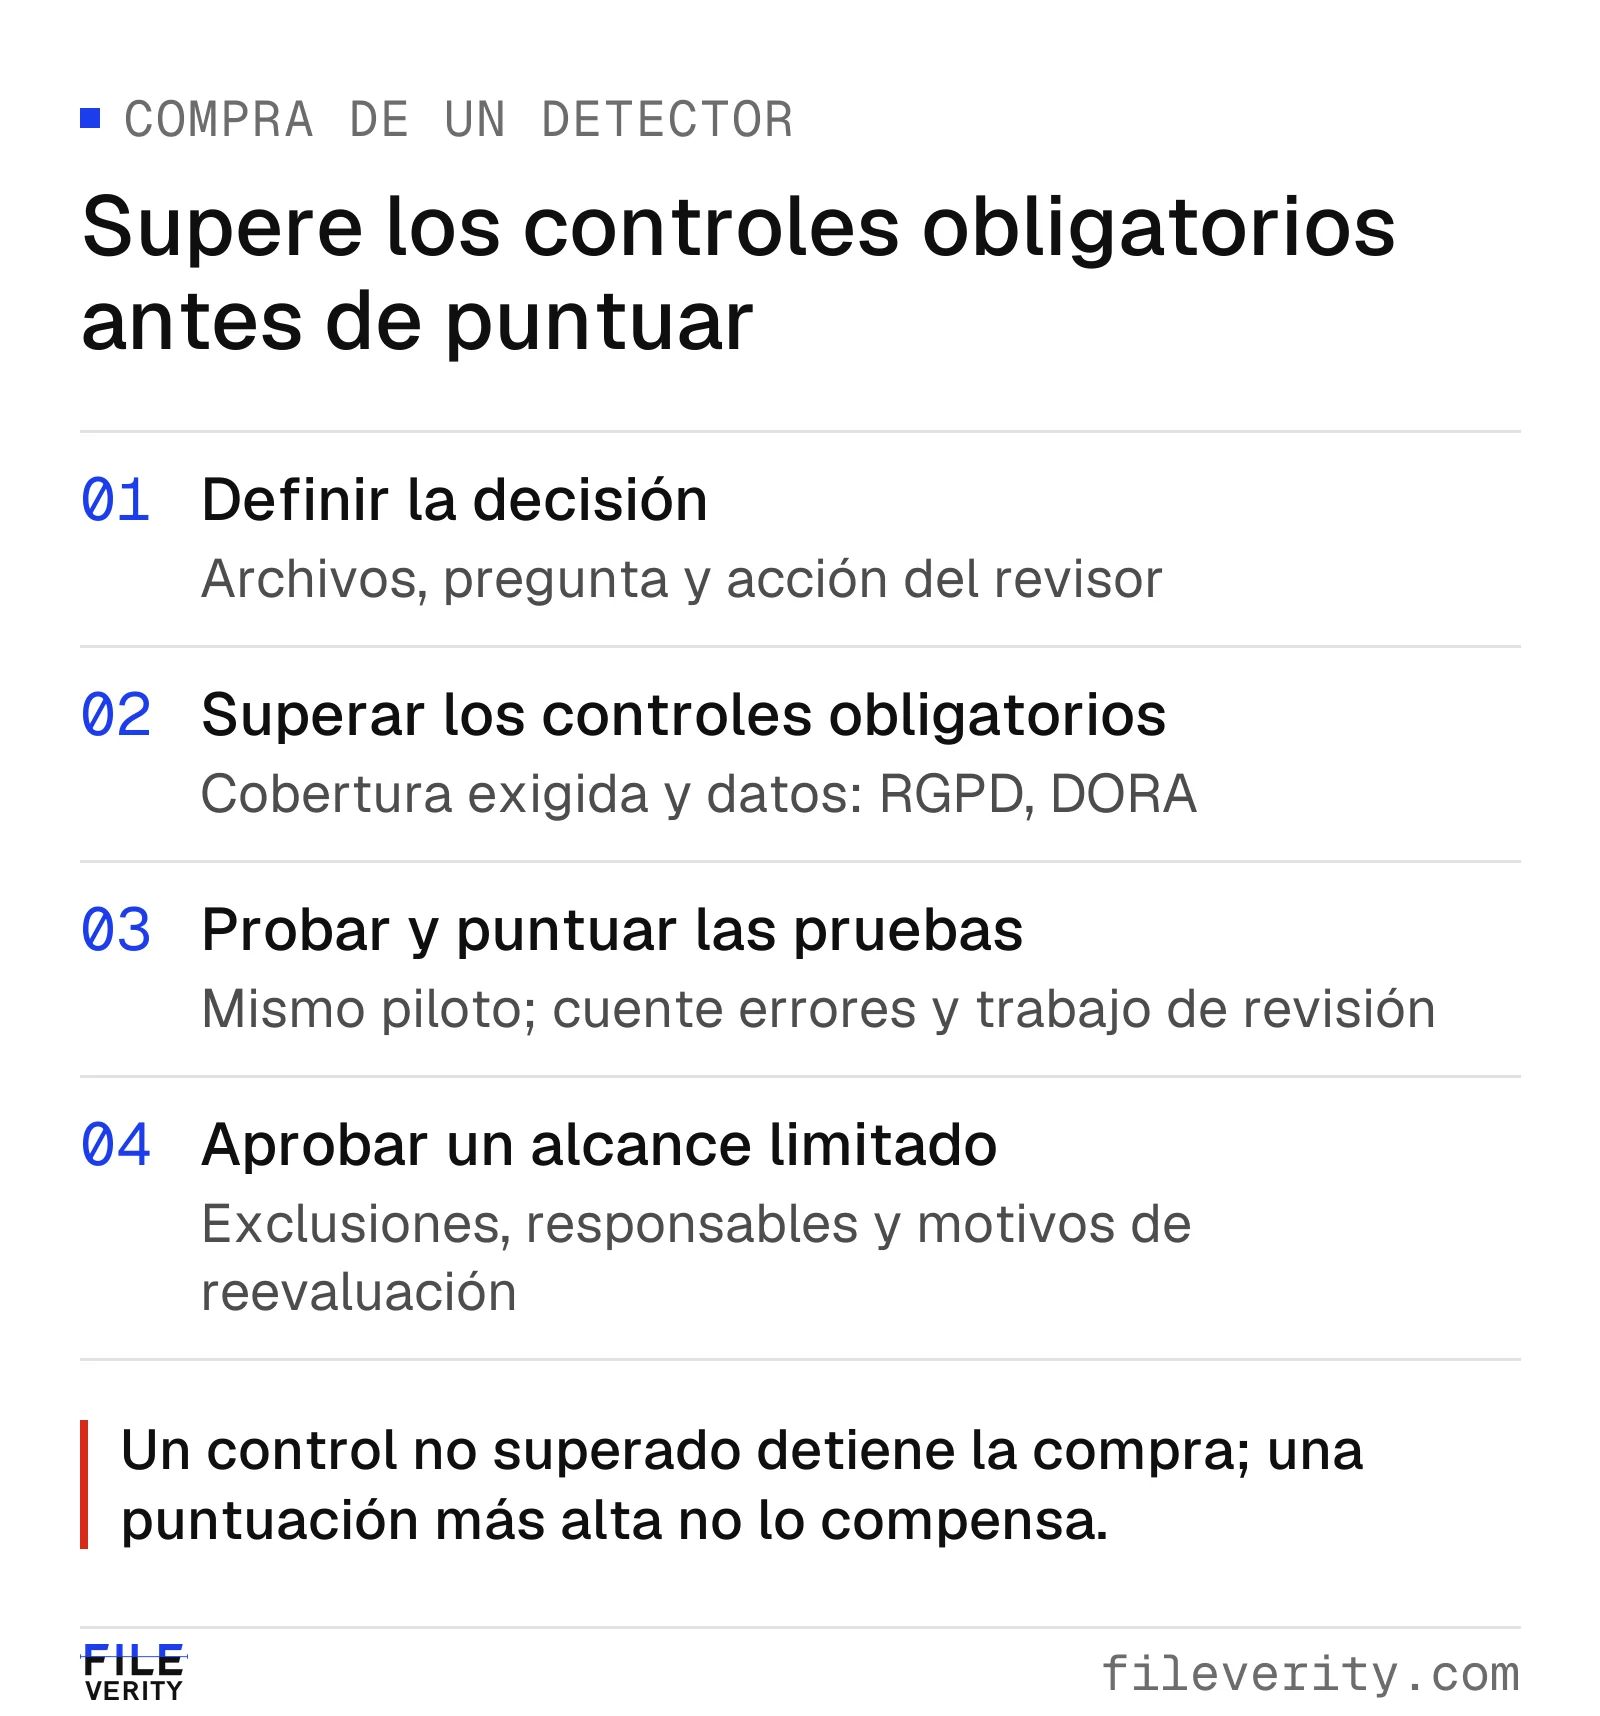
Resuelva los requisitos obligatorios antes de puntuar a los candidatos. Un control no superado devuelve al candidato a la fase de resolución, sea cual sea su puntuación ponderada.
Pruebe una muestra de usabilidad autorizada antes del piloto formal
Cuando la revisión documental haya aclarado los requisitos necesarios para compartir archivos, elija una pequeña muestra autorizada que incluya entradas habituales, una preocupación pertinente conocida y un archivo que pueda no ser adecuado. Deje fuera el material sensible hasta que su tratamiento esté aprobado. El objetivo es descubrir a bajo coste los desajustes evidentes con su proceso, no anunciar una tasa de éxito obtenida con un puñado de imágenes.
Pida a los revisores previstos que utilicen la interfaz o la integración real que recibirían. ¿Identifican el archivo de entrada, explican el resultado, distinguen un resultado no concluyente de uno negativo y redactan la siguiente petición de pruebas? Registre las confusiones y el tiempo de gestión. Si la interfaz o el soporte de formatos fallan en esta comprobación, resuelva ese problema antes de invertir en una comparación formal de exactitud.
Pregunte qué midió realmente una cifra de precisión
Solicite la población de prueba, la definición de las etiquetas, el umbral, la versión del producto y los denominadores. Una «precisión» o una «exactitud» pueden ocultar si la muestra estaba compuesta sobre todo por fotografías o por imágenes generadas. Pregunte por separado cuántos casos positivos pertinentes se señalaron, cuántos casos legítimos se señalaron y cuántas entradas no recibieron una evaluación utilizable.
La investigación publicada ilustra por qué importa el alcance. El estudio CIFAKE evalúa una tarea concreta de clasificación binaria con imágenes reales y con imágenes generadas por difusión latente que imitan las diez clases de CIFAR-10. Su resultado es una prueba sobre ese experimento; no mide un servicio comercial con fotografías de clientes, ediciones locales o procesos desconocidos. Bird y Lotfi, CIFAKE (en inglés)
Para cada cifra de un proveedor, obtenga detalle suficiente para reconstruirla: el número de positivos y negativos, los recuentos de errores y el tratamiento de los archivos excluidos. Pregunte si aparecieron variantes de una misma imagen de origen tanto en los datos de desarrollo como en los de evaluación. Si el proveedor no puede revelar su conjunto de datos, pida una descripción suficiente para valorar su pertinencia y conserve su propio piloto reservado como comprobación independiente.
Acuerde una regla de comparación común. Una opción útil es un presupuesto fijo de falsos positivos: compare la sensibilidad que alcanza cada candidato respetando ese presupuesto. Otra es un objetivo fijo de sensibilidad: compare la tasa de falsos positivos y la carga de revisión necesarias para alcanzarlo. Elija la regla antes de ver los resultados finales y muestre la incertidumbre de las estimaciones. Un mismo umbral numérico en servicios distintos no es un punto de funcionamiento común, porque sus escalas de puntuación pueden diferir.
Elija los umbrales con datos de desarrollo y evalúe después la configuración congelada con el conjunto reservado. Si un servicio no permite ajustar el umbral, evalúe la configuración disponible e informe de si cumple la restricción elegida; no dé a entender que todos los candidatos se probaron con la misma tasa de error. La diferencia entre puntuaciones y decisiones con umbral, y la necesidad de no ajustar el umbral con los mismos datos de entrenamiento, se explican en la guía de scikit-learn sobre el ajuste del umbral de decisión (en inglés).
Una puntuación de 0,9 no equivale automáticamente a un 90 % de probabilidad de que la imagen sea generada. Pida su definición y las pruebas que respaldan cualquier interpretación probabilística. La guía Precisión de un detector de imágenes generadas con IA explica en detalle los denominadores, la calibración y los compromisos del umbral.
Evaluación formal: un piloto con etiquetas defendibles
Utilice material autorizado con un origen documentado. Para las fotografías, conserve los registros de captura o de adquisición cuando existan. Para los ejemplos generados o editados, conserve los registros de creación y una descripción de lo que cambió. La predicción de otro detector no es una etiqueta de referencia independiente. Lleve los archivos de origen incierto a un conjunto exploratorio aparte en lugar de forzarlos en el cálculo principal.
Cree dos colecciones complementarias. Un conjunto de diagnóstico incluye deliberadamente ejemplos suficientes de cada tarea importante para revelar fallos. Una muestra operativa se aproxima a la mezcla y la calidad de los archivos que llegan, para estimar el tamaño de la cola y el tiempo de gestión. Un conjunto de diagnóstico equilibrado no debe usarse directamente para predecir la frecuencia real de alertas cuando el flujo real tiene otra composición.
Separe la elección del umbral de la evaluación final. Mantenga las imágenes originales y sus variantes en la misma partición y congele los archivos y la configuración antes de la comparación. Muestre a los revisores la misma información de contexto para todos los candidatos, pero oculte las etiquetas esperadas hasta que hayan registrado sus valoraciones. Conserve los resultados en bruto del servicio antes de comentarlos con el proveedor.
Conjunto de diagnóstico hipotético de 1000 imágenes para un proceso con fotos de productos; no es un tamaño de muestra ni una composición prescritos.
| Colección | Recuento ilustrativo | Finalidad |
|---|---|---|
| Fotografías de origen acreditado | 400 | Medir las falsas alarmas en las entradas habituales |
| Fotografías con ajustes rutinarios permitidos | 200 | Comprobar si un procesamiento aceptable provoca revisiones |
| Imágenes generadas por completo | 200 | Medir la tarea declarada de imagen completa |
| Fotografías con ediciones locales documentadas | 200 | Probar el requisito separado de edición local |
Etiquete el formato, la fuente, el tema y las condiciones de entrega de cada archivo para poder examinar los subgrupos importantes. Un subgrupo pequeño puede revelar un problema grave, pero quizá sea demasiado pequeño para estimar con precisión su tasa de error. Los cero errores observados deben comunicarse con su denominador, no presentarse como prueba de una tasa de error nula.
El principio técnico: mida el compromiso entre riesgo y cobertura
Un servicio puede reducir los errores en los casos que responde dejando sin resolver los más difíciles. Puede ser un diseño razonable, pero cambia la forma en que compras debe interpretar la «exactitud». El marco técnico es la predicción selectiva: se evalúan a la vez la proporción de casos admisibles que reciben una evaluación definida y la tasa de error dentro de ese subconjunto evaluado. Ambas medidas se denominan cobertura y riesgo selectivo. Geifman y El-Yaniv, SelectiveNet, ICML 2019, apartado 2 (en inglés)
Para un conjunto de evaluación etiquetado, sea N el número de casos admisibles, A el número de casos con una evaluación definida y E las evaluaciones incorrectas entre esos A. Entonces, cobertura = A / N y error selectivo = E / A. Si A = 0, el error selectivo no está definido; no es cero.
Los resultados construidos siguientes ilustran tres puntos de funcionamiento sobre el mismo conjunto de 1000 casos. Suponen que todas las solicitudes se completaron y que todos los casos eran admisibles, de modo que el resto no evaluado está formado solo por casos inciertos.
| Punto de funcionamiento ilustrativo | Evaluaciones definidas A | Incorrectas E | Cobertura | Error selectivo | Casos inciertos |
|---|---|---|---|---|---|
| Más selectivo | 500 | 5 | 50 % | 1 % | 500 |
| Intermedio | 800 | 24 | 80 % | 3 % | 200 |
| Mayor cobertura | 950 | 57 | 95 % | 6 % | 50 |
El primer punto tiene un 99 % de exactitud en los casos respondidos, pero deja sin resolver la mitad de las entradas. Pasar del punto intermedio al de mayor cobertura añade 150 respuestas y 33 errores en este conjunto hipotético. El grupo añadido tiene, por tanto, una tasa de error de 33 / 150 = 22 %, suponiendo subconjuntos evaluados anidados. Ese cálculo marginal pone de manifiesto un compromiso que las medias globales ocultan.
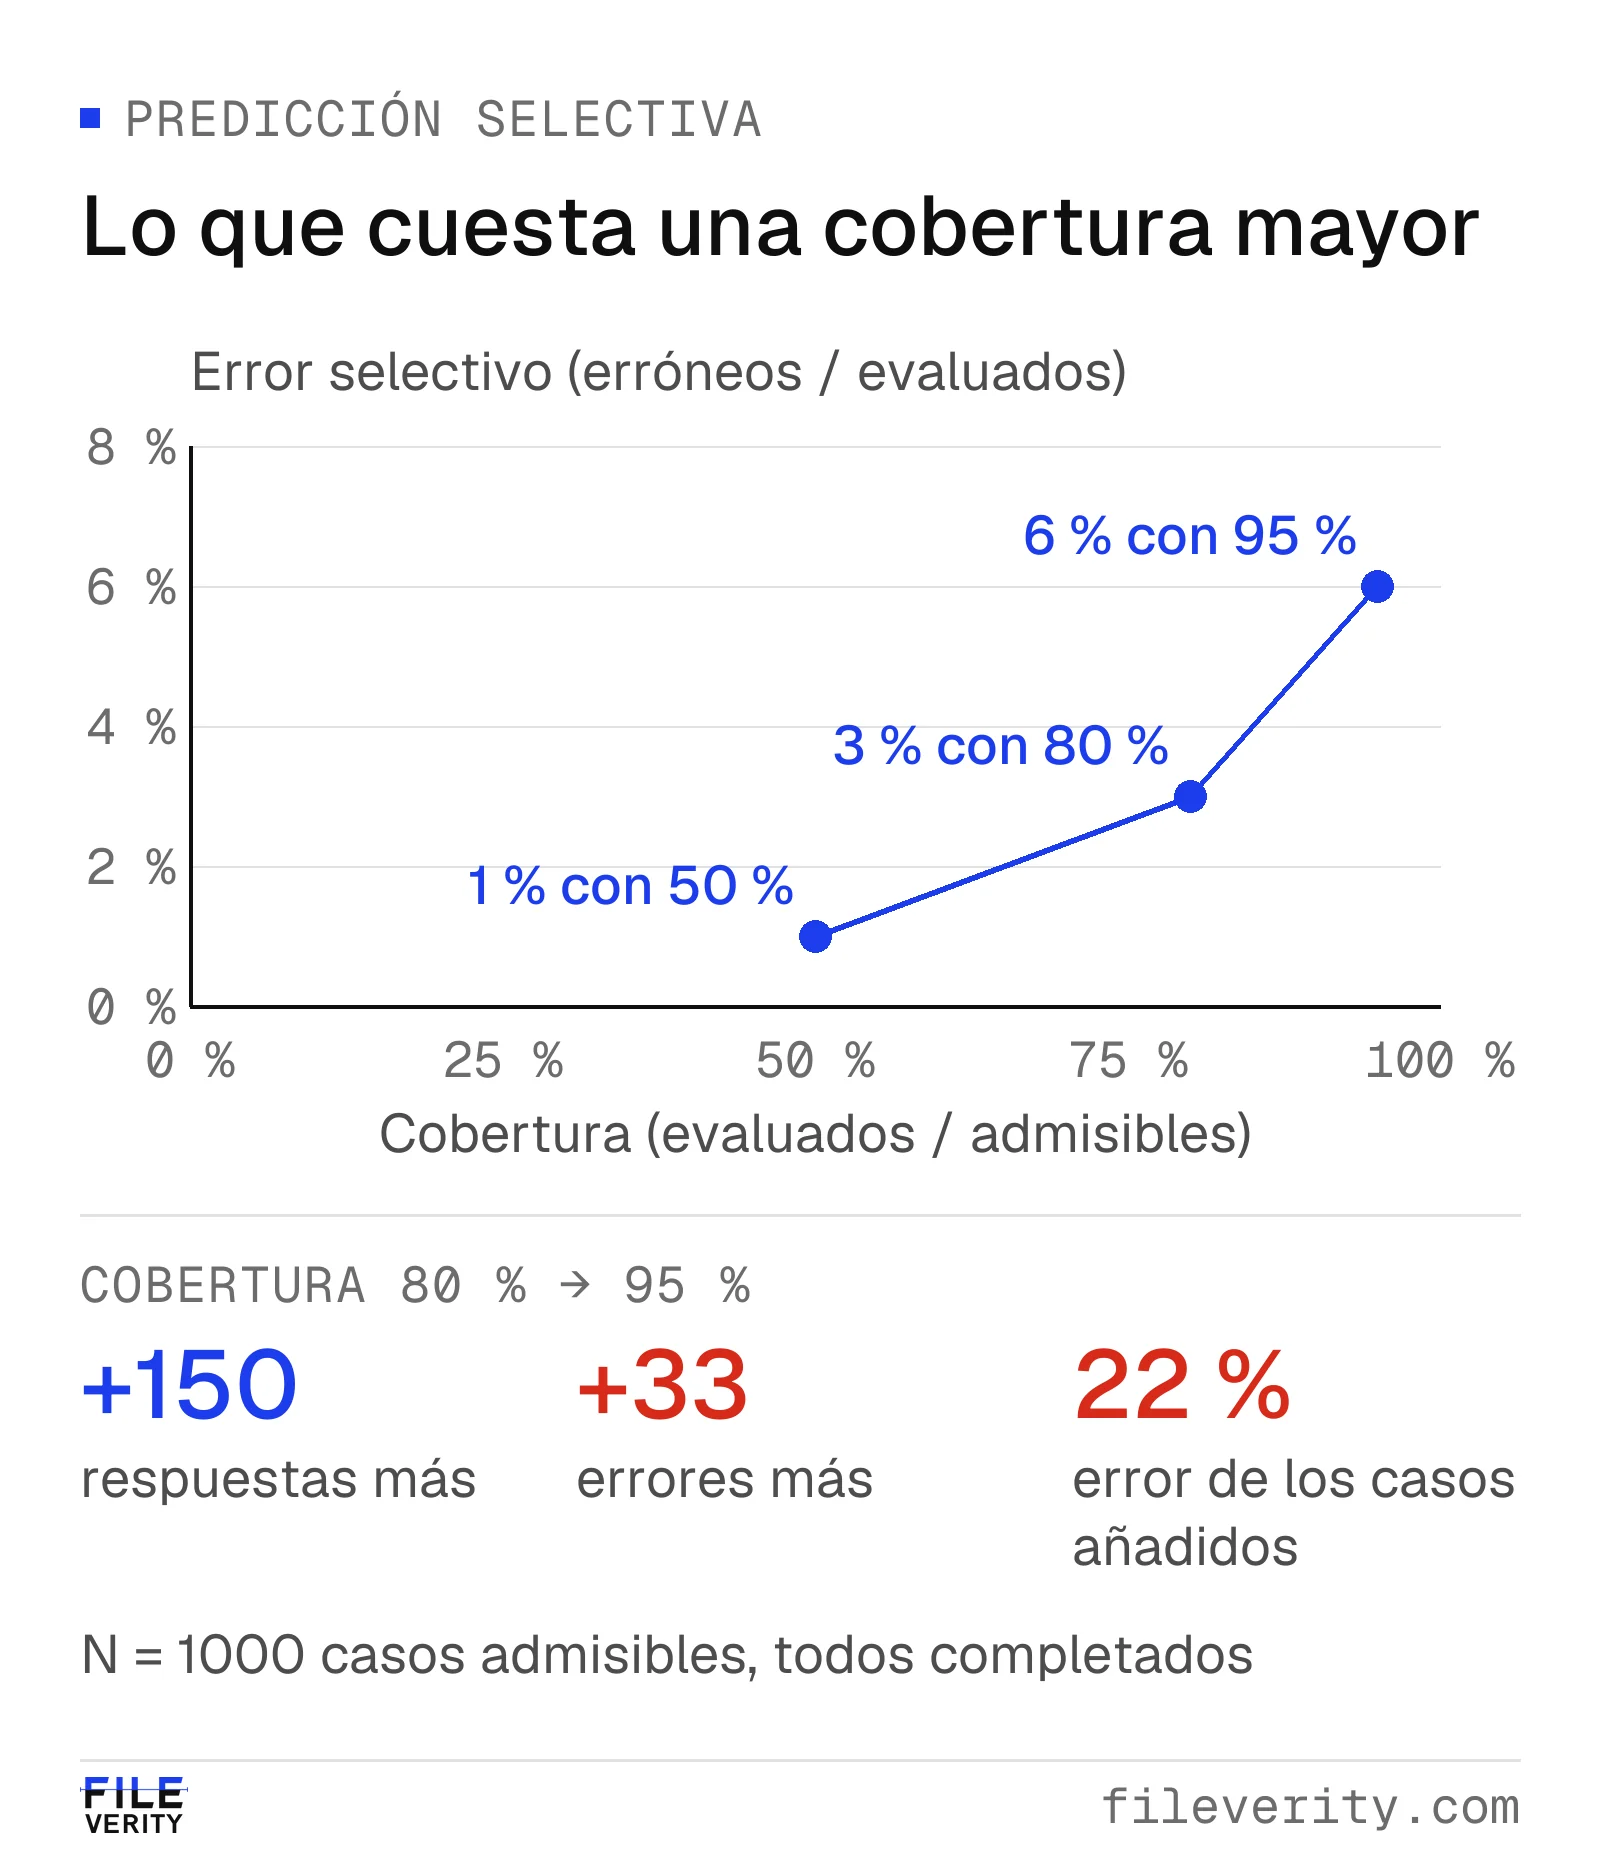
Compromiso ilustrativo: aumentar la cobertura del 80 % al 95 % añade 150 evaluaciones y 33 errores. Compare el coste de esos errores con el trabajo necesario para resolver los casos sin respuesta.
Mantener separados los resultados inciertos, fallidos y no aplicables es uno de los principios del análisis de imágenes de Fileverity. La predicción selectiva aporta un marco para evaluar esos resultados. Una solicitud fallida o una entrada no admitida deben informarse por separado, no recodificarse como evaluación incierta completada ni como hallazgo negativo.
Para la decisión de compra, compare a los proveedores con una cobertura o un presupuesto de error acordados y cuente el trabajo de revisión que queda. Desglose los errores en falsos positivos y falsos negativos, porque sus costes son distintos. Un error selectivo menor solo tiene valor junto a un nivel de cobertura y una carga de resolución que su equipo pueda asumir.
Cuente las entradas sin resolver y el trabajo de revisión
Mantenga explícitos los estados del resultado: señalado, no señalado, no concluyente, no admitido y fallo técnico. Un resultado no concluyente significa que el servicio no pudo llegar a la evaluación prevista; un fallo técnico, que la evaluación no se completó. Ninguno debe convertirse en silencio en «auténtico».
Informe de la tasa de falsos positivos sobre las entradas negativas conocidas y admisibles, y de la tasa de detección sobre las positivas conocidas y admisibles, especificando si se excluyen los casos sin resolver. Informe también del rendimiento de detección de extremo a extremo: positivos pertinentes señalados divididos por todos los positivos pertinentes enviados. Juntas, estas medidas revelan un servicio que funciona bien en un subconjunto estrecho pero rechaza buena parte de la carga.
Mida el recorrido completo de la revisión. Registre el tiempo dedicado a abrir el caso, entender el resultado, comprobar las pruebas de apoyo, pedir otro archivo y cerrar o escalar el caso. Registre los desacuerdos entre revisores. Un resultado que parece preciso pero conduce una y otra vez a conclusiones sin respaldo es un problema de usabilidad aunque el clasificador subyacente funcione bien.
En la comparación siguiente, ambos candidatos ficticios señalan 80 imágenes objetivo y omiten 20. Se diferencian en las falsas alarmas. Cada señal recibe una revisión y no hay otras entradas sin resolver. Aquí, cada «caso» es una imagen, no un envío con varias imágenes.
Comparación hipotética: 1000 imágenes evaluadas, 100 positivos objetivo, 900 negativos; ocho minutos por señal y un coste supuesto de 30 €/hora. Se excluyen las tarifas del software y el coste de los casos omitidos.
| Resultado o coste | Candidato A | Candidato B |
|---|---|---|
| Positivos pertinentes señalados | 80 | 80 |
| Falsas alarmas entre 900 negativos | 18 | 45 |
| Tasa de falsos positivos | 2 % | 5 % |
| Señales totales que requieren revisión | 98 | 125 |
| Positivos pertinentes sobre el total de señales | 81,6 % | 64,0 % |
| Tiempo de revisión | 784 minutos | 1000 minutos |
| Coste de revisión con un supuesto de 30 €/hora | 392 € | 500 € |
Ambos candidatos tienen el mismo rendimiento de detección, del 80 %, pero B genera 27 revisiones más. Con los supuestos indicados, son 216 minutos y 108 € más de coste de revisión por cada 1000 imágenes. Un precio de software más bajo tendría que compensar esa diferencia antes de que B resultara más barato en estas dos partidas. Añada los costes de los casos omitidos, los retrasos y los reenvíos para adaptar la comparación a su flujo.
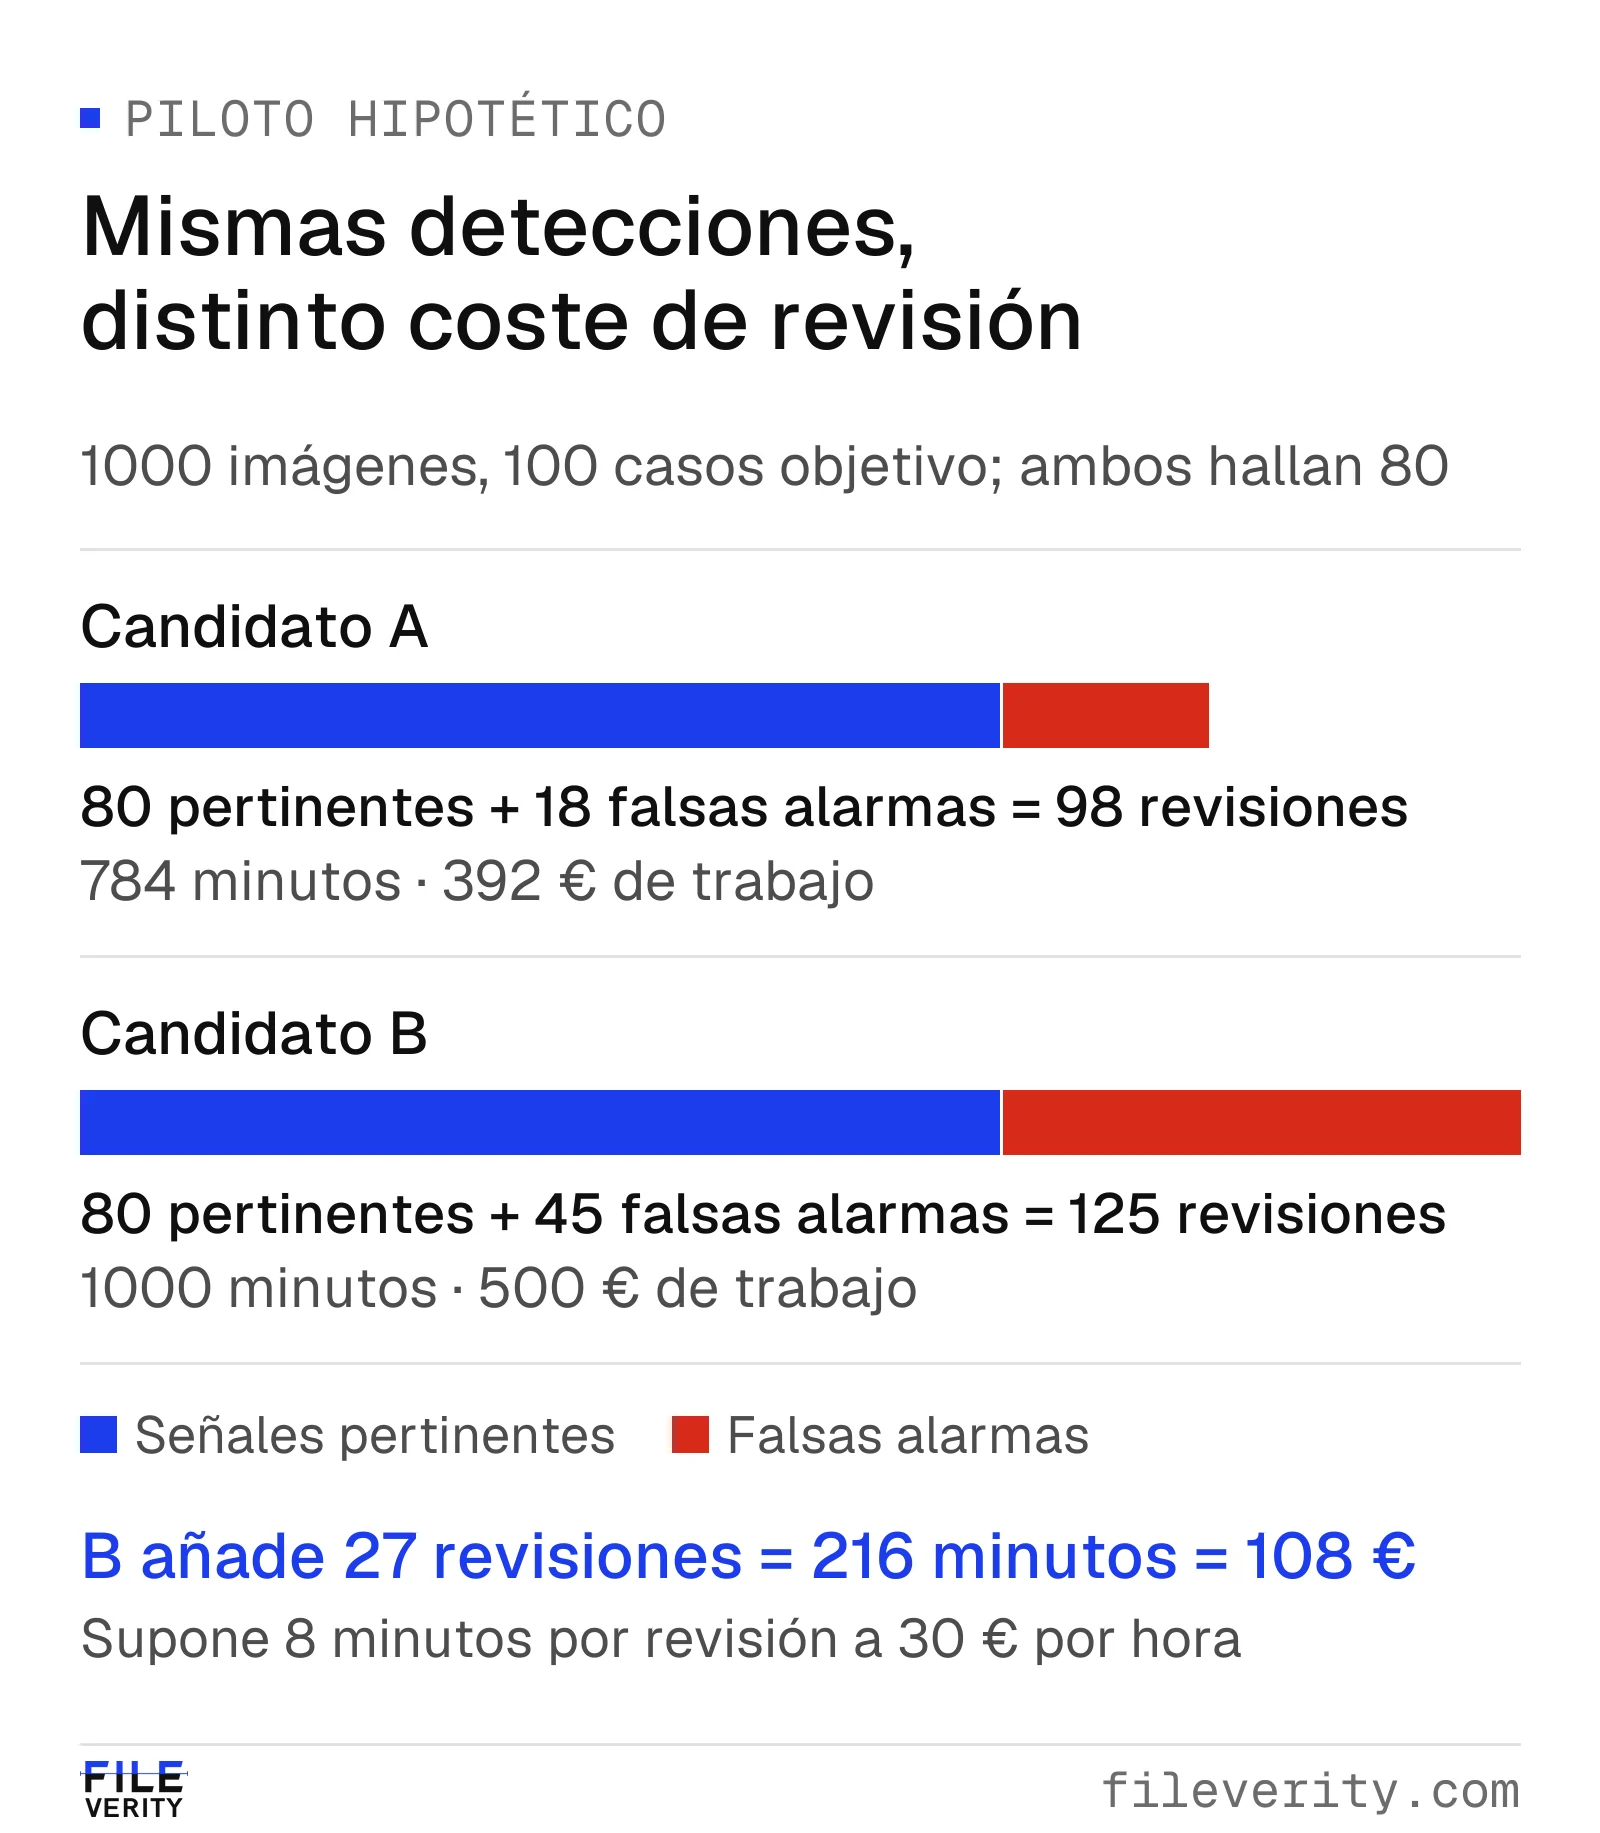
Ambos candidatos encuentran 80 imágenes objetivo. El candidato B añade 27 falsas alarmas, que exigen 216 minutos más de revisión a ocho minutos por señal.
Examine las pruebas que puede conservar el revisor
Pida resultados representativos de una señal, un resultado negativo ordinario, una evaluación no concluyente y una solicitud fallida. Confirme que el revisor puede vincular cada resultado con el archivo enviado, la hora de procesamiento y el identificador de versión del servicio disponible. Cuando proceda, conserve la huella SHA-256 (hash) del archivo para distinguir archivos exactos; una huella no demuestra que la escena sea veraz.
Si aparece un mapa de calor, pregunte si representa la atención del modelo, una predicción de localización u otra magnitud. Exija una leyenda y una explicación clara de sus límites. No trate el realce visual como confirmación independiente de una alteración.
Compruebe si los revisores pueden redactar un registro acotado: «El servicio señaló la imagen enviada por posible contenido generado. Se han solicitado el archivo original y fotografías de apoyo. No se ha alcanzado ninguna conclusión sobre la operación». Así se separan el resultado observado, la inferencia, el paso de corroboración y la acción de negocio.
Cada informe de Fileverity incluye un ID único, la huella SHA-256 del archivo examinado y una página pública para comprobar los resultados registrados al emitirse. El informe indica si se obtuvo y validó un sello de tiempo RFC 3161 de DigiCert o un sello PDF. Los informes se entregan en PDF y en JSON, en cinco idiomas, español incluido.
Datos y comportamiento operativo
Pida a los responsables internos adecuados que revisen las ubicaciones de tratamiento, los subencargados, los controles de acceso, la conservación y las condiciones de uso para entrenamiento. Solicite las respuestas por categoría de datos: archivos originales, vistas previas, metadatos extraídos, resultados, registros de la aplicación y copias de seguridad. «Eliminamos los archivos» es una respuesta incompleta si no indica qué se elimina, cuándo y qué permanece.
Las preguntas que suelen plantear los delegados de protección de datos y los equipos de riesgos en España son estas:
- Subencargados: lista completa, función y ubicación de cada uno. Fileverity enumera los suyos en su página de seguridad.
- Conservación: qué se conserva tras el análisis y durante cuánto tiempo. En Fileverity, el archivo se elimina y se conservan la huella y el resultado para que el informe pueda verificarse más adelante.
- Implementación privada: si el análisis puede ejecutarse en su nube privada o en sus propios servidores. Fileverity la ofrece a clientes Enterprise, a petición.
- Idioma de los informes: si el revisor, el reasegurador o el auditor pueden leer el informe en español sin traducción.
- Acceso de soporte e incidentes: quién puede acceder a los datos para dar soporte y cómo se notifica un incidente de seguridad.
Si la eliminación o el acceso restringido son requisitos, incluya su comprobación en la aceptación. Obtenga por escrito las condiciones de acceso de soporte y de notificación de incidentes.
Pruebe la integración real que piensa usar. Envíe un archivo no admitido, provoque un tiempo de espera agotado, un envío duplicado, un límite de capacidad y un resultado que llega cuando el proceso que lo solicitó ya ha dejado de esperar. Confirme qué intentos se facturan. Si necesita una API, compruebe que está disponible en el plan presupuestado en lugar de deducirlo de un botón de exportación; en Fileverity, la API y el procesamiento por lotes forman parte de Enterprise.
Acuerde cómo se comunican los cambios del producto. Un cambio de umbral, de modelo o de preprocesamiento puede afectar a la comparabilidad con el piloto. Solicite visibilidad de la versión cuando exista y defina cuándo volverá a ejecutar las comprobaciones de aceptación. Mantenga un proceso alternativo para las interrupciones del servicio y un responsable que pueda suspender la derivación automática si el volumen de revisión se vuelve inmanejable.
Tome una decisión de compra acotada
Incluya en el modelo de costes las cuotas y los cargos por uso, el trabajo de integración, la revisión manual, los reenvíos y los controles de calidad continuos. Use la misma carga de trabajo para todos los candidatos y muestre los supuestos. No cuente pérdidas evitadas hipotéticas como ahorros garantizados. Tenga en cuenta además la moneda y la fiscalidad: los precios vigentes de Fileverity, con su moneda y el tratamiento de los impuestos, figuran en la página de precios.
El registro de la decisión debe indicar la tarea aprobada, los usos excluidos, el resultado de los controles obligatorios, las pruebas puntuadas, los resultados del piloto, las limitaciones sin resolver y los responsables. Defina el tamaño del despliegue inicial y los hechos que obligan a una reevaluación. Una aprobación limitada y condicionada puede ser adecuada cuando una tarea está respaldada y otra aún carece de pruebas.
Trate la evaluación como una responsabilidad continua: revise el uso aprobado cuando cambien el modelo, las entradas o las condiciones de funcionamiento. El Marco de Gestión de Riesgos de la IA del NIST, de uso voluntario, sitúa la evaluación dentro de ese proceso más amplio. NIST AI RMF (en inglés)
Solicitud de información (RFI) que puede enviar a Fileverity
Haga las mismas preguntas a todos los proveedores preseleccionados. Complete los datos del comprador y pida una respuesta fechada, vinculada al plan ofertado y a la versión del producto.
| Incluya en su solicitud | Pida al proveedor que devuelva |
|---|---|
| Decisión y siguiente acción: [qué desencadenará una señal] | Uso admitido, usos excluidos y tratamiento de los resultados inciertos |
| Tareas exigidas: [generación de la imagen completa, cambios locales, procedencia] | Estado de cada tarea (disponible, limitada, no admitida o prevista), con documentación de apoyo |
| Entradas: [formatos, canales, tamaños, calidad y contenido representativo] | Requisitos de entrada, limitaciones importantes y condiciones seguras para una muestra de usabilidad autorizada |
| Carga de trabajo: [imágenes al día, imágenes por expediente, picos y capacidad de revisión] | Modalidad de acceso disponible, condiciones de capacidad, comportamiento ante fallos e información sobre cambios de versión |
| Evaluación: [presupuesto de falsos positivos u objetivo de sensibilidad] | Pruebas de evaluación pertinentes, denominadores, exclusiones, cobertura y lo que debe establecer un piloto formal |
| Datos: [ubicaciones, conservación, acceso, usos permitidos, contrato del art. 28 RGPD] | Tratamiento de originales, derivados, resultados, registros y copias; subencargados; condiciones aplicables y requisitos sin resolver |
| Terceros TIC: [si aplica DORA: función afectada, auditoría, salida, subcontratación] | Documentación contractual y operativa que su entidad necesita para la evaluación previa y el registro de información |
| Alcance comercial: [uso web o integración; volumen inicial y previsto] | Plan y presupuesto, intentos facturables, costes de integración y soporte, y dependencias de alcance |
Solicite una demostración con sus propios archivos y adjunte esta solicitud para comprobar el encaje antes de comprometerse con un piloto. Pida al equipo que indique qué puede demostrarse ya, qué requiere una evaluación con sus entradas y qué requisitos quedan fuera del alcance ofertado. Guarde la respuesta junto a la matriz de cobertura, la información de precios vigente y la página de seguridad, para que la compra se apoye en la misma carga de trabajo y en los mismos requisitos que evaluó.
Por Yang Zheng · Revisado por Bill Liu